ctfshow web16
- 题号:web16
- 难度:⭐
- 考点:信息收集(PHP探针)
- 日期:2026-9-5
题目描述
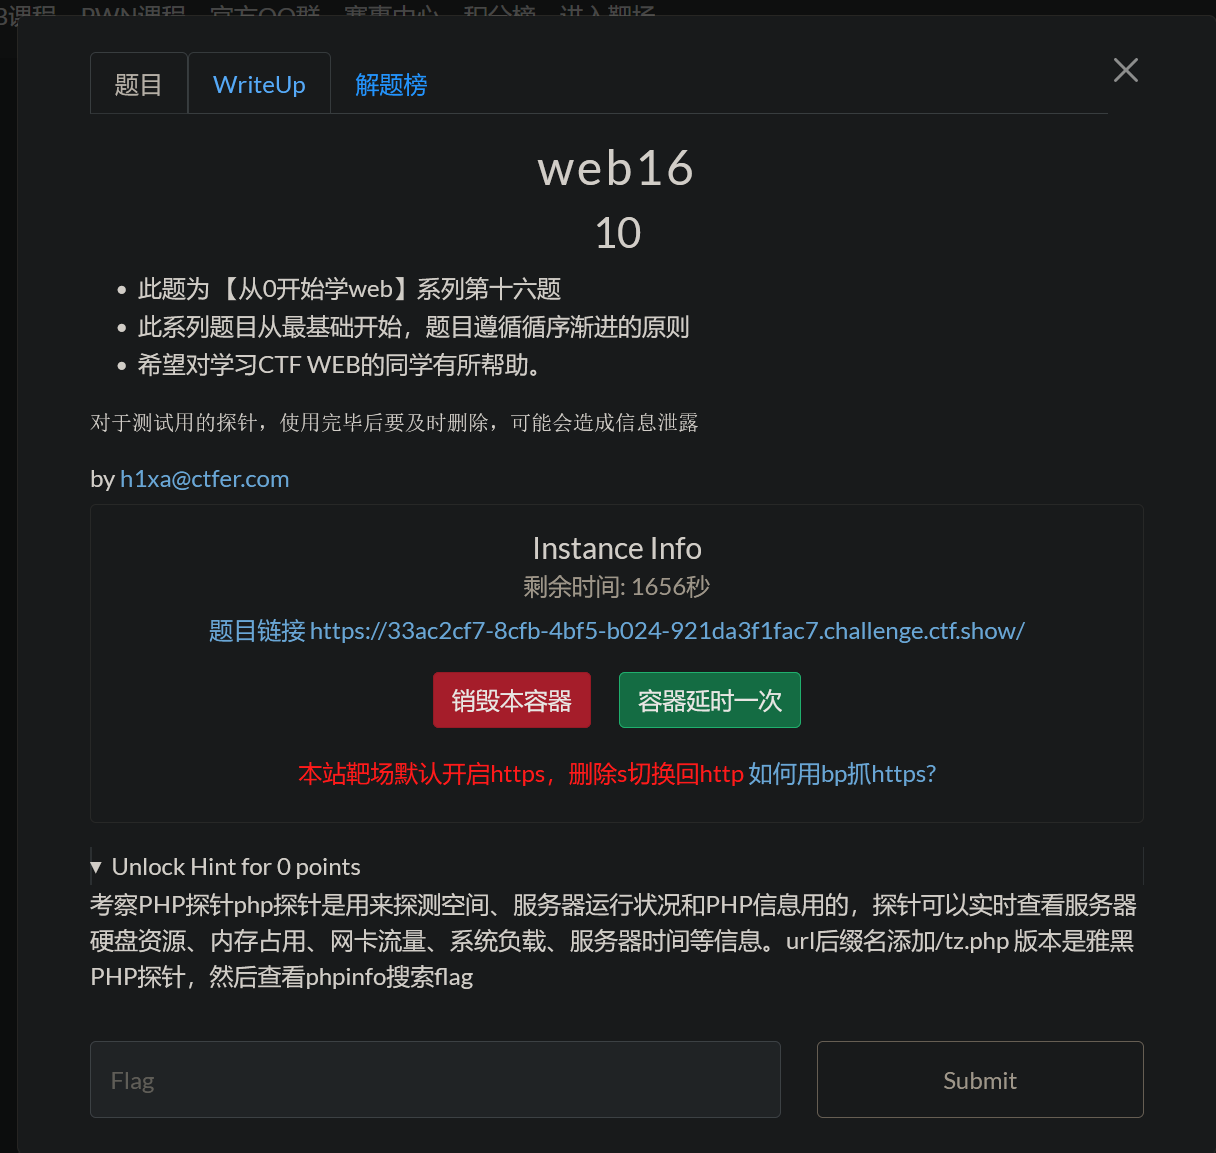
解题思路
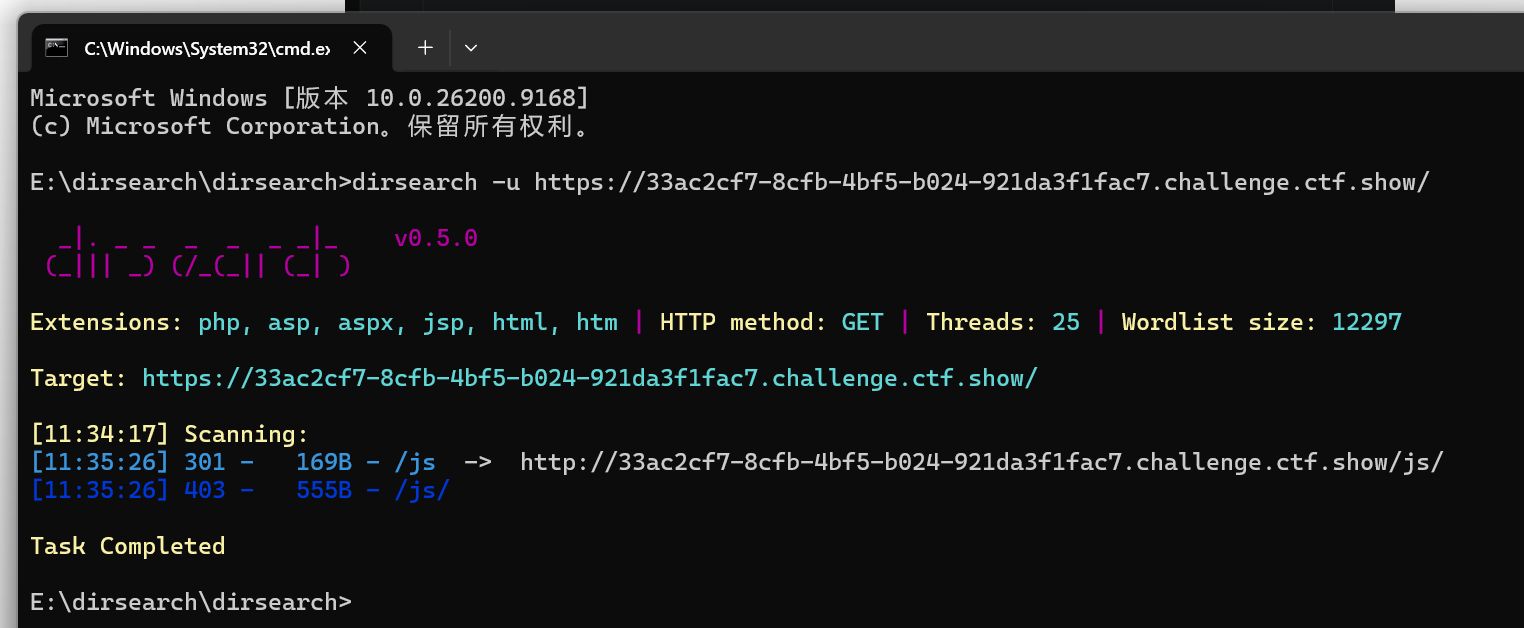
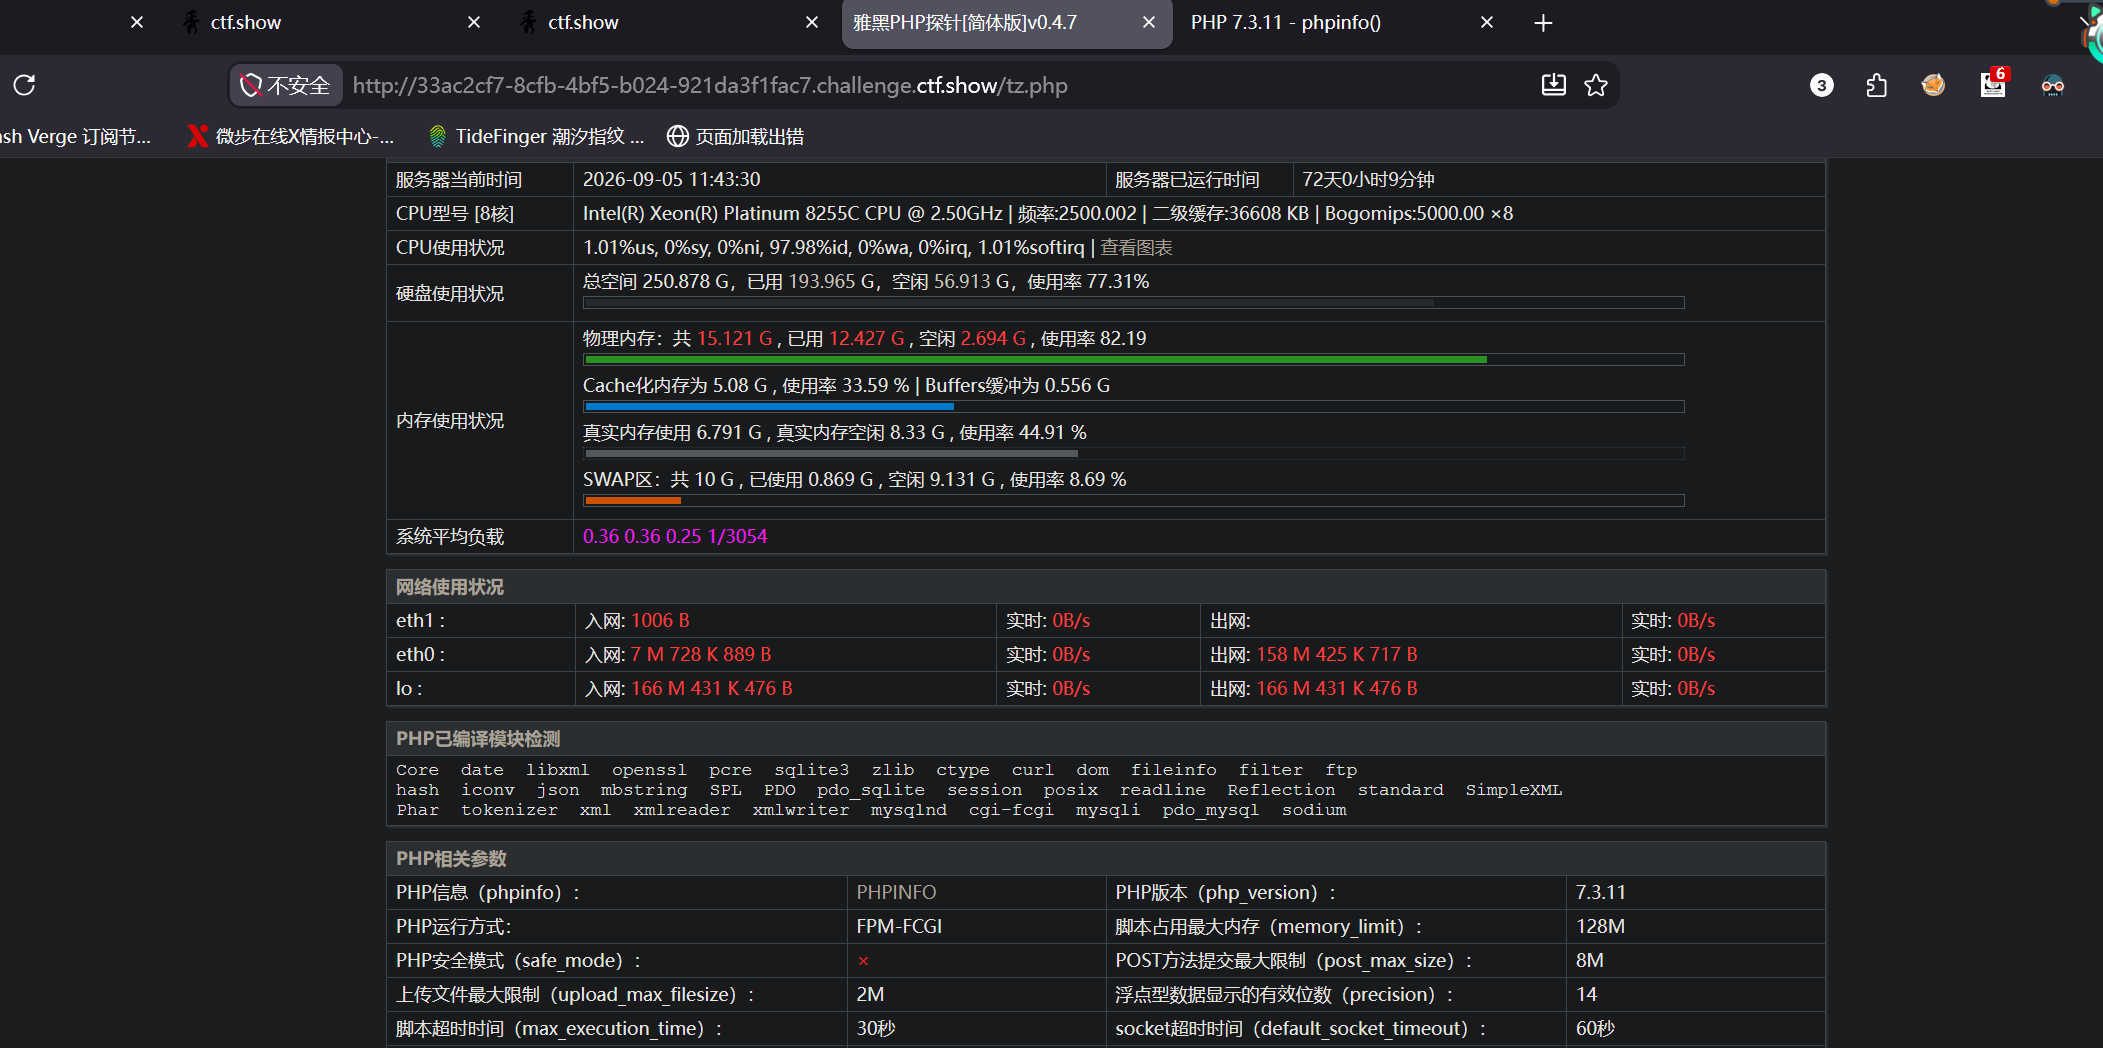
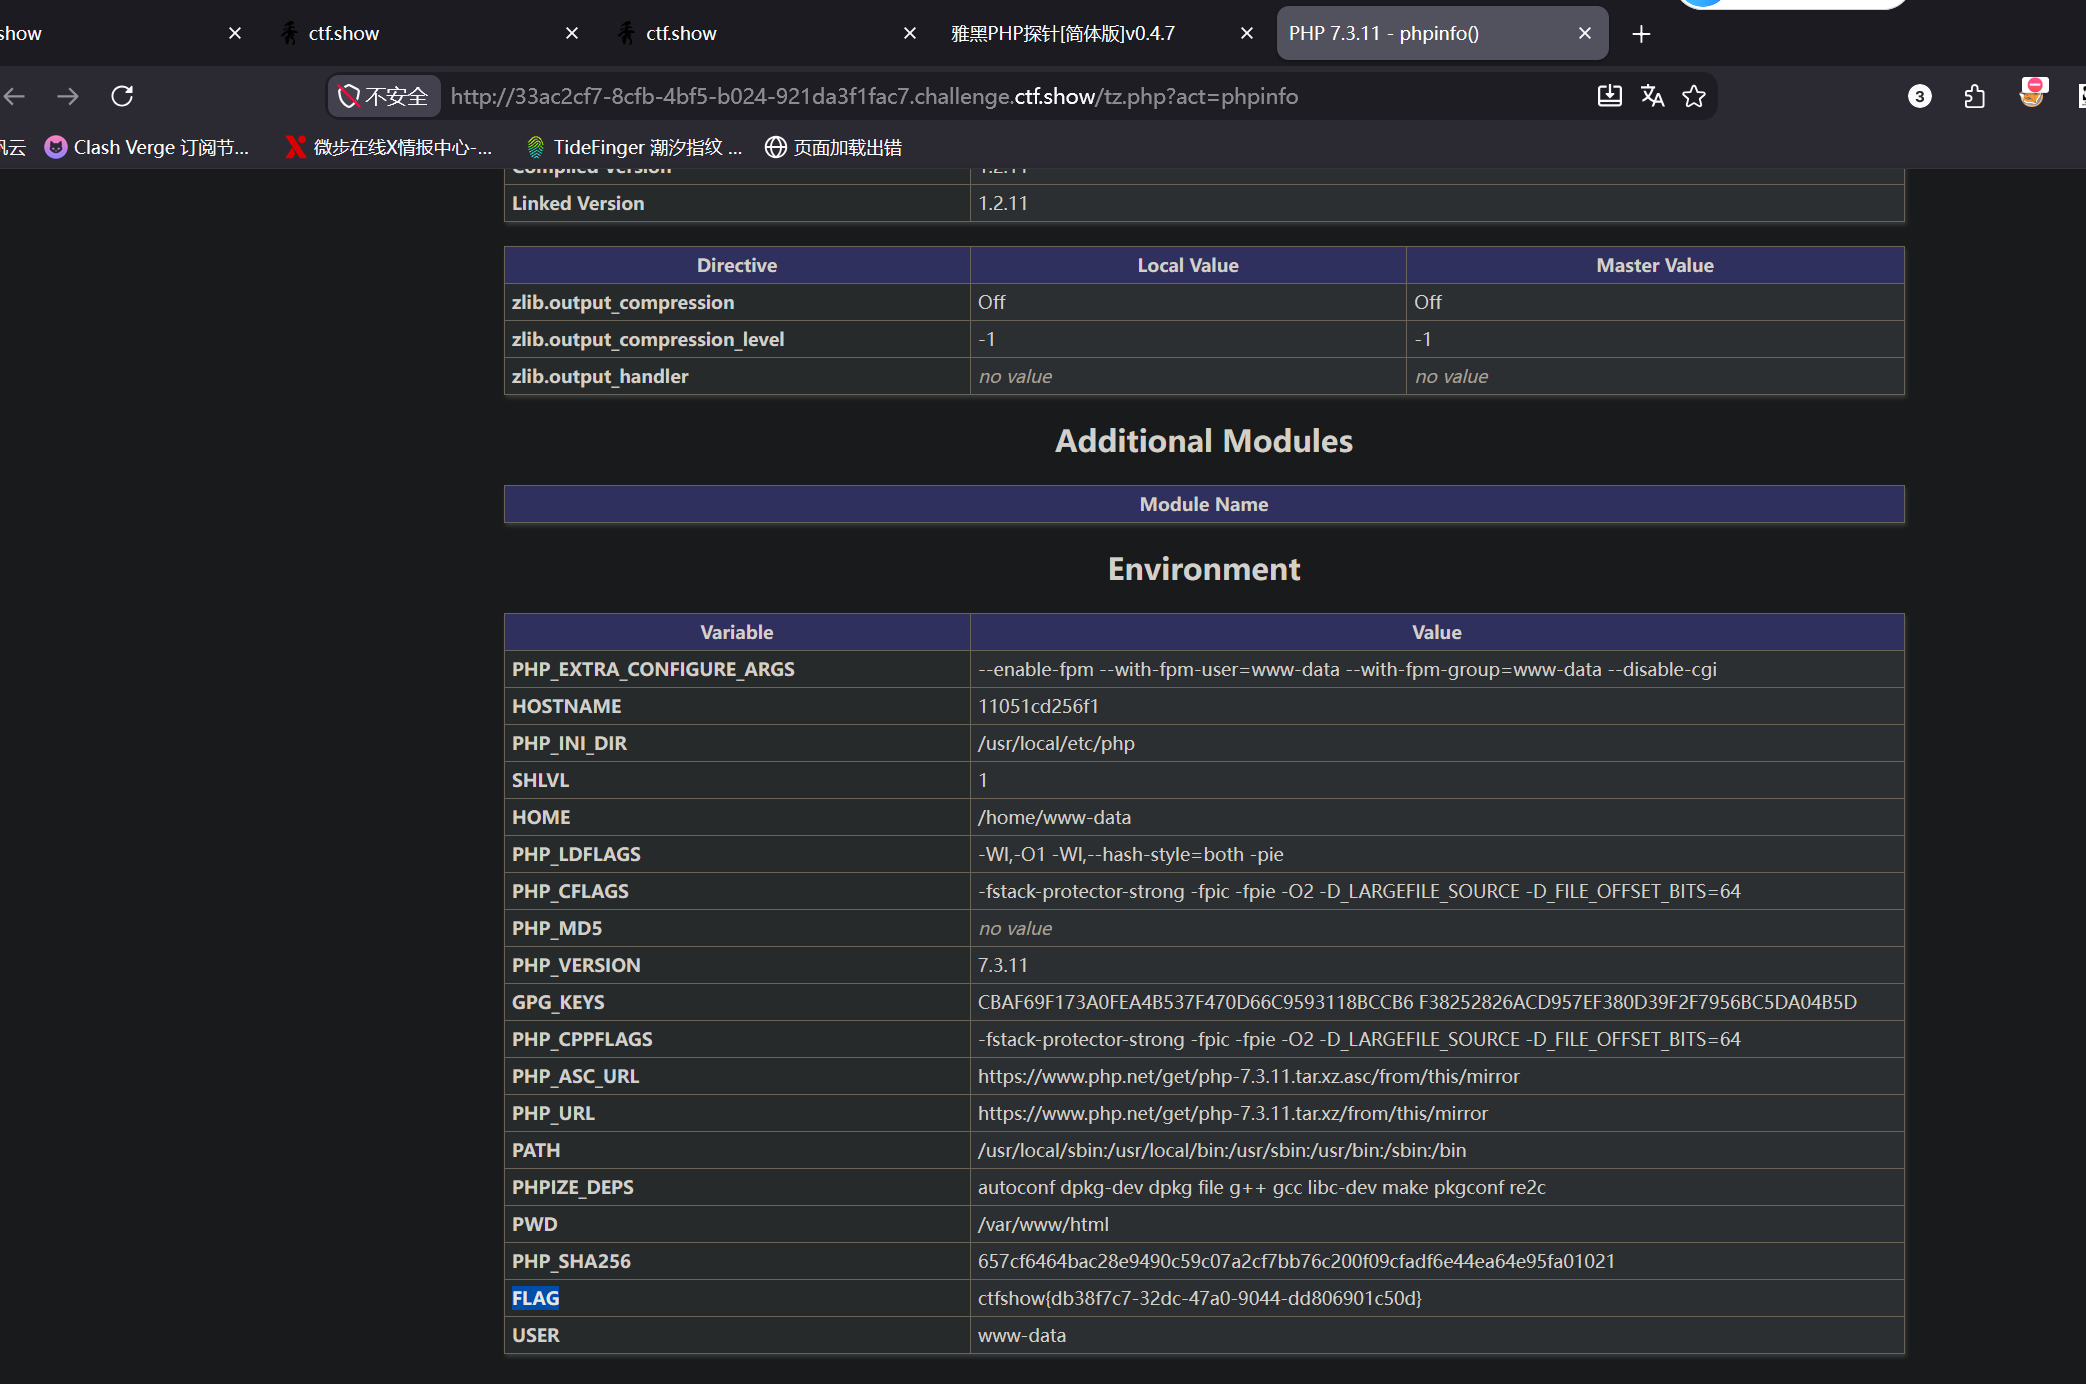
1.查看源码(没有发现明显的flag)、抓包(依旧没有发现明显的flag),采用dirsearch目录爆破(爆破到了一个JS目录,但是没有权限去访问) 2.根据提示去查看tz.php 3.找到里面的phpinfo,全局搜索flag解得此题
Payload / 关键操作
1.dirsearch -u https://33ac2cf7-8cfb-4bf5-b024-921da3f1fac7.challenge.ctf.show/
2.看提示
3.找到phpinfo
复现截图
 2.
 3.
对应课程章节
信息收集
踩坑记录 / 复盘
探针是啥
探针 = 开发者/运维用的"服务器体检脚本"——本质是一个 PHP 文件,访问它能显示服务器的敏感环境信息:
| 泄露的信息 | 例子 |
|---|---|
| 网站绝对路径 | /var/www/html/... |
| PHP 版本 + 配置 | phpinfo 级别的详细配置 |
| 系统信息 | OS、CPU、内存 |
| 数据库版本 | MySQL 版本 |
| 组件/扩展支持 | 危险函数是否开启等 |
常见文件名:tz.php(“探针"拼音)、phpinfo.php、test.php、info.php、p.php、雅黑探针/菠萝探针等。
所有 PHP 网站都有吗?—— 不是!
- 它是开发者临时上传用来调试/确认环境的工具
- 正规生产环境不应该存在——上线前要删
- 你扫到 tz.php = 两种情况:
- 开发者测试完忘了删(最常见,信息泄露源)
- 攻击者留下的(入侵后上传的探针/后门,危险!)
对渗透者意味着什么
tz.php 是信息收集的金矿:
- 绝对路径 → 配合文件包含/上传利用
- PHP/组件版本 → 找已知漏洞打
- 危险函数(如
exec、system开启情况)→ 判断能不能 RCE
对防守方:属于"测试残留文件未清理”——正好是你之前学的系统加固/安全配置检查里要查的一项(上线清单:删探针、删测试文件、删备份文件)📝
一句话
探针不是标配,是"忘删的测试工具";有 = 信息泄露点 + 可疑(可能是攻击者留的)。 扫到它先确认是开发者残留还是入侵痕迹——这也是渗透测试里一个很实用的判断点 🎯
为什么很多敏感文件不是扫出来的
真实渗透里,tz.php、探针、隐藏后台这类文件,更多是靠线索推出来的:
- 源码泄露(git/备份文件)里看到的路径
- 报错信息暴露的路径
- robots.txt 提示
- 前端 JS 里引用的资源路径
- 别人 writeup / 指纹特征
- 然后直接访问验证:
[http://目标/tz.php](http://xn--iwvq54a/tz.php)
扫描只是手段之一,不是万能钥匙。
探针泄露(tz.php) PHP探针实际上是一种Web脚本程序,主要是用来探测虚拟空间、服务器的运行状况,而本质上是通过PHP语言实现探测PHP服务器敏感信息的脚本文件,通常用于探测网站目录、服务器操作系统、PHP版本、数据库版本、CPU、内存、组件支持等,基本能够很全面的了解服务器的各项信息,当开发者测试网站忘记把探针删掉以后,就会造成验证的信息泄露