ctfshow web14
- 题号:web14
- 难度:⭐
- 考点:信息收集(默认路径泄露)
- 日期:2026-9-4
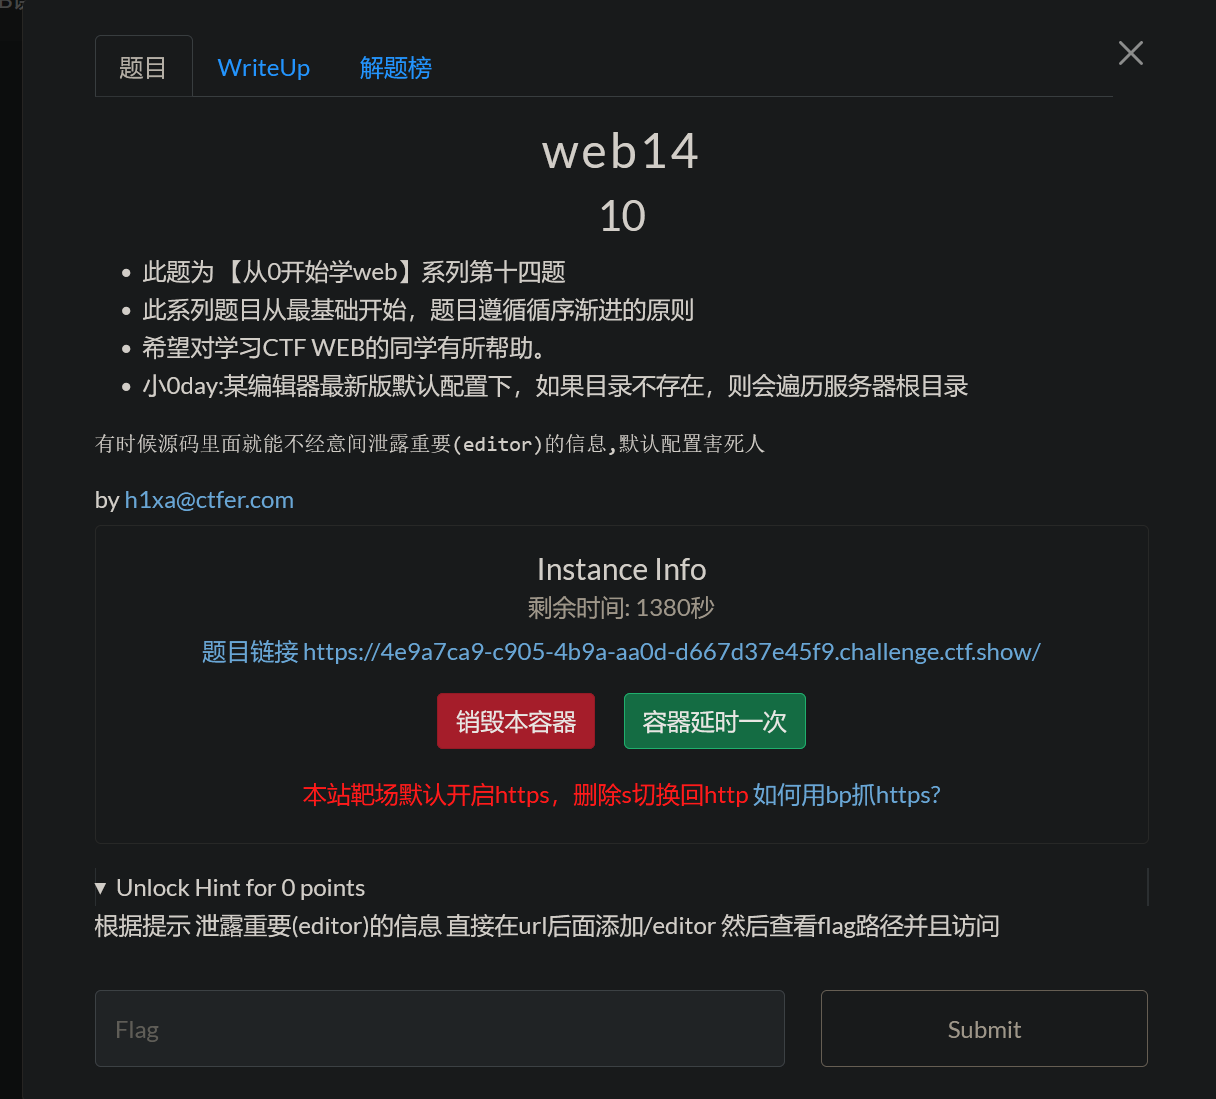
题目描述
解题思路
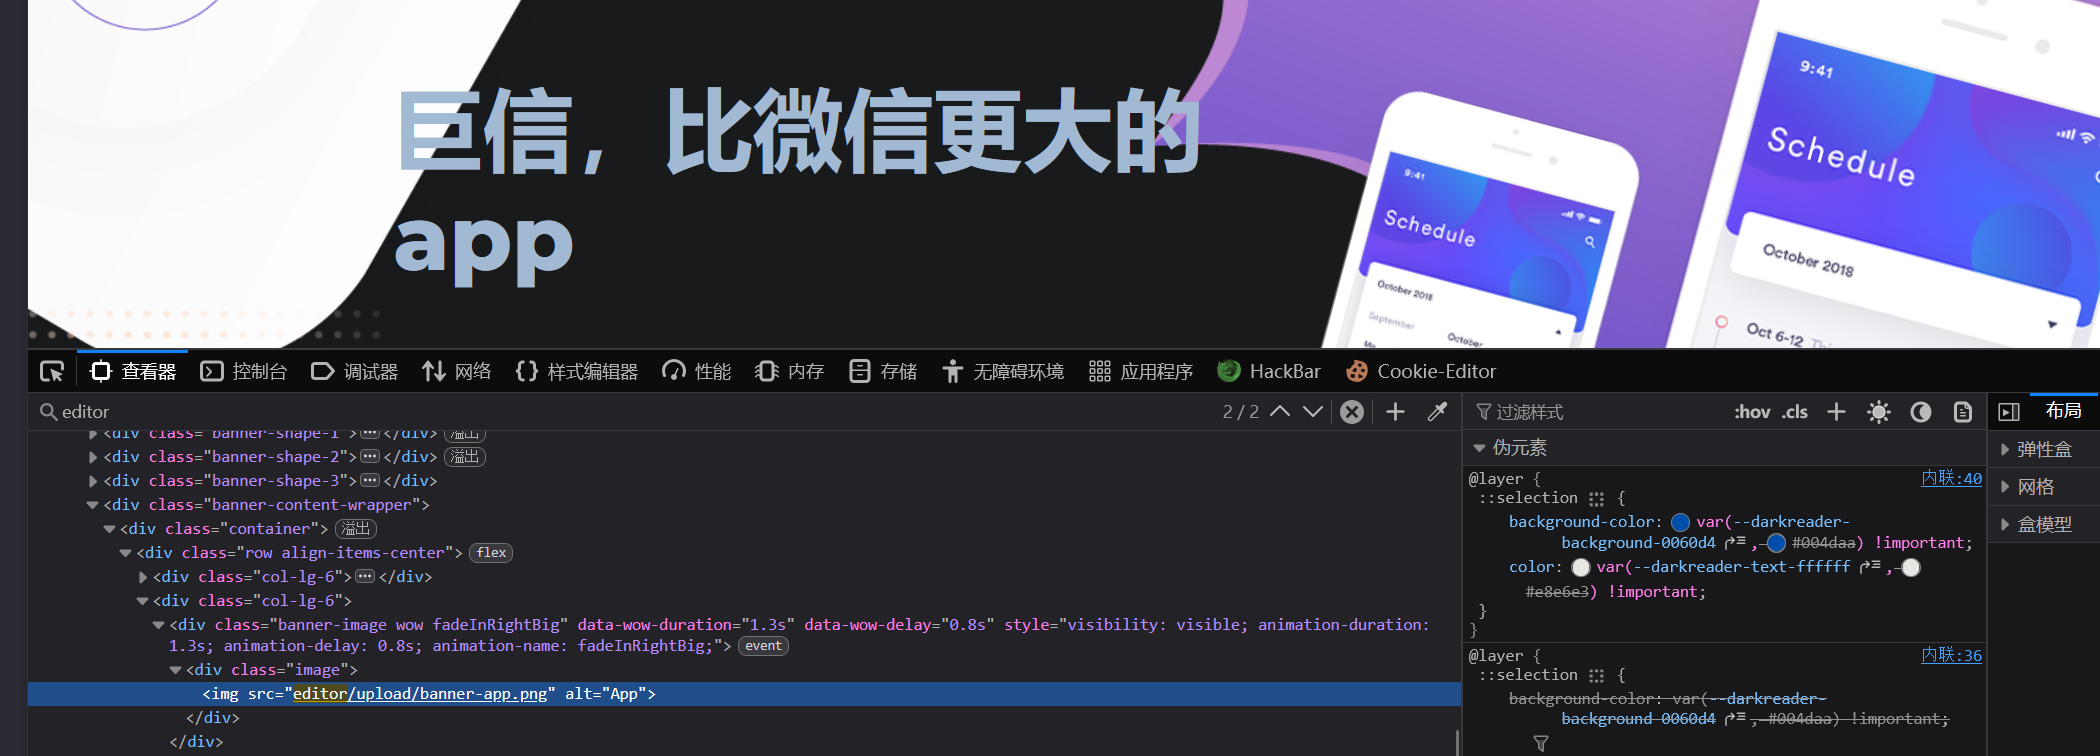
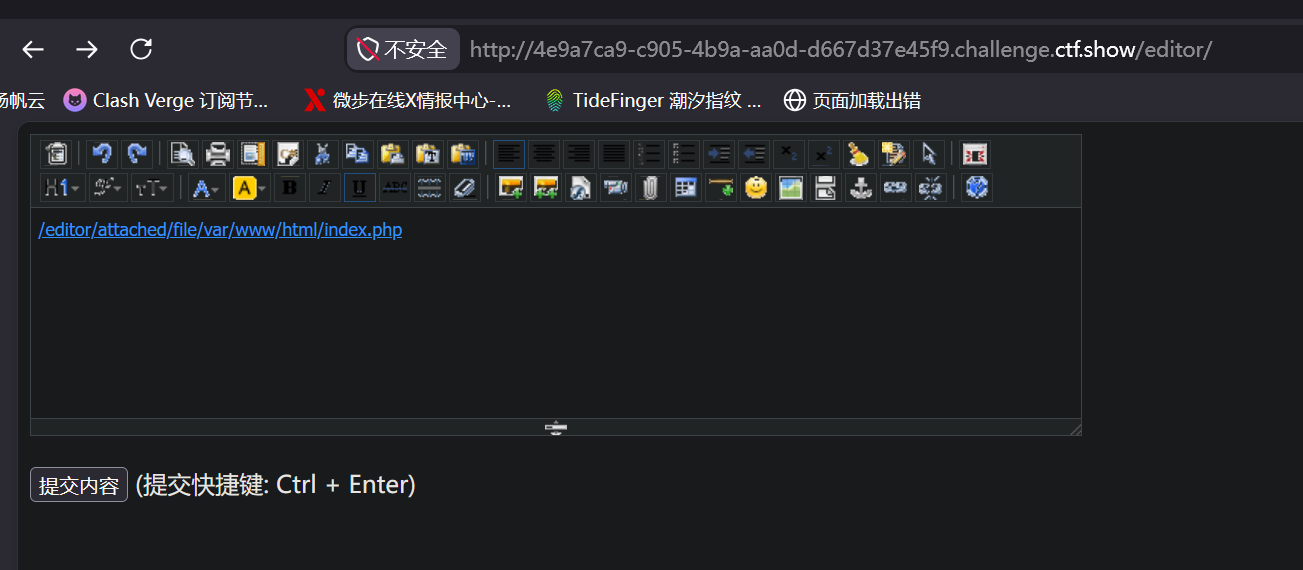
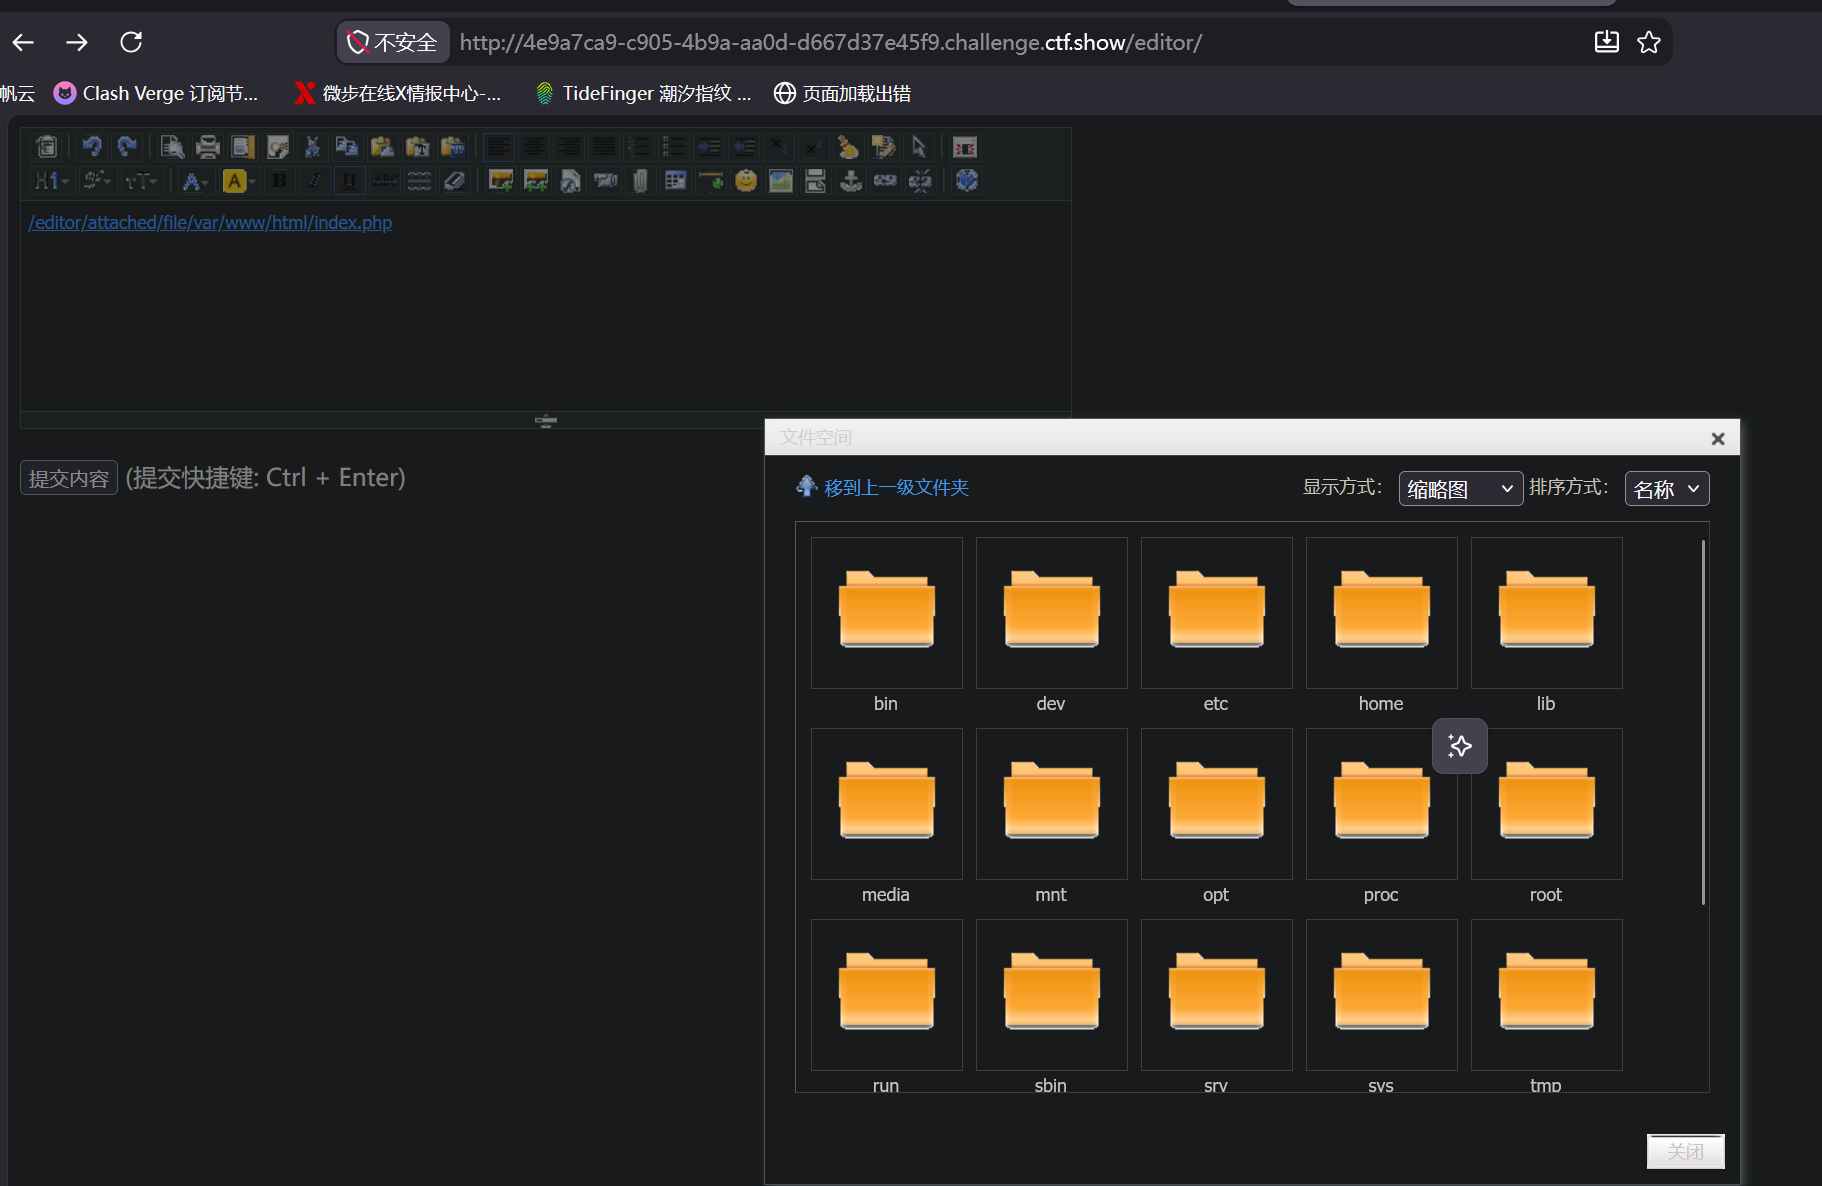
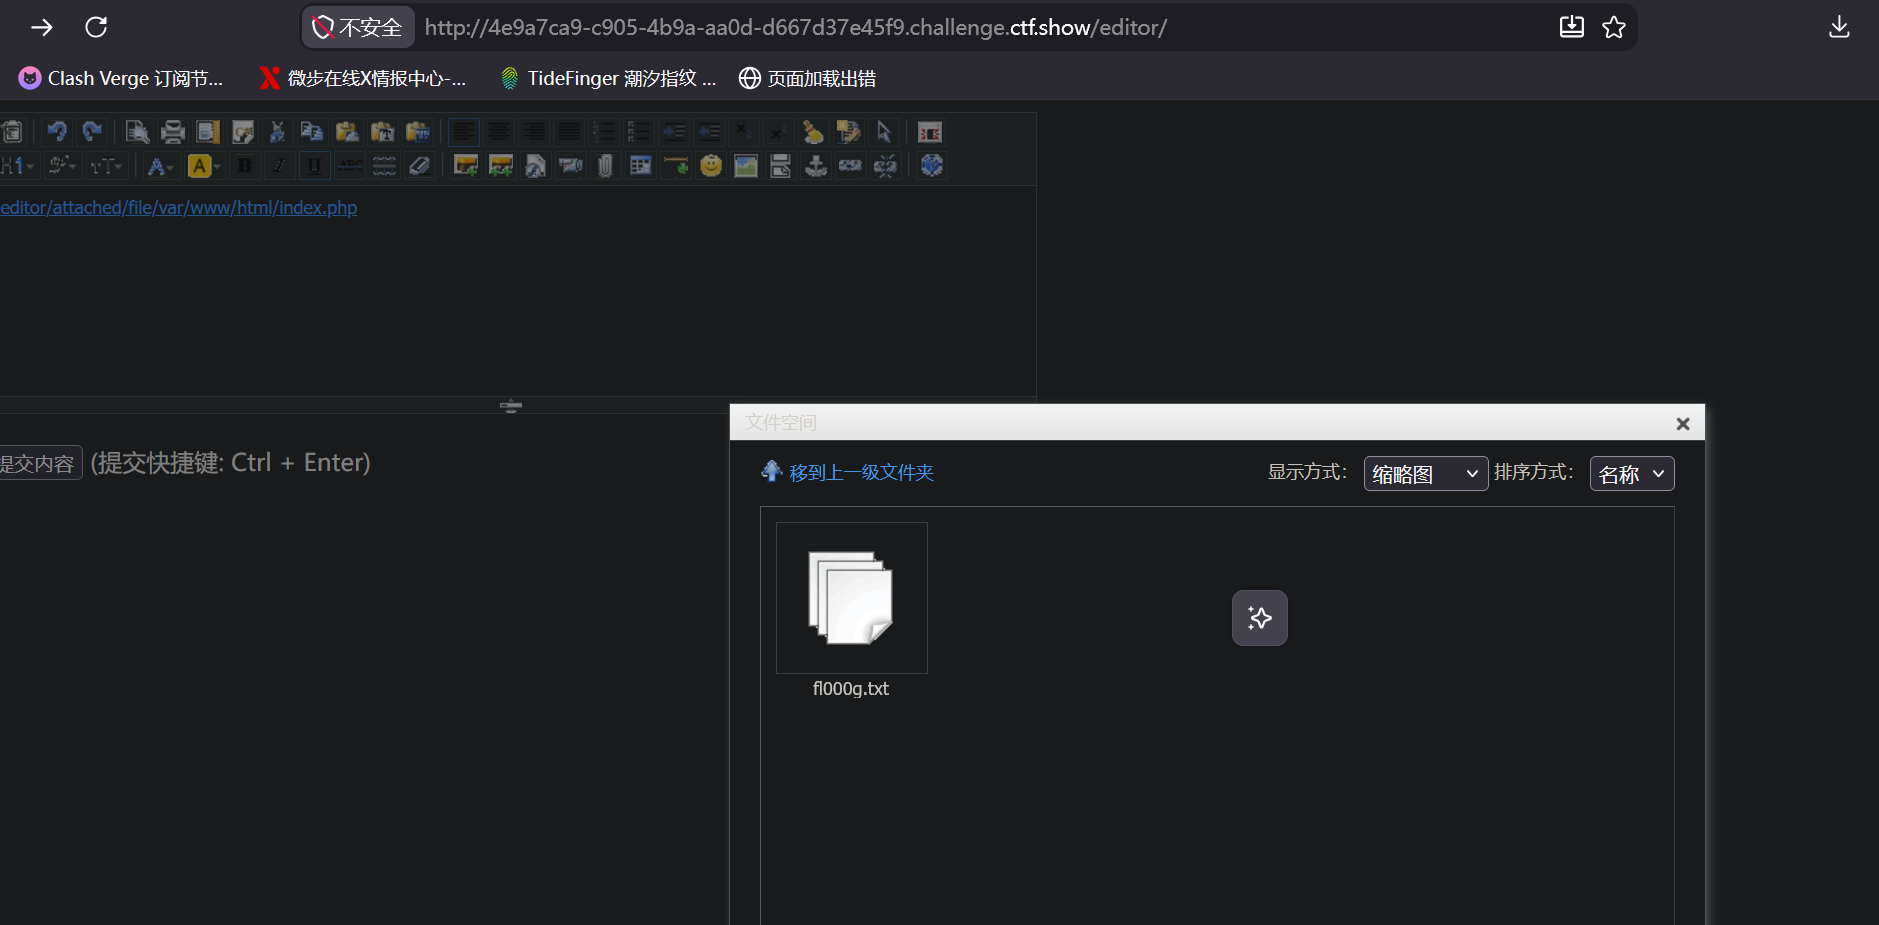
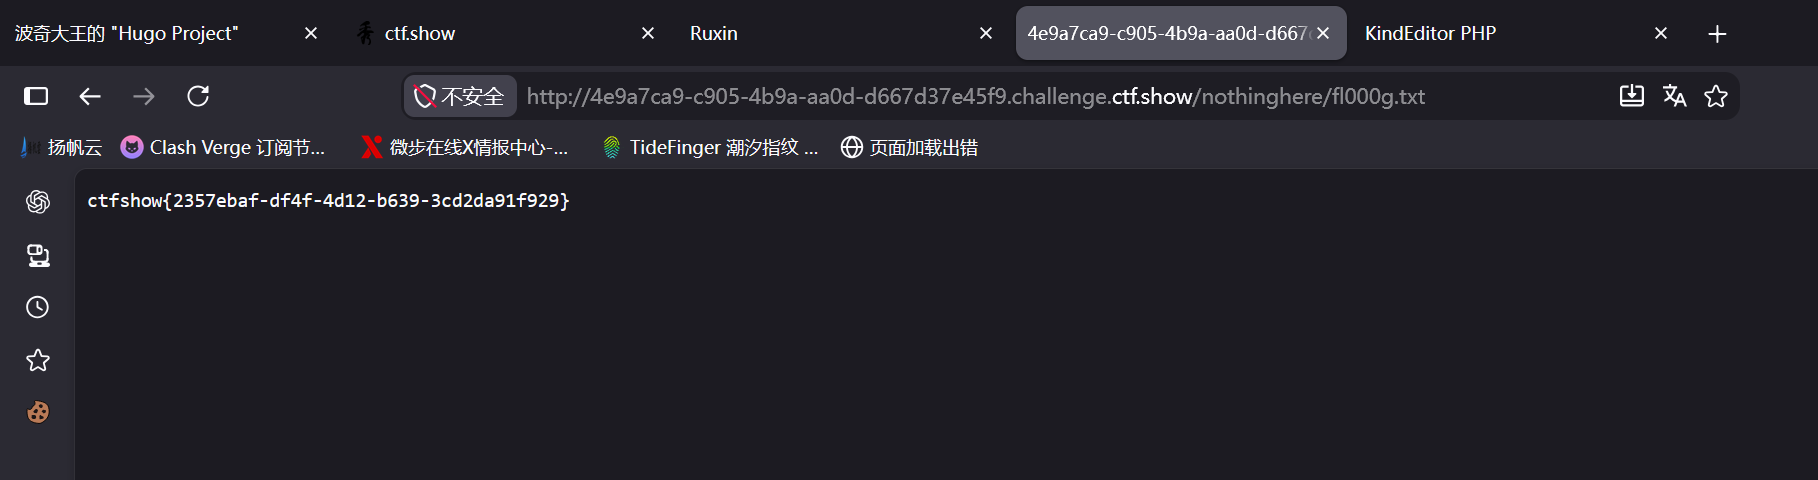
1.看到提示说有泄露重要信息“editor”,于是就去靶场里面找,发现好像并没有。然后仔细又看了下提示,发现有两个刺眼的字 “源码”。于是聪明的我就打开F12然后搜索 “editor”,发现真就给我搜索到了,发现好像是一个关于编辑的路径,于是我便打开去看看怎么个事,发现是一个编辑器。 2.我试了试里面的图片上传和文件上传,发现根本行不通。正在纠缠之际,突然看到了图片上传旁边的 “图片空间”(做完后你会发现文件上传旁边也有个文件空间,效果是一样的),打开一看发现新世界的大门,里面好像是网站的文件结构 3.然后接下来就可想而知了:直接去var/www/html里面查询网站下面的文件,然后发现flag在var/www/html/nothinghere/fl000g.txt 里面,直接去访问即可
Payload / 关键操作
1.全局搜索源码“editor”;访问编辑路径。
复现截图
 2.
 3.
对应课程章节
信息收集
踩坑记录 / 复盘
看到编辑器的第一想法应该是去测试文件上传和图片上传